Giovedì 17 settembre sono stato ospite al TG1, nel servizio della giornalista Silvia Balducci – che ringrazio per l’opportunità – sulla PEC governativa compromessa e le conseguenze dell’attacco di tipo MiTM alla mailbox che ha permesso ai criminali informatici di ricevere documentazione privata dei correntisti della banca Revolut.
Durante l’intervista al TG1 ho parlato dei rischi che corrono gli interessati di un databreach nel momento in cui i loro dati vengono divulgati e quindi potenzialmente utilizzati contro di loro.
Truffe più credibili e mirate
Il primo rischio è ricevere tentativi di phishing, telefonate o messaggi costruiti su dettagli veri. Chi conosce il nome della banca, un’operazione effettuata anche in criptomoneta Bitcoin ad esempio, un recapito e magari possiede la copia di un documento può presentarsi in modo molto più convincente come operatore dell’assistenza, funzionario o investigatore.
Una richiesta urgente di “verificare il conto” ad esempio, o tipicamente di “mettere al sicuro i fondi” o potenzialmente anche “validare una transazione in criptovalute mai in realtà fatta” può così sembrare plausibile.
Gli stessi dati potrebbero essere usati per tentativi di estorsione, soprattutto quando rivelano aspetti della vita finanziaria che la persona considera privati. La disponibilità dei documenti aumenta le possibilità di raggiro, ma non significa che ogni tentativo andrà a buon fine soprattutto se chi è stato coinvolto nel data breach è consapevole dei rischi e pronto a gestirli.
Il rischio di vedersi attribuire attività altrui
Il secondo rischio è il furto d’identità. I criminali potrebbero tentare di usare i dati e le copie dei documenti delle vittime per aprire account, registrare domini o attivare servizi da impiegare in successive frodi. Il CERT-AGID ha documentato, in altre campagne, il tentativo di utilizzare documenti sottratti anche per creare un’identità digitale SPID a nome della vittima: questo è uno scenario di rischio, non la prova che nel caso Revolut tali registrazioni siano già avvenute.
Se uno di quegli account venisse usato per truffare terzi, i dati di registrazione potrebbero condurre inizialmente alla persona a cui è stata sottratta l’identità e la vittima rischierebbe quindi di dover spiegare e documentare un’attività che non ha mai svolto. È il senso dell’espressione “capro espiatorio”: comparire nei primi riscontri di un’indagine non equivale ovviamente a essere responsabili, ma può comportare conseguenze concrete e difficili da gestire.
Il rischio di estorsione
Chi è vittima di data breach spesso rischia di diventare oggetto di estorsione nel momento in cui i criminali minacciano non solo chi ha causato il data breach (quindi nel caso specifico, la banca) ma anche i proprietari dei dati sottratti di divulgarli a meno di non ricevere un pagamento, tipicamente in criptomoneta (Bitcoin, Ethereum ma più spesso Monero o ZCash).
In caso di richieste estorsive il suggerimento è quello di rivolgersi immediatamente all’Autorità Giudiziaria e sporgere querela.
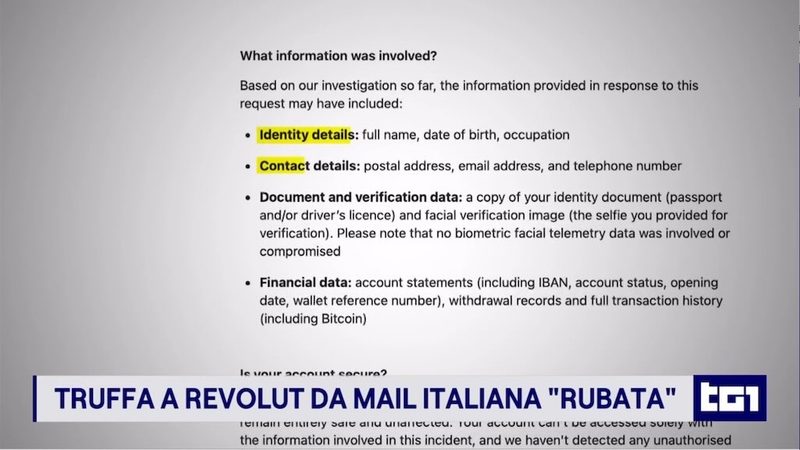
Cosa può fare chi è coinvolto nel data breach
Chi riceve una comunicazione relativa alla violazione dovrebbe conservarla e verificare quali categorie di dati lo riguardano. È prudente controllare con attenzione movimenti e comunicazioni del proprio conto, attivare gli avvisi disponibili e diffidare delle richieste inattese, anche quando citano informazioni esatte.
Per contattare la banca o un ente, è meglio usare l’app o i recapiti ufficiali già conosciuti, senza seguire link o numeri forniti nel messaggio ricevuto, non fidarsi di nessun contatto ricevuto ma essere sempre i primi a contattare.
Se sono stati divulgati documenti d’identità – come nel caso di Revolut – un buon consiglio è quello di prenotare presso il proprio Comune e segnalarle l’illecita diffusione e la necessità di procedere alla sostituzione, in modo che qualunque atto venga svolto con il vecchio documento sarà semplice dimostrare la propria estraneità, dato che il documento non esiste più ed è stato sostituito da uno nuovo.
Se emergono account, richieste o operazioni mai autorizzate, occorre conservarne le prove, contestarle tempestivamente presso il servizio interessato e rivolgersi alle autorità: anche il CERT-AGID raccomanda di segnalare il furto (o meglio, la diffusione illecita) di dati personali (come carta d’identità, foto, dati bancari, etc…) alla Polizia Postale, magari tramite una denuncia/querela, in diversi infine consigliano di presentare una segnalazione anche al Garante della Privacy.