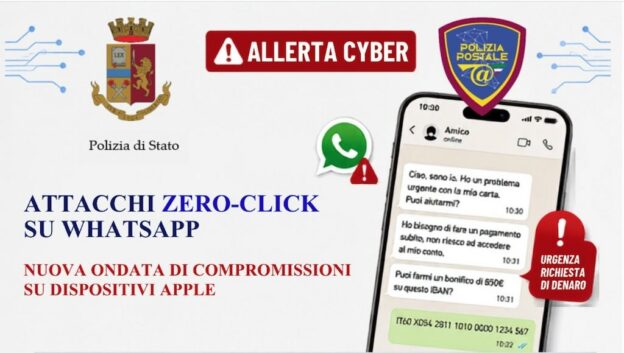
La Polizia Postale ha pubblicato di recente sul sito web e su Linkedin un documento di allerta sugli attacchi 0click su Whatsapp, dando finalmente concretezza e “istituzionalità” a un fenomeno di cui parliamo ormai da mesi.
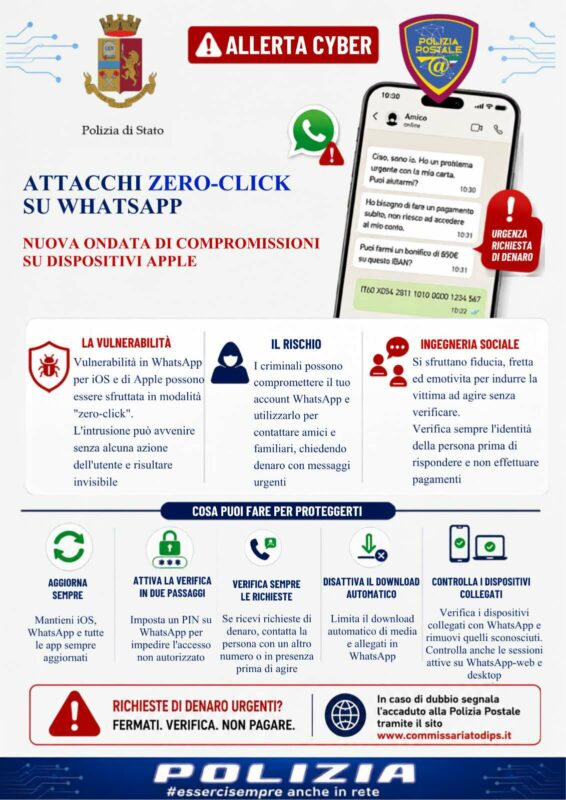
Il team Forenser è stato infatti tra i primi a identificare gli attacchi comparsi a maggio, analizzarli e persino riprodurli riuscendo a replicare la sessione di un account di test che simula la vittima, leggere i messaggi cifrati scambiati con i contatti e inviarne al posto suo.
Si tratta infatti di uno scenario che lo Studio d’Informatica Forense della società Forenser Srl aveva già analizzato e segnalato a Meta nei mesi precedenti, durante la prima ondata di maggio, seguita poi da una seconda e ora una terza.
Ricordo le caratteristiche dell’attacco 0click alla chiave di sessione di Whatsapp, ottenute mettendo a confronto i diversi casi raccolti nei mesi:
- tutti i casi rilevati riguardano iPhone (dal modello 8 al 14, incluse le varianti X, XR, XS, 11, SE, 12 e 13) su cui è installata un versione di iOS 16 nelle sue diverse release;
- gli attaccanti scrivono in chat ai contatti della vittima, dal numero WhatsApp della vittima stessa, chiedendo di disporre bonifici;
- gli attaccanti sembrano avere accesso alle sole chat recenti, ovvero a quelle con cui la vittima ha interagito da poco;
- nessun dispositivo collegato è visibile nella sezione “Dispositivi collegati” (o “Linked devices”) delle impostazioni di WhatsApp;
- le vittime non riportano di aver compiuto alcuna azione di pairing particolare: non hanno fornito codici, non hanno inquadrato QR code, non hanno autorizzato accessi, da qui il tipo di attacco definito “zero click” o “0-click”, cioè che non richiede neanche un click da parte della vittima per essere portato a segno.
Per queste ragioni è stato sin da subito evidente che non si trattasse di un classico episodio di ghost pairing (nel quale l’attaccante induce la vittima a scansionare un QR code o a condividere un codice di verifica): l’assenza di qualsiasi interazione richiesta all’utente fa propendere per una compromissione di tipo 0-click, cioè per un’infezione che non richiede alcun intervento da parte della vittima e che colpisce direttamente lo smartphone o l’app WhatsApp.
Dopo la segnalazione a Meta, che ha preso in seria considerazione la comunicazione prodotta da Forenser, il team ha proseguito la ricerca e replicato in laboratorio lo scenario osservato, riuscendo a riprodurre lo scenario 0-click. Su dispositivi di test, un client su PC ha acquisito la sessione della vittima, letto le chat recenti e inviato messaggi come titolare dell’account: questo è il passaggio sperimentale che sviluppa quanto documentato nel precedente articolo.
Ricordo che l’attacco colpisce smartphone iPhone con versioni obsolete di iOS di Apple, delle quali per alcune versioni Apple distribuisce versione con patch (iOS 16.7.16 per i dispositivi fermi a iOS 16 e iOS 17.7.11 per i dispositivi fermi a iOS 17) ma spesso gli utenti – per mancanza di spazio o di tempo – non aggiornano.
Per chi pensa che i dispositivi che supportano iOS 16 siano pochi o vecchi, qui di seguito possiamo osservare come modelli anche recenti supportano iOS 16 e spesso anzi non vengono aggiornati, rimanendo su tale versione anche precedente alla 16.7.16 che sarebbe certamente più sicura perché contiene diverse patch di sicurezza.
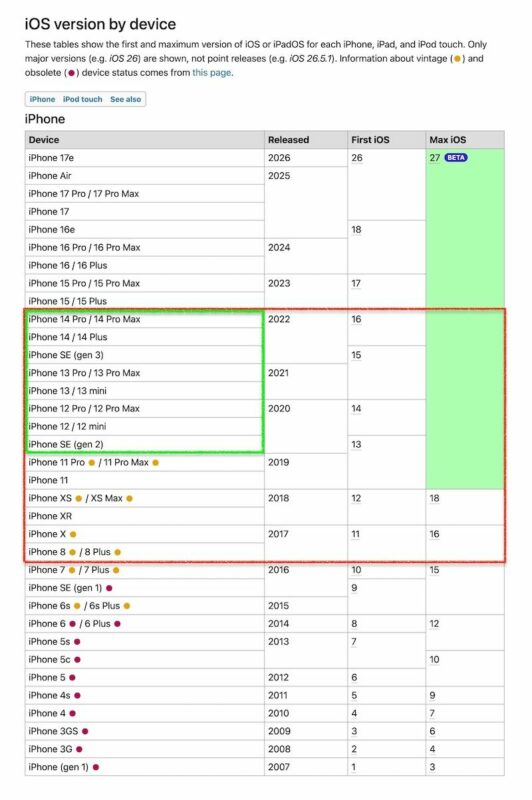
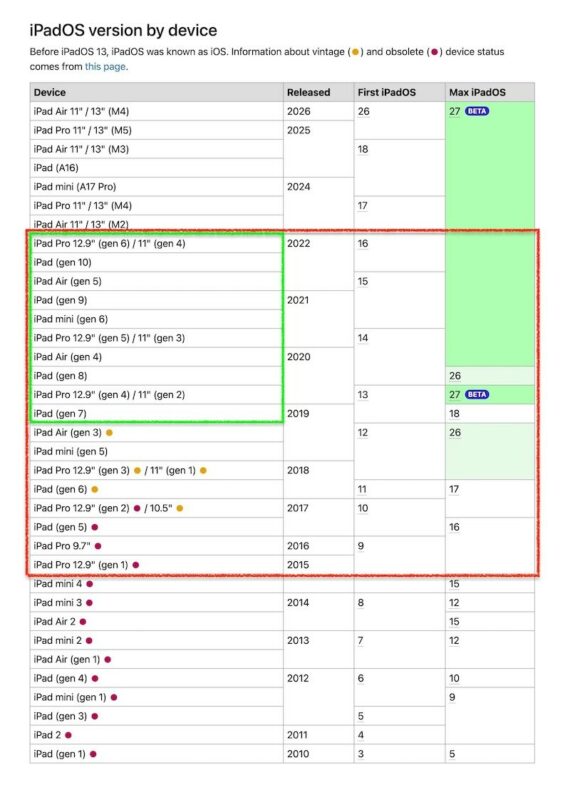
Un aspetto importante, quando si parla di dispositivi ancora esposti a vulnerabilità che riguardano iOS 16 o iPadOS 16, è distinguere tra i modelli che possono ancora eseguire queste versioni e quelli che, invece, non possono proprio – anche volendo -essere aggiornati a una major release successiva.
Per quanto riguarda gli iPhone, iOS 16 è compatibile con un intervallo piuttosto ampio di dispositivi, che parte da iPhone 8, iPhone 8 Plus e iPhone X e arriva fino alla generazione iPhone 14, comprendendo quindi anche iPhone XR, XS e XS Max, iPhone SE di seconda e terza generazione e tutte le serie iPhone 11, 12 e 13. All’interno di questo insieme, però, solo iPhone 8, iPhone 8 Plus e iPhone X sono rimasti definitivamente sulla famiglia iOS 16, perché non supportano iOS 17 e versioni successive. Per questi modelli, quindi, iOS 16 rappresenta effettivamente l’ultima major release disponibile.
Il discorso è simile per gli iPad, anche se la frammentazione tra generazioni è maggiore. iPadOS 16 è compatibile con numerosi modelli, a partire da iPad di quinta generazione, iPad mini di quinta generazione, iPad Air di terza generazione e diverse generazioni di iPad Pro. Anche in questo caso, però, soltanto alcuni dispositivi sono rimasti confinati a iPadOS 16: in particolare iPad di quinta generazione, iPad Pro da 9,7 pollici e iPad Pro da 12,9 pollici di prima generazione.
Questo significa che il numero di dispositivi potenzialmente ancora presenti su iOS o iPadOS 16 non coincide con il solo insieme dei modelli “bloccati” a quella versione ma è ben più ampio. Una quota, probabilmente minoritaria ma non trascurabile, può infatti essere costituita anche da dispositivi più recenti che supportano versioni successive del sistema operativo ma che, per scelta dell’utente, mancato aggiornamento o particolari condizioni d’uso, continuano ancora oggi a eseguire una release della famiglia 16.
Ricordiamo infatti che, nella realtàmolte persone non aggiornano i loro sistemi perché hanno paura che questi rallentino, scaldino o consumino più spesso la batteria. Non aggiornano perché hanno paura di fare dei danni. Non aggiornano perché non hanno tempo per farlo o a volte semplicemente non hanno abbastanza spazio sul loro iPhone per poter completare correttamente l’aggiornamento, che a volte magari parte e non si conclude correttamente o non parte neanche.
In sostanza, ci sono milioni di persone che rimangono con sistemi operativi obsoleti per diversi motivi e quindi vulnerabili, spesso non aggiornati neanche alle versioni con le patch che Apple continua a produrre, anche per i dispositivi più vecchi.
Il problema, che non emerge dai report che circolano, è che è vero che l’attacco alla sessione Whatsapp di Meta per ora sfrutta CVE su versioni obsolete di iOS, ma potrebbe benissimo funzionare anche con versioni più recenti nel caso in cui circolassero 0click anche per quelli
Purtroppo l’impostazione di una verifica a due passaggi 2FA e il check dei dispositivi connessi non serve a limitare né rimuovere l’infezione: l’unica precauzione è aggiornare la versione di iOS, se possibile portandola alla 26.
Se già infetti aggiornare può non essere sufficiente – dato che c’è stata sottrazione della session di WhatsApp – ed è necessario anche ripristinare il telefono allo stato di fabbrica, oltre che reinstallare Whatsapp in versione aggiornata.
L’articolo completo della società d’informatica forense di Torino, con aggiornamenti e ulteriori dettagli sull’attacco a Whatsapp di cui ha parlato di recente la Polizia Postale, è visionabile online sul sito della società Forenser.