Archivi categoria: Senza categoria

Attacco ai wallet Ledger su Radio24 con Enrico Pagliarini

Attacco ai wallet Ledger: un chip spia con eSIM ha permesso il furto di milioni di dollari in criptovalute

Un componente elettronico nascosto all’interno di alcuni hardware wallet Ledger ha permesso di intercettare le chiavi di recupero degli utenti, aggirando le protezioni crittografiche dei dispositivi. Ne ho parlato con Enrico Pagliarini durante la trasmissione «2024» di Radio 24 di venerdì 16 ottobre 2026, approfondendo la dinamica dell’attacco, il tracciamento delle criptovalute rubate e le possibili conseguenze per la sicurezza informatica.

Il 9 ottobre 2026 centinaia di wallet per criptovalute di tipo “Ledger” (ma pare che successivamente ne siano stati coinvolti altri) sono stati svuotati nell’ambito di un attacco informatico tanto sofisticato quanto insolito.

Non è stata sfruttata una vulnerabilità software né è stato necessario violare la crittografia, neppure installare un malware sui dispositivi delle vittime: gli attaccanti hanno scelto una strada diversa, inserire fisicamente un minuscolo componente elettronico all’interno degli hardware wallet Ledger, dotato di una eSIM e della capacità di intercettare quanto veniva visualizzato sul display.

Le stime economiche del furto sono variate nel corso delle indagini, alcune ricostruzioni hanno parlato di circa 110 milioni di dollari, mentre un’analisi forense delle criptovalute su blockchain pubblicata da Bitquery ha quantificato circa 102 milioni di dollari sottratti da 335 wallet.

Ho avuto modo di raccontare e approfondire questa vicenda durante un’intervista con Enrico Pagliarini, nel programma 2024 di Radio 24, soffermandomi soprattutto su un aspetto che ritengo particolarmente preoccupante: la possibilità di compromettere un dispositivo elettronico senza modificarne il software e senza che i tradizionali controlli di sicurezza rilevino l’attacco.

Come funzionano gli hardware wallet per criptovalute

Per comprendere la particolarità di questo attacco bisogna partire dal funzionamento degli hardware wallet, dispositivi elettronici progettati per custodire in modo sicuro le chiavi private necessarie a gestire Bitcoin e altre criptovalute.

A differenza di un exchange, dove l’utente affida la custodia (da qui anche il termine “custodian”) dei propri asset a un soggetto terzo, un hardware wallet permette di mantenere il controllo diretto delle chiavi crittografiche, che rimangono memorizzate all’interno del dispositivo e da lì non possono uscire.

Le criptovalute non vengono ovviamente materialmente conservate all’interno del dispositivo, ma rimangono registrate sulle rispettive blockchain, mentre l’hardware wallet custodisce invece le chiavi private che consentono di disporne o comunque il seme – seed in inglese – che serve per generarle.

La caratteristica principale di questi dispositivi è la presenza di un chip crittografico sicuro, chiamato Secure Element, progettato per impedire l’estrazione delle chiavi private, che possono essere utilizzate per firmare transazioni ma non possono essere lette e ogni transazione mostra sullo schermo i dettagli degli indirizzi coinvolti, così da permettere un controllo totale senza il rischio che una compromissione del PC o dello smartphone con l’App di gestione crypto possa deviare i fondi.

Anche quando si esegue una transazione utilizzando un computer o uno smartphone, infatti, le operazioni crittografiche avvengono all’interno del wallet, mentre il display integrato permette all’utente di verificare gli indirizzi di destinazione e autorizzare il trasferimento.

Durante la configurazione iniziale viene inoltre generata una recovery phrase, generalmente composta da 24 parole, che permette di ricostruire il portafoglio e le relative chiavi private in caso di smarrimento o danneggiamento del dispositivo.

È un elemento fondamentale: chiunque conosca quelle 24 parole può ricostruire il portafoglio su un altro dispositivo e trasferire le criptovalute, anche senza possedere fisicamente l’hardware wallet originale. Proprio questo è il punto debole individuato dagli attaccanti e sfruttato per portare a termine con successo questo attacco.

Il chip spia nascosto dietro lo schermo e collegato alla batteria

La tecnica utilizzata può essere ricondotta alla categoria degli attacchi alla catena di fornitura, o supply chain attack, con una caratteristica particolare: la compromissione non riguardava il sistema operativo del wallet, bensì un componente hardware aggiuntivo, quindi invisibile al resto del sistema.

Alcuni dispositivi Ledger distribuiti attraverso CryptoBilis, rivenditore autorizzato nel Sud-est asiatico, erano stati fisicamente manomessi prima della consegna agli utenti, all’interno era stato inserito un piccolo circuito elettronico, dotato di microcontrollore, modulo di comunicazione cellulare ed eSIM, collegato alle linee attraverso cui il dispositivo trasmette le informazioni al display.

Il componente era in grado di intercettare i dati diretti allo schermo e, durante la prima configurazione, quando comparivano le 24 parole di recupero, il circuito poteva leggerle e trasmetterle agli attaccanti attraverso una connessione LTE indipendente.

Non serviva fotografare il display né compromettere il sistema operativo: era sufficiente intercettare elettronicamente i dati visibili sullo schermo e tenerli da parte per utilizzarli, poi, in seguito per svuotare i portafogli.

Si tratta di una forma di intercettazione hardware, o tapping, particolarmente insidiosa perché il componente aggiunto poteva operare senza alterare il funzionamento del chip crittografico: i controlli di autenticità del wallet potevano infatti continuare a essere superati, mentre un componente estraneo osservava silenziosamente le informazioni visualizzate dall’utente.

È questo, dal mio punto di vista, l’aspetto tecnicamente più interessante dell’intera vicenda: il sistema crittografico non è stato violato, ma è stato aggirato intercettando le informazioni nel momento in cui diventavano leggibili per l’essere umano.

Un furto pianificato e realizzato contemporaneamente

Una volta ottenute le recovery phrase, gli attaccanti non avevano bisogno di intervenire ulteriormente sui dispositivi, potevano ricostruire autonomamente i portafogli e attendere che gli utenti vi depositassero le proprie criptovalute.

Il 9 ottobre 2026 è infatti scattata in contemporanea l’operazione di sottrazione dei fondi, concentrata in un intervallo di tempo relativamente breve e distribuita su diverse blockchain.

Durante l’intervista con Pagliarini ho spiegato perché questa scelta avesse una precisa logica operativa: se gli attaccanti avessero iniziato svuotando un solo portafoglio, la vittima avrebbe potuto rendersi conto del furto e lanciare l’allarme. Gli altri possessori di dispositivi potenzialmente compromessi avrebbero avuto il tempo di spostare le proprie criptovalute e i fondi sottratti dai criminali sarebbero quindi stati molti di meno. Agendo invece in maniera coordinata, gli autori dell’attacco hanno ridotto sensibilmente la possibilità di una reazione preventiva.

La dinamica suggerisce una preparazione durata settimane o mesi, con attività di raccolta delle chiavi, predisposizione degli indirizzi di destinazione e organizzazione delle successive operazioni di trasferimento e riciclaggio.

La scoperta di Mark Karpelès e l’evoluzione dei chip spia

Un contributo importante alla ricostruzione tecnica è arrivato da Mark Karpelès, ex amministratore delegato dell’exchange Mt. Gox, che ha analizzato dispositivi Ledger manomessi individuando i componenti elettronici aggiunti.

Le analisi forensi hanno mostrato anche un’evoluzione della tecnica impiegata: alcuni impianti apparivano relativamente artigianali, con collegamenti e saldature manuali. Altri utilizzavano invece circuiti più raffinati, integrati in modo da risultare difficilmente distinguibili dai componenti originali.

Se un componente spia viene progettato per assomigliare all’elettronica originale, persino l’apertura del dispositivo e una semplice ispezione visiva potrebbero non essere sufficienti a individuarlo e per accertarne la presenza potrebbero essere necessarie analisi elettroniche, confronti con esemplari certamente originali e verifiche strumentali del comportamento del dispositivo e di ogni suo componente.

Resta inoltre da chiarire precisamente dove siano avvenute le alterazioni e chi ne sia responsabile. Ledger ha dichiarato che i propri sistemi e componenti crittografici non sono stati compromessi e che le manomissioni sarebbero avvenute dopo l’uscita dei dispositivi dal suo controllo.

Si possono rintracciare le criptovalute rubate?

Un altro argomento affrontato durante l’intervista è stato quello del tracciamento delle criptovalute sottratte tramite sistemi di tracciamento delle transazioni e analisi forensi della blockchain, detta anche blockchain intelligence.

Le transazioni effettuate su blockchain pubbliche sono generalmente visibili e possono essere analizzate attraverso strumenti di blockchain intelligence, questo permette agli investigatori di ricostruire trasferimenti, collegare indirizzi, individuare servizi di cambio e, in determinate circostanze, risalire ai soggetti coinvolti.

Purtroppo, tracciare una transazione non significa necessariamente identificare il suo autore o riuscire a recuperare i fondi: nel caso Ledger, fortunatamente, una parte delle criptovalute sottratte è confluita in stablecoin, come USDT e USDC, emesse rispettivamente da Tether e Circle e queste criptovalute presentano una caratteristica importante: gli emittenti possono, su determinate blockchain e in presenza dei necessari presupposti, congelare i token associati a specifici indirizzi.

Secondo le analisi pubblicate, Tether ha congelato circa 10 milioni di USDT collegati all’attacco. Il congelamento, in realtà, non equivale alla restituzione delle somme alle vittime ma è già un passo in avanti verso tale direzione e sicuramente sottrae la somma dalla disponibilità dei criminali che l’hanno sottratta.

Altri fondi sono stati invece trasferiti attraverso diversi servizi di scambio e conversione, anche utilizzando Tornado Cash, un protocollo di mixing che rende più complesso ricostruire i collegamenti tra gli indirizzi di provenienza e quelli di destinazione delle criptovalute.

L’analisi forense delle blockchain può quindi offrire elementi investigativi preziosi, ma deve spesso essere accompagnata dall’acquisizione di dati presso exchange, provider e altri soggetti coinvolti nelle transazioni.

Le indagini informatiche possono seguire anche la eSIM

Dal punto di vista dell’informatica forense, questa vicenda offre un ulteriore filone investigativo che ho evidenziato durante l’intervista: il componente elettronico clandestino aveva bisogno di comunicare verso l’esterno per trasmettere le recovery phrase intercettate.

Di conseguenza, oltre al tracciamento delle criptovalute, potrebbe essere possibile ricostruire le comunicazioni cellulari effettuate dai moduli installati nei wallet, tra gli elementi potenzialmente utili figurano gli identificativi delle eSIM, gli operatori utilizzati, le sessioni di connessione, gli indirizzi IP assegnati e i server verso cui sono stati inviati i dati.

Sono tutte informazioni la cui disponibilità dipenderà dalle caratteristiche tecniche degli impianti, dai registri conservati dagli operatori e dalle possibilità investigative; unendo le analisi elettroniche, i dati di rete e il tracciamento blockchain si potrebbero individuare collegamenti importanti tra la preparazione dell’attacco, la sottrazione delle chiavi e il successivo trasferimento dei fondi.

Il vero rischio: dispositivi elettronici spiati senza malware

La parte che considero più preoccupante di questa vicenda, e sulla quale mi sono soffermato con Enrico Pagliarini, riguarda però le possibili applicazioni della stessa tecnica su altri dispositivi elettronici.

Quello che è accaduto ai wallet Ledger potrebbe, almeno teoricamente, essere riprodotto su computer, smartphone, tablet e numerosi altri apparati: un componente elettronico aggiunto potrebbe intercettare dati diretti a un display, segnali provenienti da sensori o altre informazioni disponibili sui collegamenti interni, per poi trasmetterli all’esterno tramite una connessione autonoma.

Si pensi, ad esempio, a un notebook utilizzato per consultare documenti riservati, accedere a sistemi aziendali o visualizzare credenziali di autenticazione, oppure agli smartphone o a qualunque altro dispositivo dotato di schermo, anche piccolo.

Un attaccante sufficientemente organizzato potrebbe ottenere informazioni sensibili senza installare software malevolo, senza utilizzare la connessione Internet del computer e senza necessariamente generare anomalie rilevabili dai comuni antivirus o sistemi EDR.

Naturalmente un’operazione del genere richiede accesso fisico, competenze elettroniche e la possibilità di intervenire sull’hardware, non significa quindi che ogni dispositivo possa essere compromesso facilmente o che simili impianti siano già diffusi.

Come osservavo durante la trasmissione, potremmo arrivare persino a dover verificare anche le emissioni radio dei dispositivi appena acquistati, per individuare eventuali comunicazioni cellulari non previste.

Un rilevatore di radiofrequenze può fornire un primo indizio, ma non rappresenta una garanzia: un componente malevolo potrebbe comunicare soltanto in determinati momenti oppure memorizzare temporaneamente i dati e trasmetterli successivamente.

La sicurezza informatica non si ferma al software

Questo episodio pone infine una questione molto più ampia, legata al controllo della filiera produttiva e della distribuzione dei dispositivi elettronici: quando acquistiamo un computer, uno smartphone o un dispositivo destinato a proteggere informazioni riservate, diamo generalmente per scontato che l’hardware contenuto al suo interno corrisponda a quello progettato dal produttore.

Ma quanto possiamo esserne certi? La sicurezza informatica non riguarda soltanto aggiornamenti software, autenticazione, crittografia e protezione dalle vulnerabilità, riguarda anche la provenienza dei componenti, l’integrità fisica dei dispositivi, l’affidabilità dei fornitori e il controllo di tutte le fasi che precedono la consegna all’utilizzatore finale.

Per chi utilizza hardware wallet, una conseguenza pratica è prestare particolare attenzione alla provenienza del dispositivo e alle indicazioni di sicurezza del produttore. In presenza di una sospetta compromissione della recovery phrase, non basta cambiare apparecchio mantenendo le stesse 24 parole: occorre generare nuove chiavi su un dispositivo affidabile e trasferire i fondi.

Per le organizzazioni che trattano informazioni particolarmente sensibili, invece, potrebbe diventare sempre più importante affiancare ai controlli informatici tradizionali anche verifiche sulla sicurezza fisica ed elettronica degli apparati.

Il caso Ledger dimostra infatti che un sistema può essere perfettamente protetto dal punto di vista crittografico e risultare comunque vulnerabile perché qualcuno è riuscito a osservare ciò che avviene al di fuori del suo perimetro di protezione.

Ed è probabilmente questa la lezione più importante che possiamo ricavare da un attacco che, pur avendo colpito il mondo delle criptovalute, riguarda potenzialmente l’intero settore della sicurezza digitale.

Per ascoltare l’intervista nella quale sono intervenuto con Enrico Pagliarini nella puntata “Maxi cripto furto – Frigoriferi in tilt – Compliance” del programma 2024 di Radio 24, a partire da circa il minuto 14, potete accedere al podcast su Apple oppure scaricarla direttamente dalla pagina della puntata su Radio24.
Nuovi Orizzonti per le Indagini Digitali il 12 novembre 2026 a Roma

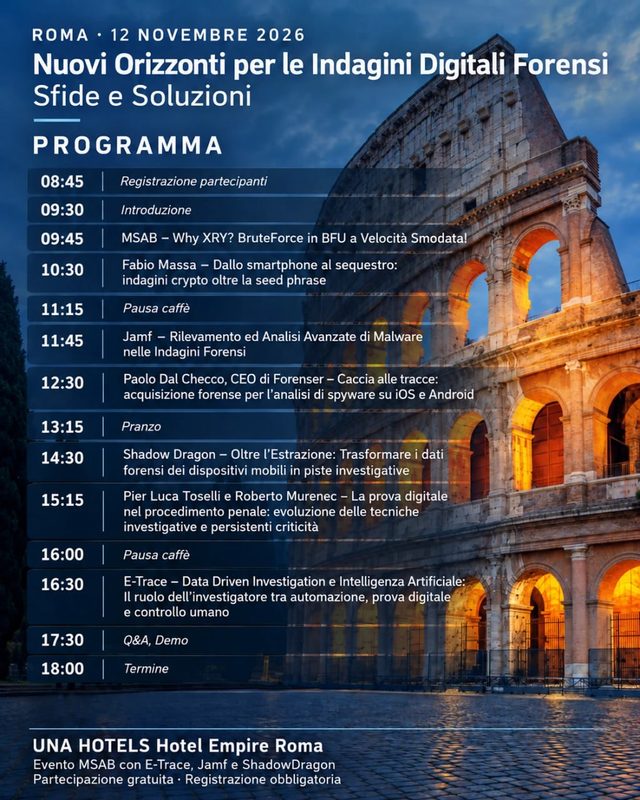
Dalla Mobile Forensics alle criptovalute, passando per malware, spyware, intelligenza artificiale e nuove tecniche investigative: il 12 novembre 2026 si terrà a Roma la conferenza “Nuovi Orizzonti per le Indagini Digitali Forensi: Sfide e Soluzioni”, organizzata da MSAB, in collaborazione con eTrace Digital Security, Jamf e ShadowDragon.

L’evento rappresenta un’occasione di approfondimento tecnico e confronto tra professionisti dell’informatica forense, investigatori, consulenti tecnici ed esperti del settore, con un programma dedicato ad alcune delle sfide più attuali delle indagini digitali, dell’acquisizione delle prove informatiche e delle tecnologie investigative.

Nel corso della giornata verranno affrontati temi che spaziano dalle tecniche avanzate di acquisizione forense degli smartphone alle indagini sulle criptovalute, dall’identificazione di malware e spyware all’impiego dell’intelligenza artificiale nelle attività investigative, fino alle problematiche giuridiche e procedurali legate alla prova digitale.

Programma della conferenza

Il programma prevede i seguenti interventi:

  • 09:45 – MSAB
    Why XRY? BruteForce in BFU a Velocità Smodata!
  • 10:30 – Fabio Massa
    Dallo smartphone al sequestro: indagini crypto oltre la seed phrase
  • 11:45 – Jamf
    Rilevamento ed Analisi Avanzate di Malware nelle Indagini Forensi
  • 12:30 – Paolo Dal Checco (Forenser)
    Caccia alle tracce: acquisizione forense per l’analisi di spyware su iOS e Android
  • 14:30 – ShadowDragon
    Oltre l’Estrazione: trasformare i dati forensi dei dispositivi mobili in piste investigative
  • 15:15 – Pier-Luca Toselli e Roberto Murenec
    La prova digitale nel procedimento penale: evoluzione delle tecniche investigative e persistenti criticità
  • 16:30 – E-Trace
    Data Driven Investigation e Intelligenza Artificiale: il ruolo dell’investigatore tra automazione, prova digitale e controllo umano

Alle 17:30 è prevista una sessione di domande e risposte (Q&A) e dimostrazioni, con conclusione dei lavori alle 18:00.

Acquisizione forense di smartphone per l’analisi di malware e spyware su iOS e Android

Nel mio intervento, previsto alle 12:30, mi concentrerò su un aspetto spesso sottovalutato nelle analisi forensi di smartphone: quali dati è necessario acquisire, e attraverso quali tecniche e strumenti, per individuare eventuali tracce di malware e spyware, presenti sul dispositivo o riconducibili a compromissioni avvenute in passato?

Le metodologie tradizionali di acquisizione forense degli smartphone sono spesso orientate al recupero di chat, messaggi, fotografie, video e altri contenuti dell’utente. Tuttavia, quando l’obiettivo dell’indagine è verificare una possibile compromissione del dispositivo, queste informazioni possono risultare insufficienti o persino irrilevanti.

In questo scenario assumono particolare importanza altre categorie di dati e artefatti digitali, tra cui:

  • Log di sistema, registri degli eventi e informazioni diagnostiche;
  • Acquisizioni forensi Full File System (FFS), ove tecnicamente possibili;
  • Elenchi dei file presenti sul dispositivo, comprensivi di metadati del filesystem, permessi e timestamp, anche nei casi in cui non sia possibile acquisire integralmente il file system;
  • Crash report e registrazioni di malfunzionamenti di applicazioni e servizi;
  • Altri artefatti di sistema potenzialmente utili a ricostruire attività anomale o tracce di compromissioni pregresse.

Approfondirò quindi le tecniche, gli strumenti e le modalità di acquisizione forense più adatti a preservare le informazioni necessarie per le successive analisi di malware e spyware, evidenziando le differenze tra i dati accessibili sui dispositivi iOS e Android e i limiti delle diverse metodologie.

Un aspetto centrale riguarda la possibilità di rilevare – nell’ambito di perizie informatiche su smartphone – tracce di infezioni non più attive al momento dell’esame: un’acquisizione incompleta o non adeguata allo scopo investigativo può infatti precludere analisi successive, anche quando sul dispositivo erano ancora presenti artefatti potenzialmente significativi.

Informazioni e iscrizioni

La conferenza si terrà giovedì 12 novembre 2026, presso UNA HOTELS Hotel Empire a Roma.

La partecipazione è gratuita, ma è richiesta la registrazione preventiva, considerata la disponibilità limitata dei posti.

Il programma completo, le informazioni organizzative e il modulo di registrazione sono disponibili sul sito ufficiale MSAB:

Nuovi Orizzonti per le Indagini Digitali Forensi – Programma e iscrizioni

Ringrazio Giovanni Maria Castoldi per l’invito e per l’organizzazione, sempre impeccabile, di un evento che negli anni è diventato un importante punto di riferimento non soltanto per i professionisti della Mobile Forensics, ma più in generale per chi si occupa di informatica forense e indagini digitali.

Speciale Le Iene Inside – la truffa del finto trading e dei Rolex con Luigi Pelazza

“Non farti fregare”, lo speciale Le Iene Inside andato in onda ieri sera su Mediaset, durante il quale Riccardo Festinese ha riproposto insieme a Luigi Pelazza i servizi della truffa del trading e quella dei Rolex ai quali ho dato il mio contributo come consulente informatico forense per Le Iene con lo scopo d’illustrare cosa si nasconde dietro ai raggiri nel mondo digitale.

Le Iene Inside - La truffa del trading - Paolo Dal Checco e Luigi Pelazza

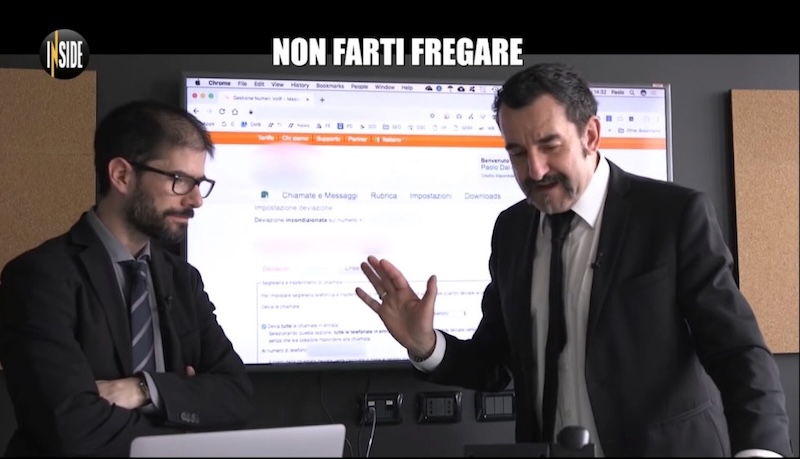
Il tempo passa, le truffe si evolvono ed è essenziale conoscere i rischi che si corrono quando ci telefonano potenziali trader, come fanno a ingannare e da 250 euro convincere le persone a versarne migliaia ma anche cosa può succedere quando siamo noi a telefonare a numeri che conosciamo bene ma che possono essere stati deviati verso utenze terze.

Come perito informatico per Le Iene ho mostrato, nei due servizi andati in onda per lo speciale, come avvengono le truffe, come viene simulato il portale di trading per la truffa dei finti investimenti e come vengono deviate le telefonate nella truffa dei Rolex.

Le Iene Inside - La truffa dei rolex - Paolo Dal Checco e Luigi Pelazza

Come sempre, la tecnologia aiuta ma può anche essere sfruttata dai criminali per portare a termine i raggiri, creando illusioni, modificando la realtà e collaborando alla riuscita delle frodi informatiche che, con opportune misure tecniche, organizzative ma soprattutto preparazione delle persone, possono essere evitate.

Nello speciale anche tanti altri servizi molto sulle frodi, utili per aumentare la consapevolezza delle persone su raggiri e truffe informatiche ed evitare che ne diventino vittime, dato che spesso dal punto di vista tecnico non vi sono sufficienti strumenti di protezione e si deve contare sugli “anticorpi digitali” del singolo.

Il PDF di Schrodinger: quando due byte fanno la differenza

Sembra un gioco, ma è il risultato di un’anomalia di rendering che abbiamo individuato con il team Forenser analizzando un documento PDF che si comportava in maniera diversa a seconda del software utilizzato per aprirlo.

Tutto è partito da alcune fotografie che, aprendo un PDF con Anteprima (Preview) su macOS, apparivano come semplici riquadri grigi. Lo stesso identico documento, aperto sullo stesso Mac con Foxit Reader, Acrobat Reader o con altri renderer proprietari (anche semplicemente con il browser se usa un suo renderer come ad esempio Google Chrome) mostrava invece correttamente le immagini.

Paradossalmente, aprendo il file su MacOS o iOS con un viewer che non utilizzi il renderer Apple si vede un’immagine nell’anteprima (quando si sfoglia il folder per cercare il file) e poi un’altra una volta aperta la stessa immagine nel viewer, con un evidente disorientamento dell’utente.

Analizzando progressivamente il problema siamo riusciti a circoscriverlo alla gestione di particolari immagini JPEG 2000 contenute in un container JPX da parte del renderer Apple utilizzato da Preview/PDFKit, usato ad esempio proprio in Preview/Anteprima su MacOS oppure su iOS su iPhone o iPad.

Due byte fanno la differenza

Il testcase più interessante è costituito da due PDF praticamente identici: stessa struttura, stesso /JPXDecode, stesso spazio colore CMYK e, soprattutto, lo stesso identico codestream JPEG 2000.

La differenza è di appena due byte nella File Type Box (ftyp) del container: con il valore JP2 nel campo ftyp l’immagine viene correttamente visualizzata da Preview, mentre con il valore JPX si ottiene un riquadro grigio in Preview: in sostanza, nelle due posizioni interessate abbiamo cambiato semplicemente il carattere 2 (0x32) nel carattere x (0x78) ma il codestream JPEG 2000 resta identico.

Questo ovviamente non significa che JPX sia un formato errato: JPX è previsto dallo standard JPEG 2000 Part 2 e il PDF contempla espressamente /JPXDecode, quindi non possiamo parlare di bug, è più corretto parlare – almeno fino a eventuali chiarimenti da parte di Apple – di una anomalia di interoperabilità/rendering riproducibile in Preview/PDFKit.

Parliamo quindi di una differenza di rendering riproducibile su questi file. Il testcase, da solo, non consente di attribuire una precisa violazione dello standard al renderer Apple, anche perché il solo brand non certifica la conformità del container.

Dal riquadro grigio al “PDF di Schrödinger”

A quel punto mi sono chiesto: se il comportamento è così prevedibile e controllabile, possiamo sfruttarlo per fare in modo che lo stesso PDF mostri due contenuti totalmente differenti a seconda del renderer? Che so, tipo un cane e un gatto?

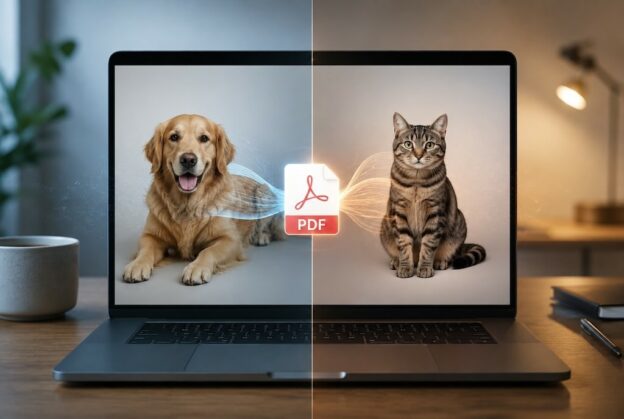
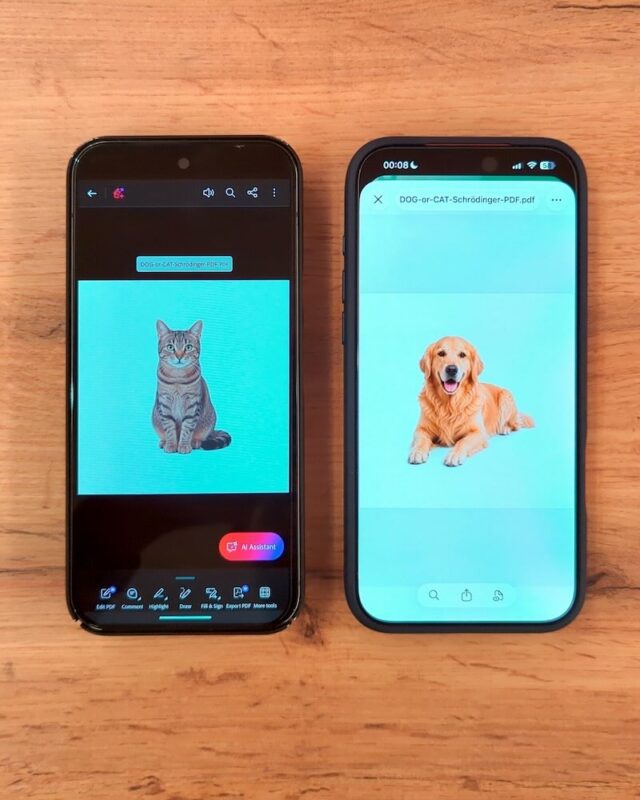
La risposta è sì e siamo riusciti a fare qualcosa d’interessante anche per l’informatica forense e la pdf forensics, che poi non è altro che l’attività di perizia informatica su PDF: abbiamo costruito un PDF che contiene un cane e un gatto, ma che mostra soltanto o uno o l’altro come unica immagine del documento in base al sistema utilizzato per aprirlo.

Aprendolo con Preview/PDFKit nell’ambiente interessato dall’anomalia compare il cane, mentre utilizzando un renderer che gestisce correttamente l’oggetto JPX compare invece il gatto: niente JavaScript, niente rilevamento dello User-Agent e nessun contenuto scaricato da Internet.

In sostanza, la regola è:

  • Renderer Apple (iOS/iPadOS/MacOS) –> cane
  • Renderer autonomo (Foxit Viewer, Acrobat PDF Viewer, Browser, etc…) –> gatto

Stesso PDF, stessi byte, persino stesso valore hash ma due rappresentazioni visive differenti, da qui il nome, inevitabile, di “PDF di Schrödinger”: un pdf che contiene contemporaneamente cane e gatto.

Anomalia del renderer Apple e PDF di Schrodinger con cane e gatto contemporaneamente nello stesso file

Allego qui si seguito il “PDF di Schrodinger”, confermando che è sicuro da aprire perché non contiene javascript, action, codifiche, automatismi ma semplicemente due immagini JPG con due codifiche diverse, anticipando che è probabile che sl sito web vediate comunque un gatto, ma una volta scaricato (su MacOS/iPhone) vediate invece un cane.

Il pdf con la doppia immagine produce valore hash MD5 a62b826ada901ee1e13b1940d37255e5, SHA256 bc7e7bbb478e9f082d265e27cc43b286f7a5f4dde42a6a5ab37bc6702f25c714 e – per i più attenti alla sicurezza informatica – ha le seguenti caratteristiche:

Title:           Il PDF di Schrodinger - Cane o gatto?
Author: Paolo Dal Checco
Creator: Paolo Dal Checco
Custom Metadata: no
Metadata Stream: yes
Tagged: no
UserProperties: no
Suspects: no
Form: none
JavaScript: no
Pages: 1
Encrypted: no
Page size: 700 x 700 pts
Page rot: 0
File size: 256358 bytes
Optimized: no
PDF version: 1.5

Perché è interessante per la digital forensics?

La curiosità tecnica nasconde un problema tutt’altro che teorico: in una perizia informatica, due consulenti potrebbero verificare di avere esattamente lo stesso documento, con il medesimo hash, e tuttavia visualizzare contenuti differenti perché utilizzano software o sistemi differenti.

L’hash dimostra l’identità della sequenza di byte, non l’identità della rappresentazione prodotta dal renderer, questa è una cosa di cui in digital forensics si deve tenere conto e l’esperimento del cane e del gatto rende semplicemente macroscopico questo concetto.

Implicazioni su contratti, immagini nascoste, truffe

Le implicazioni possono riguardare non soltanto la PDF Forensics, ma potenzialmente anche documenti contrattuali, firme digitali, verifiche documentali e scenari malevoli nei quali la diversa rappresentazione di uno stesso documento potrebbe essere sfruttata intenzionalmente.

Non è difficile immaginare come una simile anomalia possa essere sfruttata per truffe, per contratti che vengono mostrati in modo diverso al destinatario rispetto al contenuto “nascosto”, all’invio d’immagini nascoste che si vedono solo con una particolare codifica.

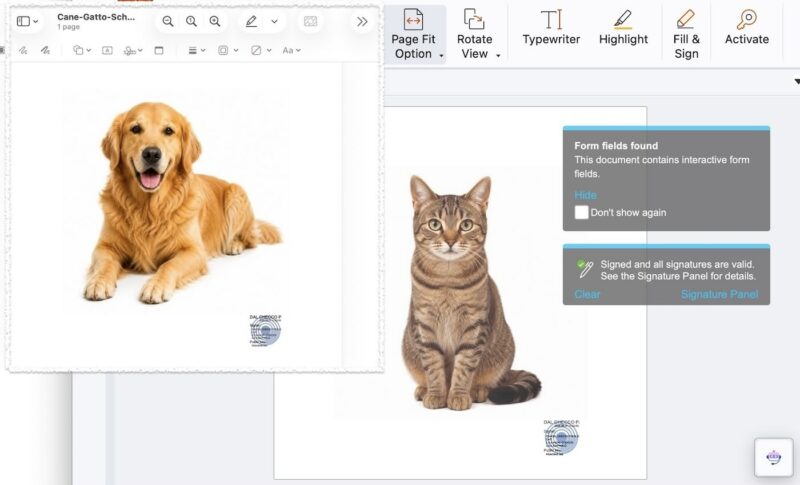
Ad esempio, abbiamo sperimentato l’apposizione di una firma digitale e di una marca temporale al documento e, come si può immaginare, la rappresentazione grafica della firma può comparire insieme al cane oppure al gatto, a seconda del renderer.

Questo non significa che la firma digitale selezioni una delle due immagini e firmi quella: la firma riguarda i dati della revisione firmata, cioè l’intero documento, non i pixel mostrati sullo schermo, ma il punto critico è un altro: la verifica dell’integrità del documento non dimostra, da sola, quale rappresentazione il firmatario abbia effettivamente visto prima di firmare, perché… dipende da quale sistema ha utilizzato per la firma.

PDF di Schrodinger firmato con firma digitale qualificata, cane e gatto firmati contemporaneamente

Per chi svolge analisi forensi, la conseguenza pratica è semplice: non bisogna dare per scontato che ciò che mostra un singolo viewer coincida necessariamente con tutto ciò che il PDF contiene. Nei casi dubbi è opportuno documentare software, versione e ambiente utilizzati e confrontare il documento attraverso renderer indipendenti.

Come evitare il problema

Nella coppia di test bastano due byte differenti per cambiare la visualizzazione dell’immagine nel PDFKit verificato. Nel PDF di Schrödinger, invece, non cambia neppure un byte tra un’apertura e l’altra: lo stesso documento mostra il cane o il gatto a seconda di come viene renderizzato.

In attesa di un eventuale intervento sul renderer Apple, per chi produce PDF destinati a essere visualizzati su piattaforme differenti la soluzione prudenziale è evitare container JPX quando le funzionalità specifiche di JPEG 2000 Part 2 non sono necessarie, preferendo JP2 o formati maggiormente interoperabili e verificando sempre il PDF finale con più renderer.

Con Le Iene sulla manipolazione delle chat Whatsapp

Possiamo fidarci di una prova digitale composta da chat Whatsapp contenute su uno smartphone, magari depositate in Giudizio anche a seguito di copia forense e parsing tramite i migliori strumenti d’informatica forense?

La realtà, purtroppo, è che i messaggi Whatsapp possono essere oggetto di manipolazione, con conseguenti problemi di attendibilità dei contenuti prodotti, che possono apparire sia alla visione dello smartphone sia nel report di estrazione forense del tutto originali ma in realtà possono non esserlo e nonostante questo essere utilizzati nei processi come prova informatica.

In qualità di Consulente Informatico Forense per Le Iene e Matteo Viviani, ho mostrato nel servizio TV andato in onda su Italia 1 domenica 22 febbraio 2026 come è possibile falsificare una chat Whatsapp in modo da renderla apparentemente indistinguibile da una chat originale, per rendere consapevoli tutti dei rischi che ciò avvenga anche nell’ambito di processi civili o penali nei quali vengono prodotte chat Whatsapp come prove digitali di attività illecite o reati.

Paolo Dal Checco Consulente per Le Iene e Matteo Viviani su manipolazione chat Whatsapp su smartphone

Insieme a Matteo Viviani, abbiamo quindi approfondito il problema della falsificazione e manipolazione di chat e messaggi Whatsapp, valutando quanto questo tipo di evento possa lasciare tracce sui dispositivi, se le copie forensi – e quindi analisi del DB, datazione file, log, etc… – possano rivelare tentativi riusciti o meno di manipolazione e come nell’ambito di perizia informatica e consulenza per Tribunale e Procura della Repubblica venga saltuariamente considerata la possibilità che le chat prodotte in Giudizio possano essere effettivamente non originali.

Dal punto di vista giuridico, è anche comprensibile, dato che le prove possono essere disconosciute e in tal caso si aprono scenari ulteriori di approfondimento, verifica, validazione, etc… ma se viene prodotta una chat, una mail, un SMS così come foto, video o registrazione e nessuno la contesta, tendenzialmente viene considerata valida.

Le Iene e la manipolazione dei messaggi Whatsapp

La manipolazione delle chat Whatsapp è chiaramente un rischio che va tenuto in considerazione data la diffusione di tale metodo di comunicazione e la frequenza con la quale messaggi di testo, vocali, allegati o documenti scambiati tramite WhatsApp diventano prove informatiche in una causa civile o penale all’interno di processi nei quali le chat possono diventare prove spesso strategiche di reati.

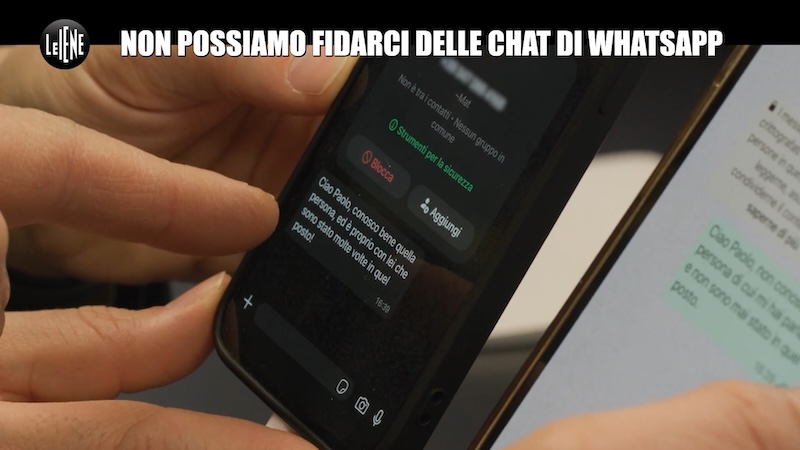
Precisiamo che non si tratta della semplice manipolazione intesa come creazione di false chat tramite App come Fake Chat Message, che generano screenshot realistiche di chat non esistenti ma – come ho mostrato nel servizio TV per le Iene andato in onda domenica 22 febbraio 2026 – il rischio concreto è di manipolazione delle chat direttamente nel database dell’App all’interno del dispositivo.

Le Iene - Servizio con Matteo Viviani - Non possiamo fidarci delle chat Whatsapp

La falsificazione mostrata nel servizio de Le Iene nel quale ho supportato come perito informatico le Iene e in particolare Matteo Viviani con l’autore Riccardo Spagnoli è possibile perché il database principale di Whatsapp non è cifrato ma è protetto dall’accesso da parte dell’utente o di altre App, quindi è teoricamente leggibile e modificabile se si riesce ad accedervi.

Chiaramente la modifica del database di Whatsapp non è banale, richiede conoscenza dei protocolli e un minimo di pratica di iOS o Android, ma è comunque fattibile e se fatta con la dovuta attenzione lascia poche tracce, rendendo così più complesso il lavoro dell’informatico forense che oltre a eseguire copia forense del dispositivo, estrazione dati e analisi può essere incaricato anche di eseguire verifiche di validazione dell’integrità delle chat.

Grazie al supporto del team dello studio Forenser – con il quale abbiamo lavorato e fatto ricerca su casi di manipolazione di messaggi Whatsapp – ho proceduto a mostrare nel servizio de Le Iene un esempio di falsificazione di chat tramite alterazione del database presente sul dispositivo, utilizzando un Macbook come supporto e un SQLite browser.

Matteo Viviani con Forenser sulla manipolazione di messaggi Whatsapp

Successivamente alla manipolazione delle chat svolta a fini dimostrativi alterando un messaggio ricevuto da Matteo Viviani, abbiamo provveduto ad acquisire in copia forense tramite un software di mobile forensics il contenuto dello smartphone ed estrarne le chat, mostrando come dal report forense risultano quelle modificate e non si ha contezza del fatto che sia avvenuta una modifica.

Dal punto di vista della sicurezza e anche dell’informatica forense, il database di Whatsapp è un elemento particolarmente delicato perché non è cifrato e quindi potenzialmente modificabile, anche se protetto dall’accesso di App terze. Esistono vari modi di modificarlo, sia direttamente sul dispositivo sia passando attraverso PC/Macbook, cloud o dispositivi esterni, cosa che rende tra l’altro difficile rilevare potenziali manipolaizoni.

Le varie copie di backup del database Whatsapp (es. su Android i 7 backup giornalieri, ma se ne può generare anche uno manuale) sono invece cifrati con chiave “KEY” creata da Whatsapp proprio perché fuori dall’area protetta. La cifratura poi può essere rafforzata tramite una ulteriore password simmetrica “end-to-end” rendendo quindi indecifrabile il file senza la chiave impostata dall’utente.

Paolo Dal Checco a Le Iene sulla Manipolazione dei messaggi Whatsapp su Smartphone

Uno dei metodi più semplici per manipolare le chat è chiaramente fare rooting di un dispositivo Android per poter accedere, leggere e persino modificare il database msgstore.db locale all’App, così come su iOS si può fare jailbreak e accedere direttamente al DB ChatStorage.sqlite.

Per questo motivo, riveste strategica importanza non soltanto la copia forense dell’interno smartphone – oltre al database Whatsapp – ma in caso di contestazioni o disconoscimento dei messaggi anche un’approfondita disamina del database, delle datazioni dei file, della timeline del dispositivo.