FTK Imager, nella versione 8.3.0.27, è stato appena reso disponibile per il download gratuito sul sito Exterro, che ormai da qualche anno ha ereditato il software da Accessdata continuandone lo sviluppo, riportiamo quindi qui di seguito il link di download, le informazioni strategiche sulle patch applicate e le differenze con le precedenti versioni di FTK Imager.
FTK Imager, il “coltellino svizzero” dell’informatica forense
Definito il “coltellino svizzero” della digital forensics, utilizzato da quasi 20 anni dagli informatici forensi di tutto il mondo, FTK Imager permette di creare copie forensi di dischi, supporti rimovibili e volumi logici, visualizzarne il contenuto prima dell’acquisizione, esportare file e cartelle e calcolare gli hash necessari per verificarne l’integrità.
La versione 8.3 non introduce particolari novità funzionali, ma le release notes contengono una correzione piuttosto interessante dal punto di vista della sicurezza.
Vulnerabilità di sicurezza su XML e UFDR sanata
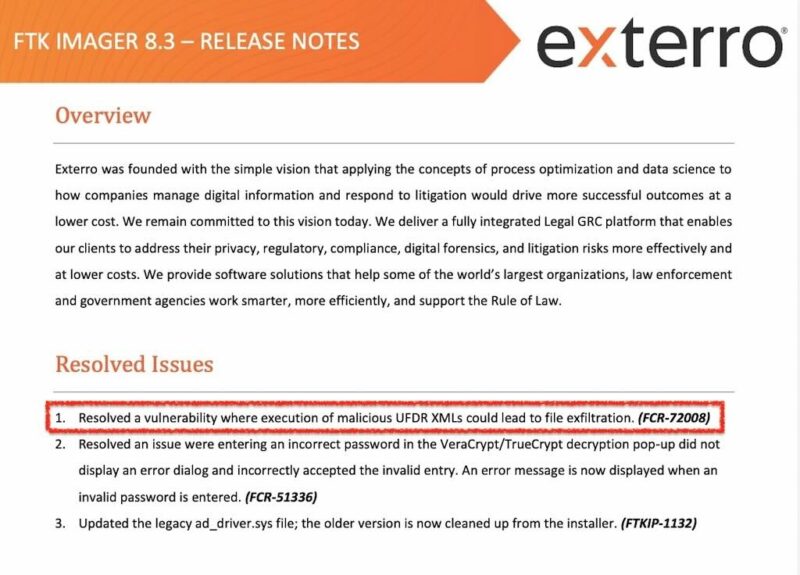
Exterro dichiara nelle Release Notes di aver risolto la vulnerabilità FCR-72008, attraverso la quale l’elaborazione di XML malevoli contenuti in file Cellebrite UFED UFDR poteva portare alla esfiltrazione di file, presumibilmente dalla macchina sulla quale veniva eseguito FTK Imager.
Il testo esatto, che ritrovate al punto 1 delle Release Notes, è “Resolved a vulnerability where execution of malicious UFDR XMLs could lead to file exfiltration. (FCR-72008)“.
Gli UFDR (UFED Report) sono file comunemente utilizzati nell’ecosistema di mobile forensics Cellebrite per contenere e trasferire in una sorta di rapporto utilizzabile da chiunque (anche chi non possiede il software Cellebrite licenziato) il prodotto delle acquisizioni di dispositivi mobili e possono includere un file dal nome “report.xml” utilizzato per descrivere e organizzare i dati presenti nel report.
Exterro non fornisce ulteriori dettagli tecnici sulla vulnerabilità: non specifica quali versioni precedenti siano coinvolte, quali file potessero essere letti o con quali modalità potesse avvenire l’esfiltrazione ma cita solo, nelle relesase notes associate a questa versione di FTK Imager, che hanno “resolved a vulnerability where execution of malicious UFDR XMLs could lead to file exfiltration. (FCR-72008)“.
Il termine utilizzato da Exterro – file exfiltration – merita infine particolare attenzione: una workstation forense può contenere contemporaneamente dati provenienti da procedimenti differenti, copie forensi, esportazioni e portable case, report forensi, documentazione riservata e informazioni relative ad altri incarichi. Consideriamo poi che, per il tipo di attività svolto dagli informatici forensi, gli strumenti in ambito digital forensics vengono frequentemente utilizzati con privilegi elevati.
Questo non significa che FCR-72008 consentisse necessariamente di accedere a tutti questi dati: le informazioni pubblicate da Exterro non permettono di stabilire quali file fossero accessibili né quali fossero i limiti della vulnerabilità, ma il problema e il termine “malicious UFDR XMLs” insieme a “file exfiltration” evidenzia perfettamente perché una workstation forense debba essere considerata un ambiente nel quale vengono continuamente elaborati input potenzialmente ostili e quindi mantenuta offline, protetta, separata o comunque con controlli di sicurezza più stringenti di altri sistemi di lavoro.
La descrizione fornita da Exterro però fa pensare a una possibile vulnerabilità legata al parsing XML, ad esempio della famiglia XXE (XML External Entity), attraverso la quale un XML opportunamente costruito può in determinate condizioni provocare l’accesso a file locali e persino la loro trasmissione verso sistemi remoti: non ci sono però elementi sufficienti per affermare che FCR-72008 fosse effettivamente una XXE, quindi per ora rimane soltanto un’ipotesi tecnica.
La vulnerabilità evidenziata è però interessante soprattutto perché ricorda un aspetto a volte sottovalutato nell’informatica forense: i dati che analizziamo non sono necessariamente passivi e non è la prima volta che questo tipo di vulnerabilità viene messa in risalto. Siamo abituati a utilizzare write blocker, copie forensi e hash per evitare di modificare il reperto, ma dobbiamo considerare anche il problema opposto: proteggere la workstation forense dal materiale che stiamo analizzando. Un’immagine forense, un archivio, un documento o, come in questo caso, un XML possono essere costruiti appositamente per sfruttare una vulnerabilità del software utilizzato per elaborarli.
Il caso degli UFDR è ancora più interessante perché si tratta di file che possono essere ricevuti da clienti, colleghi, controparti o altri laboratori e che l’informatico forense apre normalmente proprio per svolgere il proprio lavoro ma chi li riceve non necessariamente è abituato agli aspetti di sicurezza.
Da qui l’importanza non soltanto di mantenere aggiornati gli strumenti forensi, ma anche di limitare e controllare le connessioni in uscita dalle workstation di analisi, separare quando opportuno gli ambienti di lavoro e trattare qualunque evidenza ricevuta da terzi come input potenzialmente non fidato.
Certamente è bizzarro che un software di generazione copie forensi di memorie di massa o RAM e apertura delle stesse, come è FTK Imager, sia soggetto a questo tipo di bug, ipotizziamo però che possa essere legato alla versione più “grande” e “completa” del software, quella a pagamento chiamata “FTK Imager Pro”, che invece è dotata di funzionalità di mobile forensics che magari sono state comunque inserite in maniera embrionale anche nel “fratellino” FTK Imager Free.
FTK Imager Free Vs FTK Imager Pro
Avendo tirato in ballo la versione commerciale di FTK Imager, può avere senso ribadire quali sono le differenze con la versione gratuita, con la quale ora pare che condivida anche il sistema di gestione delle licenze CodeMeter, come avremo modo di osservare più avanti quando parleremo della versione FTK Imager Portable o FTK Imager Lite.
Accanto al tradizionale FTK Imager gratuito, Exterro propone ora anche FTK Imager Pro, versione a pagamento che mantiene le normali funzioni di imaging, preview, esportazione, hashing e montaggio delle immagini forensi, aggiungendo però alcune possibilità interessanti soprattutto per attività di triage e acquisizione sul campo. La differenza principale è che la versione Pro permette di effettuare acquisizioni Advanced Logical da dispositivi iOS, rilevare la presenza di cifratura e accedere ai dati cifrati quando sono disponibili le credenziali o le chiavi necessarie. In particolare, Exterro indica la possibilità di riconoscere oltre dieci sistemi di cifratura e, nel caso di BitLocker, di visualizzare o acquisire direttamente i dati decifrati dal dispositivo senza dover prima creare una copia cifrata completa.
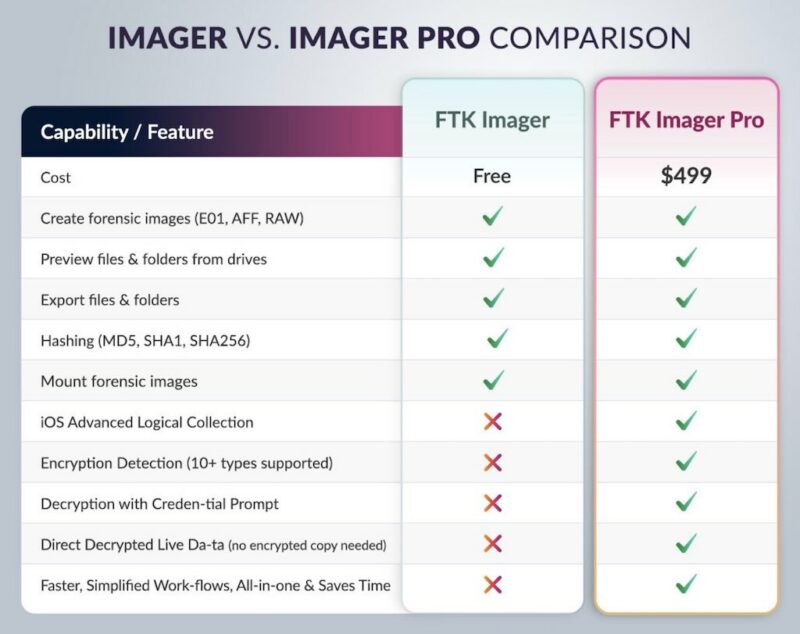
Un’altra differenza interessante riguarda il modo di lavorare: mentre FTK Imager Free rimane essenzialmente uno strumento gratuito per acquisire, verificare e visualizzare evidenze digitali, la versione Pro punta maggiormente sul triage, permettendo di esaminare rapidamente il contenuto del dispositivo e procedere poi con un’acquisizione mirata soltanto dei file, delle cartelle o degli artefatti ritenuti rilevanti. L’obiettivo è evitare, quando non necessario, l’acquisizione completa di grandi quantità di dati, riducendo tempi, spazio occupato e successive attività di processing. Exterro propone quindi FTK Imager Pro non tanto come sostituto del classico Imager, quanto come sua estensione verso workflow di acquisizione più selettivi, gestione della cifratura e prime attività sul mondo mobile. Al momento la licenza viene proposta a 499 dollari l’anno per utente, mentre FTK Imager continua a essere utilizzabile gratuitamente e senza licenza.
Le altre correzioni e novità della release 8.3.0.27
A parte i fix sulla gestione dei report UFDR di Cellebrite, FTK Imager 8.3.0.27 corregge anche un problema nella gestione delle password VeraCrypt/TrueCrypt: inserendo una password errata, la precedente versione poteva accettarla senza mostrare il relativo errore.
È stato inoltre aggiornato il vecchio driver “ad_driver.sys”, eliminando dall’installer la versione precedente: è sempre strategico, in informatica forense, utilizzare driver e software aggiornati, quindi ben venga che ogni tanto i produttori pubblichino update.
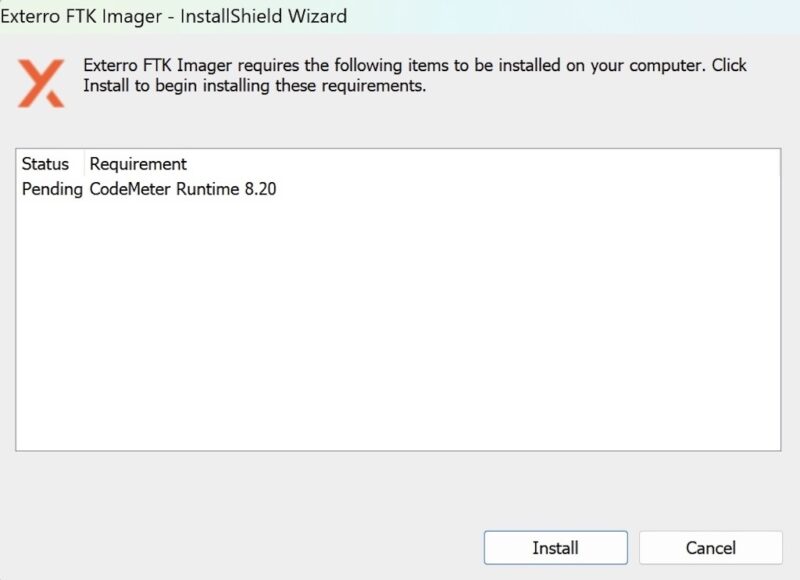
Come le versioni 8.x.x.x di FTK Imager, anche questa ha una caratteristica che la serie 4.x.x.x non aveva: il software di licensing CodeMeter, di cui viene richiesta l’installazione durante l’installazione di FTK Imager: senza installare CodeMeter o cliccando su CANCEL alla richiesta, il processo d’installazione s’interrompe.
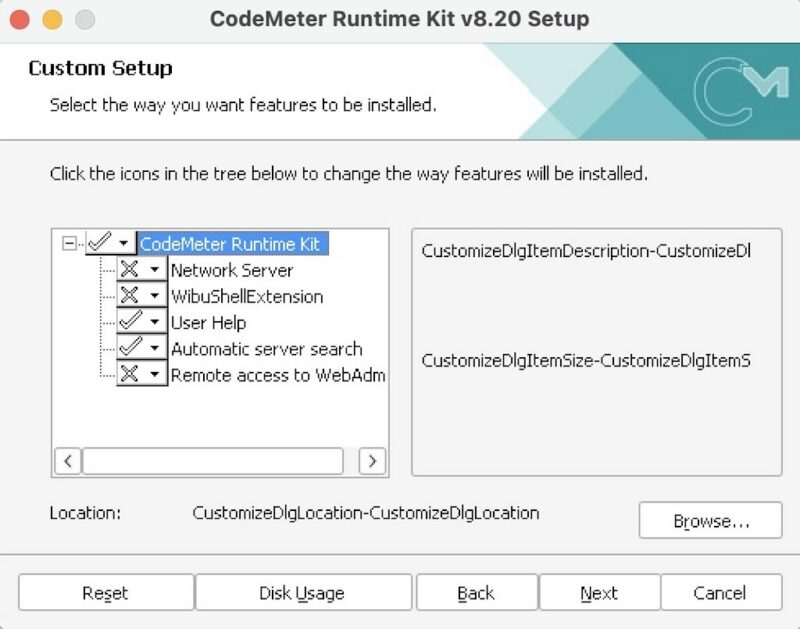
Sono disponibili varie opzioni d’installazione del CodeMeter Runtime Kit v.8.20 in base alle preferenze dell’utente, ma non cambiano l’esito dell’installazione e utilizzo di FTK Imager Free.
Ci si potrà chiedere se la versione FTK Imager funziona comunque in maniera portable (o lite) nonostante la necessità del software di gestione licenze CodeMeter: vedremo che non è un problema, probabilmente Exterro lo richiede per la vicinanza con il software FTK Imager Pro ma abbiamo notato che disinstallando il software di licensing CodeMeter, una volta installato FTK Imager Free, questo continua comunque a funzionare.
Vale la pena aggiornare?
Le patch inserite in questa versione di FTK Imager non sono molte ma sono significative e importanti soprattutto per la sicurezza: per chi utilizza FTK Imager nelle attività di acquisizione e analisi forense, quindi, questa è una versione che vale la pena aggiornare.
Raccomandiamo di aggiornare non tanto per nuove funzionalità, quanto per rafforzare la propria sicurezza e in qualche modo rimarcare anche un buon promemoria operativo: dobbiamo certamente proteggere il reperto dall’analista (e lo facciamo con write blocker, hardware o software) ma anche l’analista e la sua infrastruttura dal reperto.
Link di download di FTK Imager in versione gratuita
FTK Imager in versione 8.3 installabile su Windows può essere scaricato liberamente e senza registrazione da questo link dove si trova sia l’archivio zip con l’eseguibile sia il pdf con le release notes.
Il file archivio zip “FTK Imager 8.3.0.27.zip” contenente l’installatore di FTK Imager in versione 8.3.0.27 produce valore hash MD5 7535e5ff1db098741716d802183798a1, SHA1 8779f5c34877d9aa4af56de5d84906ecbf20eb20 e SHA256 0f717d0d91c94af94107775ae37c2e330cc2a2312a8eecc91a344c8010e82afe.
L’eseguibile “Exterro_FTK_Imager_(x64).exe” produce invece valore hash MD5 8eb09425e8d47406df1f88d335989d81, SHA1 f39f8d3012efa31b033c78eadbd9b953685d26e9 e SHA256 1ec9500126b9b33e79e8178ffa12104377f2b77ddc8fca69d8fa1068d8e360d8.
Consigliamo sempre di verificare che il download di FTK Imager avvenga dal sito ufficiale, dato che il suo utilizzo in informatica forense è strategico ma anche delicato per via dei danni che potrebbe fare un software malevolo o difettoso.
I link di download di FTK Imager talvolta variano e non sempre sono indicizzati correttamente, perciò consiglio di tentare anche con questo link secondario di download di FTK Imager (che però richiede registrazione) o nel dubbio verificare la presenza della pagina di download del software FTK Imager dalla sezione del sito Exterro FTK Downloads Library.
FTK Imager Portable
Ricordo che il software FTK Imager è installabile su Windows ma è possibile anche crearne una copia portatile (un tempo veniva chiamata “FTK Imager Lite) che non richiede installazione ma può essere utilizzata direttamente su PC lanciandone l’eseguibile, ad esempio per attività di triage o incident response o ancora per procedere a copia forense “a caldo” di un PC con il sistema operativo Windows avviato.
Spesso si procede copiando la versione “FTK Imager Portable” (generata autonomamente secondo le istruzioni che troverete più avanti) su di una pendrive, così da poterla poi utilizzare su qualunque PC senza necessità d’installazione.
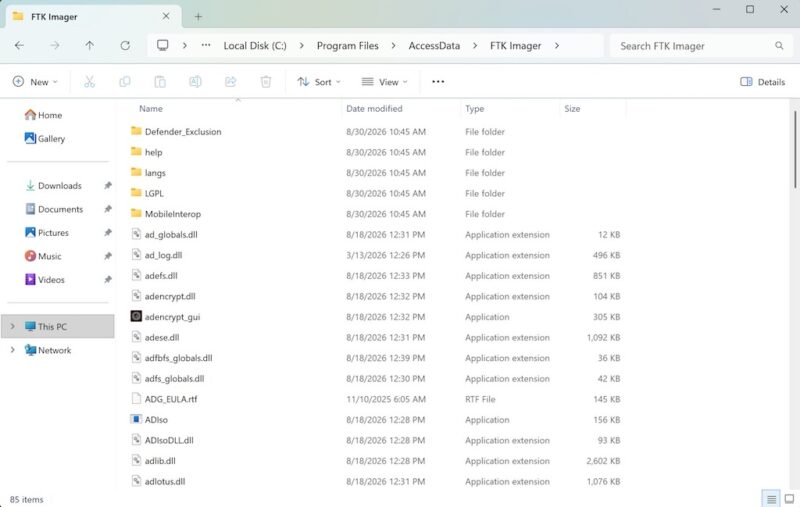
Quando installerete FTK Imager su di un PC con Windows, troverete le librerie DLL necessarie per la sua esecuzione all’interno della cartella “C:\Program Files\AccessData”: tali librerie sono sufficienti per eseguire il tool FTK Imager in modalità portable anche su altri PC senza installarlo, ma avviandolo direttamente da una pendrive o da una risorsa di rete.
Per poter estrarre la versione FTK Portable, è sufficiente copiare tutta la cartella d’installazione, volendo la si può anche comprimere così da poterla più agevolmente portare sul campo, così da evitare di sporcare il sistema con una nuova installazione.