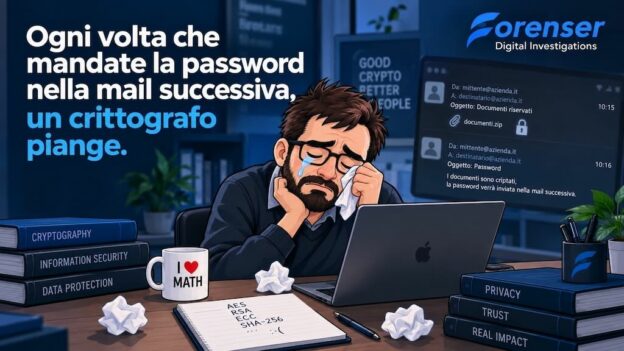
Ogni volta che ricevo una messaggio del genere mi viene da pensare che forse stiamo vanificando buona parte dello scopo per cui abbiamo cifrato il documento e secondo me varrebbe la pena riflettere sui potenziali scenari di rischio.
Se infatti inviamo un file cifrato via email e, subito dopo, mandiamo la password alla stessa casella, la protezione aggiunta è piuttosto limitata, anzi direi quasi nulla.
Pensiamo ad esempio a una casella compromessa: chi riesce ad accedere alla posta troverà probabilmente sia il messaggio con il documento sia quello successivo con la password. Lo stesso vale se inviamo un file cifrato tramite WhatsApp e poi scriviamo la password nella stessa chat.
Ci sono poi situazioni molto più comuni e meno “cyber”: in aziende, studi professionali ed enti è normalissimo trovare caselle email e PEC condivise tra più persone… mandando documento e password alla stessa casella, tutti quelli che possono leggere l’una possono leggere anche l’altra.
Oppure può semplicemente capitare di sbagliare destinatario: se mando alla persona sbagliata prima il documento e subito dopo la password, aver utilizzato due messaggi diversi cambia poco, mentre se avessi inviato la password al cellulare o altro contatto diretto del destinatario, avrei reso “inerte” l’allegato cifrato.
Una buona abitudine è quindi separare realmente la consegna del documento da quella della password, su due canali diversi, ad esempio documento cifrato alla PEC o alla mail dell’ufficio e password comunicata direttamente alla persona interessata, tramite un recapito già conosciuto e verificato.
Come canale secondario vanno benissimo Whatsapp, SMS, telefonata vocale a numero noto (non basta ricevere una telefonata, anche da numero in chiaro) e non è così importante che sia cifrato anche il secondo canale se è ben separato dal primo, basta sia diverso e noto, il più possibile legato al soggetto che ha effettivamente diritto di visionare i dati cifrati.
Così una PEC condivisa può ricevere tranquillamente il documento senza che tutti possano aprirlo e un eventuale accesso abusivo alla casella non fornisce automaticamente anche la password e persino un errore nell’indirizzo del destinatario ha conseguenze più limitate.
Ovviamente anche il secondo canale può essere compromesso e ogni situazione ha il proprio threat model, però almeno, a quel punto, per ottenere documento e password bisogna riuscire ad accedere a due canali distinti.
Poco importa come viene cifrato il dato, anche se chiaramente per un singolo documento (ad esempio una perizia informatica in PDF con contenuti riservati) l’ideale è la cifratura embedded, nel PDF, nel Docx, che permette l’apertura diretta anche su smartphone semplicemente inserendo la password ogni volta.
Per insiemi di file, meglio optare per un 7zip (o eventualmente uno zip, ma anche un Rar va bene) cifrato in maniera simmetrica con AES256 e cifratura anche dei nomi file, anche se chiaramente si deve poi suggerire al ricevente d’installare – se già non lo ha fatto – il software di compressione/decompressione 7zip.
Notare che talvolta su MacOS le App per decomprimere non decifrano correttamente gli archivi cifrati, un software che in genere funziona senza problemi è Keka e lo si può suggerire a chi riceve il nostro messaggio se ha un Apple, tra l’altro scaricandolo dal sito web è gratuito, da App Store ha un costo minimale.
Parlando poi di GDPR e “accountability”, sicuramente mandare un file cifrato ci protegge anche da eventuali problematiche che dovessero occorrere al documento e agli eventuali dati personali in essi contenuti e responsabilizza di molto chi lo riceve. Ad esempio se dovesse diffondere il documento, dovrebbe divulgare anche la chiave, prendendosi la responsabilità della divulgazione mentre a noi non potrà mai essere contestata una diffusione e talvolta “dispersione” di qualcosa di cui abbiamo inviato la chiave soltanto a un soggetto specifico.
Suggerirei quindi, in conclusione, di sostituire la frase sopra con “I documenti sono cifrati e la password verrà comunicata al destinatario tramite un canale separato e sicuro”, si fa anche bella figura. 😊