Archivi tag: password

I documenti sono criptati, la password verrà inviata nella mail successiva

Ogni volta che ricevo una messaggio del genere mi viene da pensare che forse stiamo vanificando buona parte dello scopo per cui abbiamo cifrato il documento e secondo me varrebbe la pena riflettere sui potenziali scenari di rischio.

Se infatti inviamo un file cifrato via email e, subito dopo, mandiamo la password alla stessa casella, la protezione aggiunta è piuttosto limitata, anzi direi quasi nulla.

Pensiamo ad esempio a una casella compromessa: chi riesce ad accedere alla posta troverà probabilmente sia il messaggio con il documento sia quello successivo con la password. Lo stesso vale se inviamo un file cifrato tramite WhatsApp e poi scriviamo la password nella stessa chat.

Ci sono poi situazioni molto più comuni e meno “cyber”: in aziende, studi professionali ed enti è normalissimo trovare caselle email e PEC condivise tra più persone… mandando documento e password alla stessa casella, tutti quelli che possono leggere l’una possono leggere anche l’altra.

Oppure può semplicemente capitare di sbagliare destinatario: se mando alla persona sbagliata prima il documento e subito dopo la password, aver utilizzato due messaggi diversi cambia poco, mentre se avessi inviato la password al cellulare o altro contatto diretto del destinatario, avrei reso “inerte” l’allegato cifrato.

Una buona abitudine è quindi separare realmente la consegna del documento da quella della password, su due canali diversi, ad esempio documento cifrato alla PEC o alla mail dell’ufficio e password comunicata direttamente alla persona interessata, tramite un recapito già conosciuto e verificato.

Come canale secondario vanno benissimo Whatsapp, SMS, telefonata vocale a numero noto (non basta ricevere una telefonata, anche da numero in chiaro) e non è così importante che sia cifrato anche il secondo canale se è ben separato dal primo, basta sia diverso e noto, il più possibile legato al soggetto che ha effettivamente diritto di visionare i dati cifrati.

Così una PEC condivisa può ricevere tranquillamente il documento senza che tutti possano aprirlo e un eventuale accesso abusivo alla casella non fornisce automaticamente anche la password e persino un errore nell’indirizzo del destinatario ha conseguenze più limitate.

Ovviamente anche il secondo canale può essere compromesso e ogni situazione ha il proprio threat model, però almeno, a quel punto, per ottenere documento e password bisogna riuscire ad accedere a due canali distinti.

Poco importa come viene cifrato il dato, anche se chiaramente per un singolo documento (ad esempio una perizia informatica in PDF con contenuti riservati) l’ideale è la cifratura embedded, nel PDF, nel Docx, che permette l’apertura diretta anche su smartphone semplicemente inserendo la password ogni volta.

Per insiemi di file, meglio optare per un 7zip (o eventualmente uno zip, ma anche un Rar va bene) cifrato in maniera simmetrica con AES256 e cifratura anche dei nomi file, anche se chiaramente si deve poi suggerire al ricevente d’installare – se già non lo ha fatto – il software di compressione/decompressione 7zip.

Notare che talvolta su MacOS le App per decomprimere non decifrano correttamente gli archivi cifrati, un software che in genere funziona senza problemi è Keka e lo si può suggerire a chi riceve il nostro messaggio se ha un Apple, tra l’altro scaricandolo dal sito web è gratuito, da App Store ha un costo minimale.

Parlando poi di GDPR e “accountability”, sicuramente mandare un file cifrato ci protegge anche da eventuali problematiche che dovessero occorrere al documento e agli eventuali dati personali in essi contenuti e responsabilizza di molto chi lo riceve. Ad esempio se dovesse diffondere il documento, dovrebbe divulgare anche la chiave, prendendosi la responsabilità della divulgazione mentre a noi non potrà mai essere contestata una diffusione e talvolta “dispersione” di qualcosa di cui abbiamo inviato la chiave soltanto a un soggetto specifico.

Suggerirei quindi, in conclusione, di sostituire la frase sopra con “I documenti sono cifrati e la password verrà comunicata al destinatario tramite un canale separato e sicuro”, si fa anche bella figura. 😊
La distro forense Tsurugi Linux disponibile anche in macchina virtuale VM

Come annunciato dagli sviluppatori su Twitter, la distribuzione forense Tsurugi Linux è finalmente disponibile per il download in formato OVA per macchina virtuale, utilizzabile su qualunque piattaforma senza dover avviare l’immagine ISO in live o in VM.

La macchina virtuale Tsurugi VM rappresenta la versione VM dell distribuzione Tsurugi Linux, disponibile fino a oggi solamente in formato immagine ISO da masterizzare su DVD o riversare su pendrive tramite strumenti come Etcher, Rufus o UnetBootIn. La versione Tsurugi VM è distribuita in formato OVA ed è importabile sulle maggiori piattaforme di virtualizzazione come VirtualBox, VMWare Workstation/Player/Fusion o Parallels.

Lo sviluppo della VM di Tsurugi Linux procede in parallelo con quello di Tsurugi Lab e Trusugi Acquire, anche se di volta in volta possono esserci piccoli aggiornamenti, ad esempio nella versione 2019.1 della macchina virtuale è stato aggiunto il tool per indagini e ricerche OSINT “Twint” e Python in versione 3.6 ma il prossimo aggiornamento di Tsurugi Linux rispecchierà anche queste modifiche.

  • Si ricorda che la macchina virtuale di una distribuzione d’informatica forense non è idonea per attività di copia forense o preview/triage dato che non può garantire il blocco da scrittura sui dispositivi connessi, avendo un’intermediario che è il sistema host sul quale va in esecuzione la macchina.

Tsurugi VM in macchina virtuale è scaricabile dal sito ufficiale nella sezione download. Si consiglia di eseguire la macchina virtuale impostando (non al primo avvio, però) una dimensione adeguata di RAM e processori, così da permetterne l’esecuzione fluida e senza rallentamenti. All’avvio, è possibile installare gli addons, guest additions o i guest tools per poter condividere file, ridimensionare lo schermo e utilizzare tutti i vantaggi della virtualizzazione.

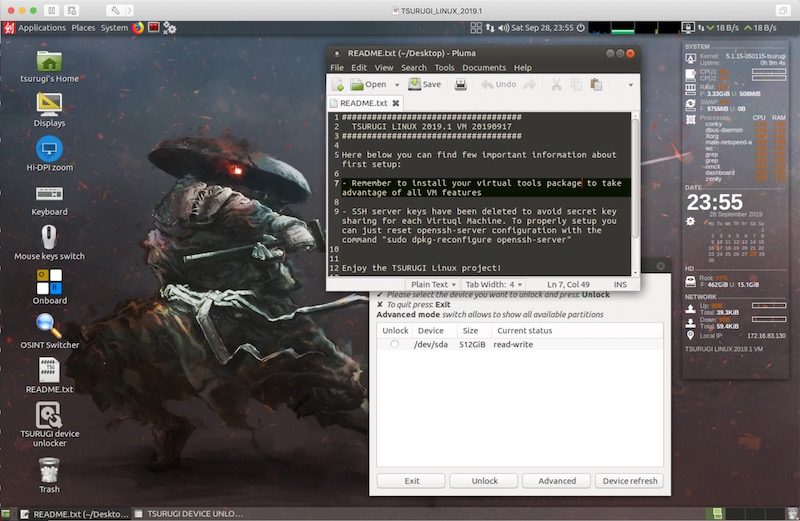
Tsurugi Linux su macchina virtuale

Come al solito, consigliamo di verificare i valori hash con quelli riportati sul sito ufficiale o di validare la firma con chiave pubblica GPG degli sviluppatori.

Il file “TSURUGI_LINUX_2019.1.ova”, contenente la versione VM di Tsurugi Linux 2019.1 e disponibile per il download sul sito ufficiale di Tsurugi, produce i seguenti valori hash:

  • MD5: b9de3ad41caa04d618d04d81f644d496
  • SHA256: b83868e3b264fe7109250f3ccae9e69ebead2eb86f9909b36903270e86cb9480

Per utilizzare e avviare correttamente la macchina virtuale di Tsurugi Linux, vanno tenuti presenti alcuni aspetti:

  • è necessario innanzitutto operare l’importazione del file OVA su di una macchina virtuale, così da generare una VM avviabile in modo indipendente;
  • la password dell’utente “tsurugi” su host “forensiclab” della macchina virtuale Tsurugi Linux VM è “tsurugi”: per elevare la shell a root è necessario digitare “sudo su” e inserire tale password;
  • è necessario installare le guest additions, in base al proprio strumento di virtualizzazione: su VMWare, ad esempio, si possono installare le open-vm-tools e tramite “sudo apt-get open-vm-tools open-vm-tools-desktop” oppure le VMWare Tools tramite il menù Virtual Machine -> Install VMWare Tools;
  • la lingua preimpostata è inglese, con alcune applicazioni in francese, è quindi necessario operare a livello di terminal (con setxkbmap it oppure loadkeys it) oppure a livello di sistema (utilizzando l’icona a forma di tastiera sul desktop e accedendo a System -> Control Center -> Language Support per impostare la propria lingua;
  • le chiavi SSH del server sono state cancellate e per reimpostarle è sufficiente resettare la configurazione di openssh-server tramite il comando “sudo dpkg-reconfigure openssh-server”;
  • se la risoluzione del monitor è FULL HD (> 2.560 px) è disponibile uno script sul desktop chiamato “Hi-DPI Zoom” che provvede a regolare la dimensione dei font e delle icone;
  • se durante l’importazione del file OVA della Tsurugi VM in VMWare compaiono errori di conformità con le specifiche OVF, si possono ignorare, una volta insallate le VMWare Tools, il problema non si porrà.

Le Iene - Dal Checco nel servizio sulle password rubate

Con Le Iene sulla sicurezza delle password online

Domenica è andato in onda il servizio dove la iena Nicolò De Devitiis ha presentato un servizio al quale ho dato il mio modesto contributo come esperto di sicurezza e informatica forense per illustrare la problematica dei furti di password che tutti abbiamo prima o poi subito e dei rischi che corriamo, dando alcuni suggerimenti su come difendersi e tutelare la nostra sicurezza online.

Le Iene - Dal Checco nel servizio sulle password rubate

Il servizio per Le Iene sulla sicurezza online delle nostre password, con Nicolò De Devitiis, è andato in onda in prima serata su Mediaset e ha avuto un ottimo riscontro da parte del pubblico che ha seguito i suggerimenti mostrati nel video per verificare se il proprio account o la propria password sono stati compromessi e distribuiti in uno dei vari data breach occorsi ai servizi dove ci siamo registrati in passato.

Dal Checco e De Vitiis a Le Iene

In particolare, nel servizio de Le Iene presentato da Nicolò De Devitiis su Mediaset ha avuto successo il sito Have I Been Pwned che, permettendo a chiunque di verificare le proprie password e i propri account, ha ricevuto durante la serata una così grande quantità di accessi da allarmare l’ideatore del servizio, il ricercatore Troy Hunt, che su Twitter ha segnalato l’anomalia ipotizzando inizialmente un attacco informatico e rilevando poi che invece si trattava di decine di migliaia di accessi provenienti dall’Italia.

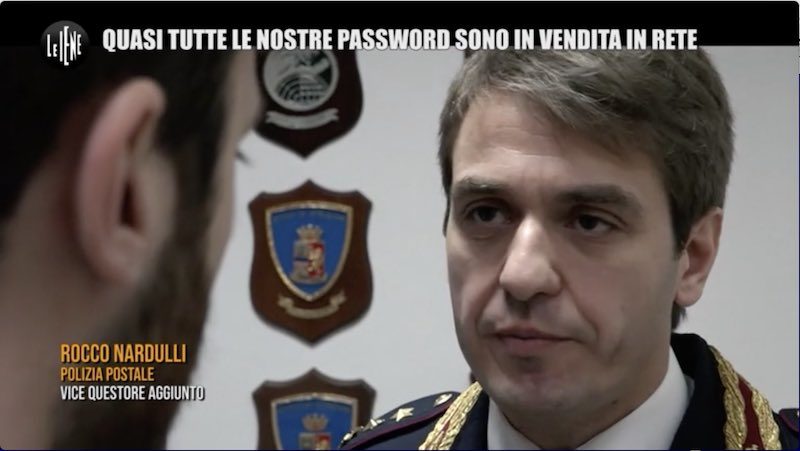
Ad accompagnare il servizio de Le Iene sulle password e i data leak, segnalo l’ottimo intervento del Vice Questore Aggiunto della Polizia Postale, Rocco Nardulli, che ha fornito suggerimenti preziosi e indicazioni sulle tipologie di reato che commette chi scarica e diffonde credenziali rubate.

Rocco Nardulli a Le Iene

Interessante approfondimento della iena Nicolò De Devitiis e del Vice Questore Aggiunto Rocco Nardulli quello sulle truffe dei bonifici deviati su falsi IBAN, chiamate anche “Man in The Mail”, a causa delle quali aziende e persino squadre di calcio hanno perso milioni di euro a causa di bonifici emessi verso conti dei criminali invece che verso i conti dei reali destinatari, a causa di attacchi alla posta elettronica o attività di social engineering.