Archivi autore: Paolo Dal Checco

Informazioni su Paolo Dal Checco

Consulente Informatico Forense specializzato in Perizie Informatiche e Consulenze Tecniche di Parte e d'Ufficio per privati, avvocati, aziende, Tribunali e Procure.

Nuovi Orizzonti per le Indagini Digitali il 12 novembre 2026 a Roma

Dalla Mobile Forensics alle criptovalute, passando per malware, spyware, intelligenza artificiale e nuove tecniche investigative: il 12 novembre 2026 si terrà a Roma la conferenza “Nuovi Orizzonti per le Indagini Digitali Forensi: Sfide e Soluzioni”, organizzata da MSAB, in collaborazione con eTrace Digital Security, Jamf e ShadowDragon.

L’evento rappresenta un’occasione di approfondimento tecnico e confronto tra professionisti dell’informatica forense, investigatori, consulenti tecnici ed esperti del settore, con un programma dedicato ad alcune delle sfide più attuali delle indagini digitali, dell’acquisizione delle prove informatiche e delle tecnologie investigative.
Nel corso della giornata verranno affrontati temi che spaziano dalle tecniche avanzate di acquisizione forense degli smartphone alle indagini sulle criptovalute, dall’identificazione di malware e spyware all’impiego dell’intelligenza artificiale nelle attività investigative, fino alle problematiche giuridiche e procedurali legate alla prova digitale.

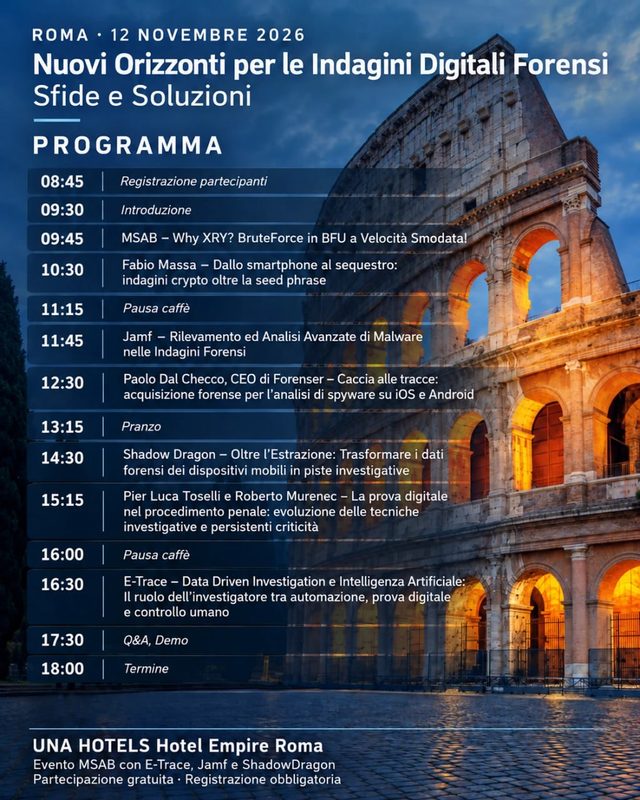
Programma della conferenza

Il programma prevede i seguenti interventi:

  • 09:45 – MSAB
    Why XRY? BruteForce in BFU a Velocità Smodata!
  • 10:30 – Fabio Massa
    Dallo smartphone al sequestro: indagini crypto oltre la seed phrase
  • 11:45 – Jamf
    Rilevamento ed Analisi Avanzate di Malware nelle Indagini Forensi
  • 12:30 – Paolo Dal Checco (Forenser)
    Caccia alle tracce: acquisizione forense per l’analisi di spyware su iOS e Android
  • 14:30 – ShadowDragon
    Oltre l’Estrazione: trasformare i dati forensi dei dispositivi mobili in piste investigative
  • 15:15 – Pier-Luca Toselli e Roberto Murenec
    La prova digitale nel procedimento penale: evoluzione delle tecniche investigative e persistenti criticità
  • 16:30 – E-Trace
    Data Driven Investigation e Intelligenza Artificiale: il ruolo dell’investigatore tra automazione, prova digitale e controllo umano

Alle 17:30 è prevista una sessione di domande e risposte (Q&A) e dimostrazioni, con conclusione dei lavori alle 18:00.

Acquisizione forense di smartphone per l’analisi di malware e spyware su iOS e Android

Nel mio intervento, previsto alle 12:30, mi concentrerò su un aspetto spesso sottovalutato nelle analisi forensi di smartphone: quali dati è necessario acquisire, e attraverso quali tecniche e strumenti, per individuare eventuali tracce di malware e spyware, presenti sul dispositivo o riconducibili a compromissioni avvenute in passato?

Le metodologie tradizionali di acquisizione forense degli smartphone sono spesso orientate al recupero di chat, messaggi, fotografie, video e altri contenuti dell’utente. Tuttavia, quando l’obiettivo dell’indagine è verificare una possibile compromissione del dispositivo, queste informazioni possono risultare insufficienti o persino irrilevanti.

In questo scenario assumono particolare importanza altre categorie di dati e artefatti digitali, tra cui:

  • Log di sistema, registri degli eventi e informazioni diagnostiche;
  • Acquisizioni forensi Full File System (FFS), ove tecnicamente possibili;
  • Elenchi dei file presenti sul dispositivo, comprensivi di metadati del filesystem, permessi e timestamp, anche nei casi in cui non sia possibile acquisire integralmente il file system;
  • Crash report e registrazioni di malfunzionamenti di applicazioni e servizi;
  • Altri artefatti di sistema potenzialmente utili a ricostruire attività anomale o tracce di compromissioni pregresse.

Approfondirò quindi le tecniche, gli strumenti e le modalità di acquisizione forense più adatti a preservare le informazioni necessarie per le successive analisi di malware e spyware, evidenziando le differenze tra i dati accessibili sui dispositivi iOS e Android e i limiti delle diverse metodologie.

Un aspetto centrale riguarda la possibilità di rilevare – nell’ambito di perizie informatiche su smartphone – tracce di infezioni non più attive al momento dell’esame: un’acquisizione incompleta o non adeguata allo scopo investigativo può infatti precludere analisi successive, anche quando sul dispositivo erano ancora presenti artefatti potenzialmente significativi.

Informazioni e iscrizioni

La conferenza si terrà giovedì 12 novembre 2026, presso UNA HOTELS Hotel Empire a Roma.

La partecipazione è gratuita, ma è richiesta la registrazione preventiva, considerata la disponibilità limitata dei posti.

Il programma completo, le informazioni organizzative e il modulo di registrazione sono disponibili sul sito ufficiale MSAB:

Nuovi Orizzonti per le Indagini Digitali Forensi – Programma e iscrizioni

Ringrazio Giovanni Maria Castoldi per l’invito e per l’organizzazione, sempre impeccabile, di un evento che negli anni è diventato un importante punto di riferimento non soltanto per i professionisti della Mobile Forensics, ma più in generale per chi si occupa di informatica forense e indagini digitali.
Speciale Le Iene Inside – la truffa del finto trading e dei Rolex con Luigi Pelazza

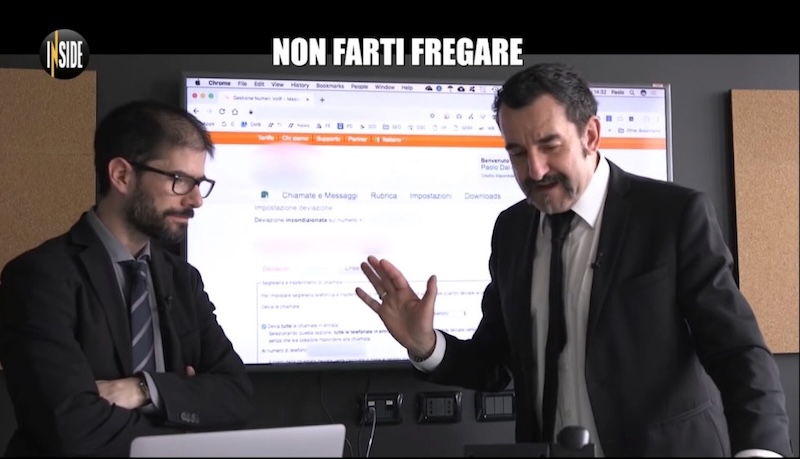
“Non farti fregare”, lo speciale Le Iene Inside andato in onda ieri sera su Mediaset, durante il quale Riccardo Festinese ha riproposto insieme a Luigi Pelazza i servizi della truffa del trading e quella dei Rolex ai quali ho dato il mio contributo come consulente informatico forense per Le Iene con lo scopo d’illustrare cosa si nasconde dietro ai raggiri nel mondo digitale.

Le Iene Inside - La truffa del trading - Paolo Dal Checco e Luigi Pelazza

Il tempo passa, le truffe si evolvono ed è essenziale conoscere i rischi che si corrono quando ci telefonano potenziali trader, come fanno a ingannare e da 250 euro convincere le persone a versarne migliaia ma anche cosa può succedere quando siamo noi a telefonare a numeri che conosciamo bene ma che possono essere stati deviati verso utenze terze.

Come perito informatico per Le Iene ho mostrato, nei due servizi andati in onda per lo speciale, come avvengono le truffe, come viene simulato il portale di trading per la truffa dei finti investimenti e come vengono deviate le telefonate nella truffa dei Rolex.

Le Iene Inside - La truffa dei rolex - Paolo Dal Checco e Luigi Pelazza

Come sempre, la tecnologia aiuta ma può anche essere sfruttata dai criminali per portare a termine i raggiri, creando illusioni, modificando la realtà e collaborando alla riuscita delle frodi informatiche che, con opportune misure tecniche, organizzative ma soprattutto preparazione delle persone, possono essere evitate.

Nello speciale anche tanti altri servizi molto sulle frodi, utili per aumentare la consapevolezza delle persone su raggiri e truffe informatiche ed evitare che ne diventino vittime, dato che spesso dal punto di vista tecnico non vi sono sufficienti strumenti di protezione e si deve contare sugli “anticorpi digitali” del singolo.

Intervista al TG1 sulle conseguenze del data breach Revolut

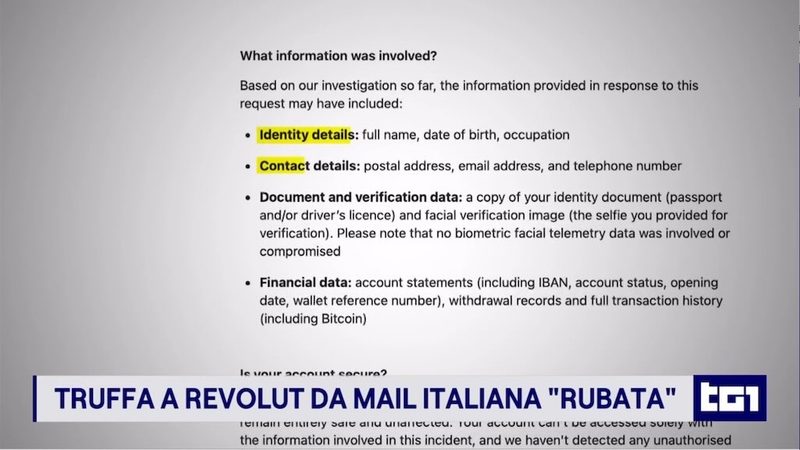
Giovedì 17 settembre sono stato ospite al TG1, nel servizio della giornalista Silvia Balducci – che ringrazio per l’opportunità – sulla PEC governativa compromessa e le conseguenze dell’attacco di tipo MiTM alla mailbox che ha permesso ai criminali informatici di ricevere documentazione privata dei correntisti della banca Revolut.

Paolo Dal Checco - Perizie Informatiche Forensi - ospite al TG1 per intervista su data breach Revolut e PEC governativa compromessa

Durante l’intervista al TG1 ho parlato dei rischi che corrono gli interessati di un databreach nel momento in cui i loro dati vengono divulgati e quindi potenzialmente utilizzati contro di loro.

Truffe più credibili e mirate

Il primo rischio è ricevere tentativi di phishing, telefonate o messaggi costruiti su dettagli veri. Chi conosce il nome della banca, un’operazione effettuata anche in criptomoneta Bitcoin ad esempio, un recapito e magari possiede la copia di un documento può presentarsi in modo molto più convincente come operatore dell’assistenza, funzionario o investigatore.

Una richiesta urgente di “verificare il conto” ad esempio, o tipicamente di “mettere al sicuro i fondi” o potenzialmente anche “validare una transazione in criptovalute mai in realtà fatta” può così sembrare plausibile.

Gli stessi dati potrebbero essere usati per tentativi di estorsione, soprattutto quando rivelano aspetti della vita finanziaria che la persona considera privati. La disponibilità dei documenti aumenta le possibilità di raggiro, ma non significa che ogni tentativo andrà a buon fine soprattutto se chi è stato coinvolto nel data breach è consapevole dei rischi e pronto a gestirli.

Il rischio di vedersi attribuire attività altrui

Il secondo rischio è il furto d’identità. I criminali potrebbero tentare di usare i dati e le copie dei documenti delle vittime per aprire account, registrare domini o attivare servizi da impiegare in successive frodi. Il CERT-AGID ha documentato, in altre campagne, il tentativo di utilizzare documenti sottratti anche per creare un’identità digitale SPID a nome della vittima: questo è uno scenario di rischio, non la prova che nel caso Revolut tali registrazioni siano già avvenute.

Se uno di quegli account venisse usato per truffare terzi, i dati di registrazione potrebbero condurre inizialmente alla persona a cui è stata sottratta l’identità e la vittima rischierebbe quindi di dover spiegare e documentare un’attività che non ha mai svolto. È il senso dell’espressione “capro espiatorio”: comparire nei primi riscontri di un’indagine non equivale ovviamente a essere responsabili, ma può comportare conseguenze concrete e difficili da gestire.

Il rischio di estorsione

Chi è vittima di data breach spesso rischia di diventare oggetto di estorsione nel momento in cui i criminali minacciano non solo chi ha causato il data breach (quindi nel caso specifico, la banca) ma anche i proprietari dei dati sottratti di divulgarli a meno di non ricevere un pagamento, tipicamente in criptomoneta (Bitcoin, Ethereum ma più spesso Monero o ZCash).

In caso di richieste estorsive il suggerimento è quello di rivolgersi immediatamente all’Autorità Giudiziaria e sporgere querela.

Servizio sul Data Breach Revolut con Paolo Dal Checco - Informatico Forense

Cosa può fare chi è coinvolto nel data breach

Chi riceve una comunicazione relativa alla violazione dovrebbe conservarla e verificare quali categorie di dati lo riguardano. È prudente controllare con attenzione movimenti e comunicazioni del proprio conto, attivare gli avvisi disponibili e diffidare delle richieste inattese, anche quando citano informazioni esatte.

Per contattare la banca o un ente, è meglio usare l’app o i recapiti ufficiali già conosciuti, senza seguire link o numeri forniti nel messaggio ricevuto, non fidarsi di nessun contatto ricevuto ma essere sempre i primi a contattare.

Se sono stati divulgati documenti d’identità – come nel caso di Revolut – un buon consiglio è quello di prenotare presso il proprio Comune e segnalarle l’illecita diffusione e la necessità di procedere alla sostituzione, in modo che qualunque atto venga svolto con il vecchio documento sarà semplice dimostrare la propria estraneità, dato che il documento non esiste più ed è stato sostituito da uno nuovo.

Se emergono account, richieste o operazioni mai autorizzate, occorre conservarne le prove, contestarle tempestivamente presso il servizio interessato e rivolgersi alle autorità: anche il CERT-AGID raccomanda di segnalare il furto (o meglio, la diffusione illecita) di dati personali (come carta d’identità, foto, dati bancari, etc…) alla Polizia Postale, magari tramite una denuncia/querela, in diversi infine consigliano di presentare una segnalazione anche al Garante della Privacy.

I documenti sono criptati, la password verrà inviata nella mail successiva

Ogni volta che ricevo una messaggio del genere mi viene da pensare che forse stiamo vanificando buona parte dello scopo per cui abbiamo cifrato il documento e secondo me varrebbe la pena riflettere sui potenziali scenari di rischio.

Se infatti inviamo un file cifrato via email e, subito dopo, mandiamo la password alla stessa casella, la protezione aggiunta è piuttosto limitata, anzi direi quasi nulla.

Pensiamo ad esempio a una casella compromessa: chi riesce ad accedere alla posta troverà probabilmente sia il messaggio con il documento sia quello successivo con la password. Lo stesso vale se inviamo un file cifrato tramite WhatsApp e poi scriviamo la password nella stessa chat.

Ci sono poi situazioni molto più comuni e meno “cyber”: in aziende, studi professionali ed enti è normalissimo trovare caselle email e PEC condivise tra più persone… mandando documento e password alla stessa casella, tutti quelli che possono leggere l’una possono leggere anche l’altra.

Oppure può semplicemente capitare di sbagliare destinatario: se mando alla persona sbagliata prima il documento e subito dopo la password, aver utilizzato due messaggi diversi cambia poco, mentre se avessi inviato la password al cellulare o altro contatto diretto del destinatario, avrei reso “inerte” l’allegato cifrato.

Una buona abitudine è quindi separare realmente la consegna del documento da quella della password, su due canali diversi, ad esempio documento cifrato alla PEC o alla mail dell’ufficio e password comunicata direttamente alla persona interessata, tramite un recapito già conosciuto e verificato.

Come canale secondario vanno benissimo Whatsapp, SMS, telefonata vocale a numero noto (non basta ricevere una telefonata, anche da numero in chiaro) e non è così importante che sia cifrato anche il secondo canale se è ben separato dal primo, basta sia diverso e noto, il più possibile legato al soggetto che ha effettivamente diritto di visionare i dati cifrati.

Così una PEC condivisa può ricevere tranquillamente il documento senza che tutti possano aprirlo e un eventuale accesso abusivo alla casella non fornisce automaticamente anche la password e persino un errore nell’indirizzo del destinatario ha conseguenze più limitate.

Ovviamente anche il secondo canale può essere compromesso e ogni situazione ha il proprio threat model, però almeno, a quel punto, per ottenere documento e password bisogna riuscire ad accedere a due canali distinti.

Poco importa come viene cifrato il dato, anche se chiaramente per un singolo documento (ad esempio una perizia informatica in PDF con contenuti riservati) l’ideale è la cifratura embedded, nel PDF, nel Docx, che permette l’apertura diretta anche su smartphone semplicemente inserendo la password ogni volta.

Per insiemi di file, meglio optare per un 7zip (o eventualmente uno zip, ma anche un Rar va bene) cifrato in maniera simmetrica con AES256 e cifratura anche dei nomi file, anche se chiaramente si deve poi suggerire al ricevente d’installare – se già non lo ha fatto – il software di compressione/decompressione 7zip.

Notare che talvolta su MacOS le App per decomprimere non decifrano correttamente gli archivi cifrati, un software che in genere funziona senza problemi è Keka e lo si può suggerire a chi riceve il nostro messaggio se ha un Apple, tra l’altro scaricandolo dal sito web è gratuito, da App Store ha un costo minimale.

Parlando poi di GDPR e “accountability”, sicuramente mandare un file cifrato ci protegge anche da eventuali problematiche che dovessero occorrere al documento e agli eventuali dati personali in essi contenuti e responsabilizza di molto chi lo riceve. Ad esempio se dovesse diffondere il documento, dovrebbe divulgare anche la chiave, prendendosi la responsabilità della divulgazione mentre a noi non potrà mai essere contestata una diffusione e talvolta “dispersione” di qualcosa di cui abbiamo inviato la chiave soltanto a un soggetto specifico.

Suggerirei quindi, in conclusione, di sostituire la frase sopra con “I documenti sono cifrati e la password verrà comunicata al destinatario tramite un canale separato e sicuro”, si fa anche bella figura. 😊

Il PDF di Schrodinger: quando due byte fanno la differenza

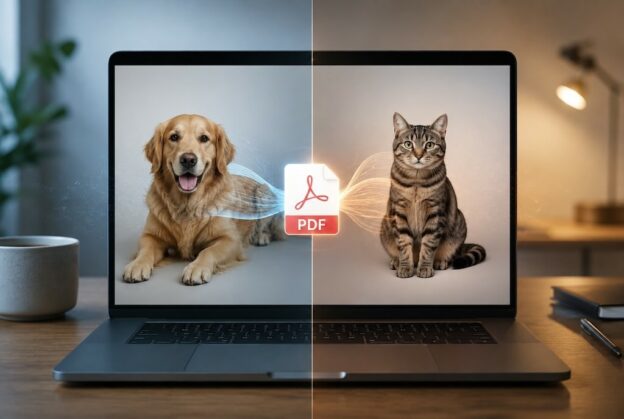
Sembra un gioco, ma è il risultato di un’anomalia di rendering che abbiamo individuato con il team Forenser analizzando un documento PDF che si comportava in maniera diversa a seconda del software utilizzato per aprirlo.

Tutto è partito da alcune fotografie che, aprendo un PDF con Anteprima (Preview) su macOS, apparivano come semplici riquadri grigi. Lo stesso identico documento, aperto sullo stesso Mac con Foxit Reader, Acrobat Reader o con altri renderer proprietari (anche semplicemente con il browser se usa un suo renderer come ad esempio Google Chrome) mostrava invece correttamente le immagini.

Paradossalmente, aprendo il file su MacOS o iOS con un viewer che non utilizzi il renderer Apple si vede un’immagine nell’anteprima (quando si sfoglia il folder per cercare il file) e poi un’altra una volta aperta la stessa immagine nel viewer, con un evidente disorientamento dell’utente.

Analizzando progressivamente il problema siamo riusciti a circoscriverlo alla gestione di particolari immagini JPEG 2000 contenute in un container JPX da parte del renderer Apple utilizzato da Preview/PDFKit, usato ad esempio proprio in Preview/Anteprima su MacOS oppure su iOS su iPhone o iPad.

Due byte fanno la differenza

Il testcase più interessante è costituito da due PDF praticamente identici: stessa struttura, stesso /JPXDecode, stesso spazio colore CMYK e, soprattutto, lo stesso identico codestream JPEG 2000.

La differenza è di appena due byte nella File Type Box (ftyp) del container: con il valore JP2 nel campo ftyp l’immagine viene correttamente visualizzata da Preview, mentre con il valore JPX si ottiene un riquadro grigio in Preview: in sostanza, nelle due posizioni interessate abbiamo cambiato semplicemente il carattere 2 (0x32) nel carattere x (0x78) ma il codestream JPEG 2000 resta identico.

Questo ovviamente non significa che JPX sia un formato errato: JPX è previsto dallo standard JPEG 2000 Part 2 e il PDF contempla espressamente /JPXDecode, quindi non possiamo parlare di bug, è più corretto parlare – almeno fino a eventuali chiarimenti da parte di Apple – di una anomalia di interoperabilità/rendering riproducibile in Preview/PDFKit.

Parliamo quindi di una differenza di rendering riproducibile su questi file. Il testcase, da solo, non consente di attribuire una precisa violazione dello standard al renderer Apple, anche perché il solo brand non certifica la conformità del container.

Dal riquadro grigio al “PDF di Schrödinger”

A quel punto mi sono chiesto: se il comportamento è così prevedibile e controllabile, possiamo sfruttarlo per fare in modo che lo stesso PDF mostri due contenuti totalmente differenti a seconda del renderer? Che so, tipo un cane e un gatto?

La risposta è sì e siamo riusciti a fare qualcosa d’interessante anche per l’informatica forense e la pdf forensics, che poi non è altro che l’attività di perizia informatica su PDF: abbiamo costruito un PDF che contiene un cane e un gatto, ma che mostra soltanto o uno o l’altro come unica immagine del documento in base al sistema utilizzato per aprirlo.

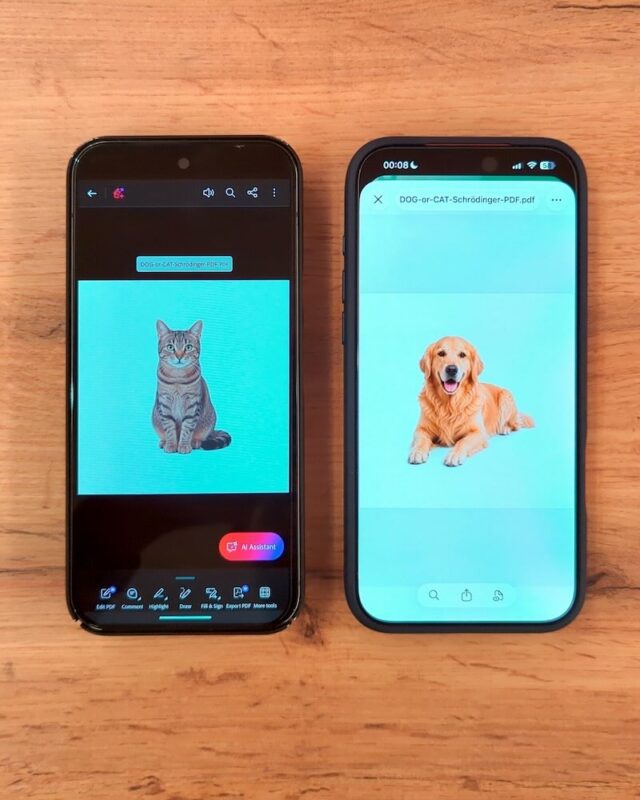
Aprendolo con Preview/PDFKit nell’ambiente interessato dall’anomalia compare il cane, mentre utilizzando un renderer che gestisce correttamente l’oggetto JPX compare invece il gatto: niente JavaScript, niente rilevamento dello User-Agent e nessun contenuto scaricato da Internet.

In sostanza, la regola è:

  • Renderer Apple (iOS/iPadOS/MacOS) –> cane
  • Renderer autonomo (Foxit Viewer, Acrobat PDF Viewer, Browser, etc…) –> gatto

Stesso PDF, stessi byte, persino stesso valore hash ma due rappresentazioni visive differenti, da qui il nome, inevitabile, di “PDF di Schrödinger”: un pdf che contiene contemporaneamente cane e gatto.

Anomalia del renderer Apple e PDF di Schrodinger con cane e gatto contemporaneamente nello stesso file

Allego qui si seguito il “PDF di Schrodinger”, confermando che è sicuro da aprire perché non contiene javascript, action, codifiche, automatismi ma semplicemente due immagini JPG con due codifiche diverse, anticipando che è probabile che sl sito web vediate comunque un gatto, ma una volta scaricato (su MacOS/iPhone) vediate invece un cane.

Il pdf con la doppia immagine produce valore hash MD5 a62b826ada901ee1e13b1940d37255e5, SHA256 bc7e7bbb478e9f082d265e27cc43b286f7a5f4dde42a6a5ab37bc6702f25c714 e – per i più attenti alla sicurezza informatica – ha le seguenti caratteristiche:

Title:           Il PDF di Schrodinger - Cane o gatto?
Author: Paolo Dal Checco
Creator: Paolo Dal Checco
Custom Metadata: no
Metadata Stream: yes
Tagged: no
UserProperties: no
Suspects: no
Form: none
JavaScript: no
Pages: 1
Encrypted: no
Page size: 700 x 700 pts
Page rot: 0
File size: 256358 bytes
Optimized: no
PDF version: 1.5

Perché è interessante per la digital forensics?

La curiosità tecnica nasconde un problema tutt’altro che teorico: in una perizia informatica, due consulenti potrebbero verificare di avere esattamente lo stesso documento, con il medesimo hash, e tuttavia visualizzare contenuti differenti perché utilizzano software o sistemi differenti.

L’hash dimostra l’identità della sequenza di byte, non l’identità della rappresentazione prodotta dal renderer, questa è una cosa di cui in digital forensics si deve tenere conto e l’esperimento del cane e del gatto rende semplicemente macroscopico questo concetto.

Implicazioni su contratti, immagini nascoste, truffe

Le implicazioni possono riguardare non soltanto la PDF Forensics, ma potenzialmente anche documenti contrattuali, firme digitali, verifiche documentali e scenari malevoli nei quali la diversa rappresentazione di uno stesso documento potrebbe essere sfruttata intenzionalmente.

Non è difficile immaginare come una simile anomalia possa essere sfruttata per truffe, per contratti che vengono mostrati in modo diverso al destinatario rispetto al contenuto “nascosto”, all’invio d’immagini nascoste che si vedono solo con una particolare codifica.

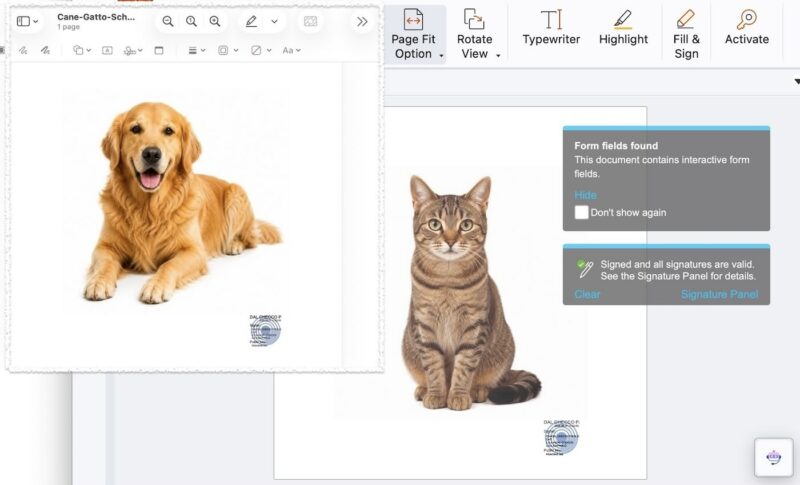
Ad esempio, abbiamo sperimentato l’apposizione di una firma digitale e di una marca temporale al documento e, come si può immaginare, la rappresentazione grafica della firma può comparire insieme al cane oppure al gatto, a seconda del renderer.

Questo non significa che la firma digitale selezioni una delle due immagini e firmi quella: la firma riguarda i dati della revisione firmata, cioè l’intero documento, non i pixel mostrati sullo schermo, ma il punto critico è un altro: la verifica dell’integrità del documento non dimostra, da sola, quale rappresentazione il firmatario abbia effettivamente visto prima di firmare, perché… dipende da quale sistema ha utilizzato per la firma.

PDF di Schrodinger firmato con firma digitale qualificata, cane e gatto firmati contemporaneamente

Per chi svolge analisi forensi, la conseguenza pratica è semplice: non bisogna dare per scontato che ciò che mostra un singolo viewer coincida necessariamente con tutto ciò che il PDF contiene. Nei casi dubbi è opportuno documentare software, versione e ambiente utilizzati e confrontare il documento attraverso renderer indipendenti.

Come evitare il problema

Nella coppia di test bastano due byte differenti per cambiare la visualizzazione dell’immagine nel PDFKit verificato. Nel PDF di Schrödinger, invece, non cambia neppure un byte tra un’apertura e l’altra: lo stesso documento mostra il cane o il gatto a seconda di come viene renderizzato.

In attesa di un eventuale intervento sul renderer Apple, per chi produce PDF destinati a essere visualizzati su piattaforme differenti la soluzione prudenziale è evitare container JPX quando le funzionalità specifiche di JPEG 2000 Part 2 non sono necessarie, preferendo JP2 o formati maggiormente interoperabili e verificando sempre il PDF finale con più renderer.