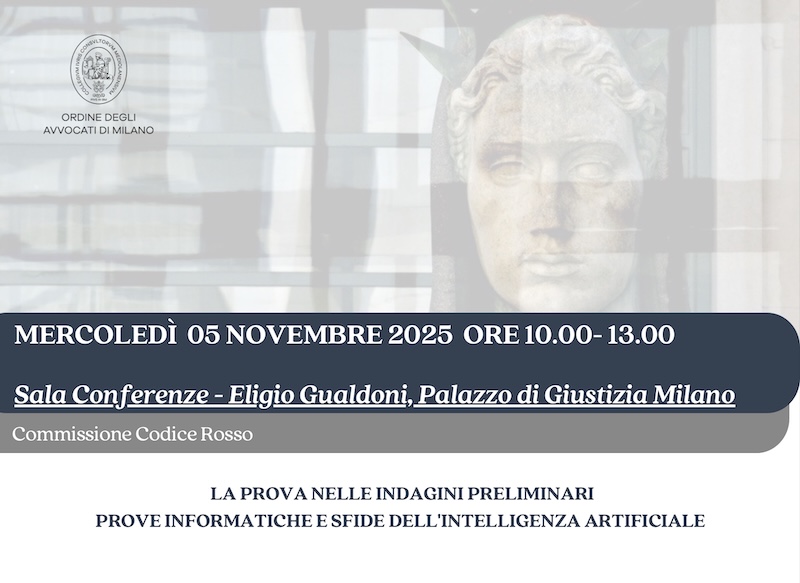
Mercoledì 5 novembre dalle 10:00 alle 13:00 si terrà a Milano presso la Sala Conferenze “Eligio Gualdoni” nel Palazzo di Giustizia Milano il seminario “La prova nelle indagini preliminari, prove informatiche e sfide dell’intelligenza artificiale”, evento gratuito, organizzato dall’Ordine degli Avvocati di Milano – Commissione Codice Rosso – attraverso la Fondazione Forense, nell’ambito del programma di formazione continua per gli Avvocati.
I saluti introduttivi dell’evento sulla prova digitale nelle indagini preliminari che si terrà a Milano in Tribunale saranno dell’Avv. Antonio Finelli, Consigliere dell’Ordine degli Avvocati di Milano, Coordinatore della Commissione Codice Rosso.
I temi trattati e i relatori della giornata su “La prova nelle indagini preliminari, prove informatiche e sfide dell’intelligenza artificiale” saranno i seguenti:
L’acquisizione e conservazione della prova informatica: breve lettura del quadro normativo italiano e della giurisprudenza di legittimità – Avv. Maria Teresa Zampogna, Componente della Commissione Codice Rosso dell’Ordine degli Avvocati di Milano;
L’efficacia probatoria dei documenti informatici e la valutazione giudiziale delle prove digitali – Avv. Anna Campanella, Componente della Commissione Codice Rosso dell’Ordine degli Avvocati di Milano;
L’impatto dell’intelligenza artificiale generativa nella raccolta della prova informatica: dall’analisi delle tecnologie di manipolazione e di rilevamento alle strategie difensive e probatorie – Dott. Paolo Dal Checco, Consulente Informatico Forense;
Deepfake, manipolazione digitale e nuove sfide probatorie: prassi e azioni del Tribunale nella valutazione della prova informatica nell’epoca dell’intelligenza artificiale generativa – Dott. Roberto Crepaldi, Giudice per le Indagini Preliminari presso il Tribunale di Milano;
L’art. 50 del codice deontologico forense: fra dovere di verità e la raccolta e l’utilizzo di prove (false) – Avv. Antonio Finelli, Consigliere dell’Ordine degli Avvocati di Milano, Coordinatore della Commissione Codice Rosso;
Il ruolo dell’investigatore privato nella genesi dell’evidenza digitale – Fabio Di Venosa, Investigatore privato.
La partecipazione all’evento consente l’attribuzione di n. 3 crediti formativi di cui n. 1 in materia obbligatoria.
La locandina dell’evento “La prova nelle indagini preliminari, prove informatiche e sfide dell’intelligenza artificiale” è disponibile qui di seguito per la visione o il download.
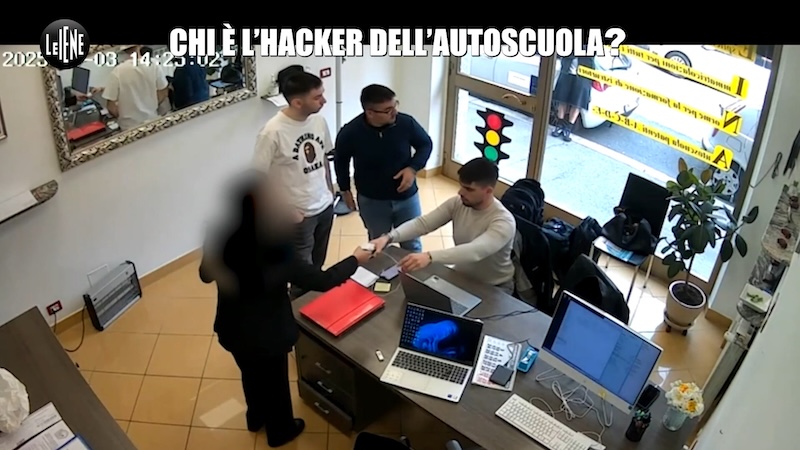
Nel mese di ottobre 2025 sono andate in onda le tre puntate del servizio de Le Iene “Chi è l’hacker dell’autoscuola?” dove – come perito informatico per Le Iene – ho aiutato la iena Veronica Ruggeri a capire chi è l’hacker che per oltre un anno fa cyberstalking a due dipendenti di una scuola guida – Chiara e Andrea – accedendo ai sistemi e intercettando comunicazioni, inviando centinaia di messaggi giornalieri e monitorando in tempo reale le vittime.
Nei servizi andati in onda su Mediaset ho collaborato come consulente informatico forense per Le Iene supportando Veronica Ruggeri nella difficile analisi forense di un caso – un hacker che da un anno e mezzo tormenta i dipendenti di una scuola guida – dove la tecnologia è protagonista di una situazione paradossale.
Il caso dell’hacker dell’autoscuola trattato a Le Iene al quale ho avuto l’opportunità di collaborare come perito informatico ha destato notevole interesse perché contiene numerosi elementi tecnici tipici di situazioni nelle quali le vittime subiscono attacchi informatici che si concretizzano poi in diversi reati, tra i quali reati informatici come quelli di accesso abusivo (art. 615-ter, c.p.), danneggiamento di dati e programmi informatici (art. 635-bis, c.p.), intercettazione di comunicazioni informatiche o telematiche (art. 617-quater, c.p.), interferenze illecite nella vita privata (art. 615-bis, c.p.), installazione di apparecchiature atte a intercettare comunicazioni informatiche o telematiche (art. 617-quinquies, c.p.).
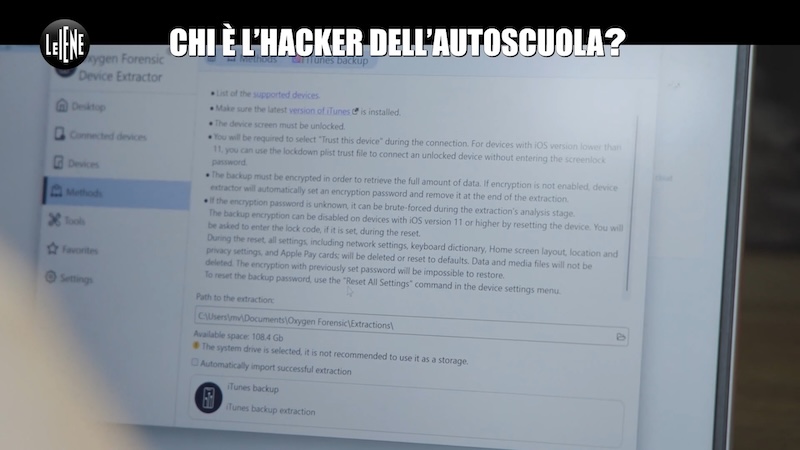
Nell’ambito dei tre servizi andati in onda nel mese di ottobre 2025 sono intervenuto – insieme a parte del team Forenser Srl composto per l’occasione da Matteo Vinci, Daniele Scanu e Marco Musumeci – In qualità di esperto informatico per Le Iene nella fase di ricognizione, intervista ai protagonisti, copia forense di smartphone e PC oltre che analisi forense di PC, smartphone, takeout, account e sistemi per poter arrivare a ricostruire la dinamica degli attacchi informatici subiti.
Durante la prima parte del servizio per Le Iene sull’hacker dell’autoscuola, Veronica Ruggeri fa emergere un quadro preoccupante nel quale i due protagonisti – Andrea e Chiara – illustrano oltre un anno di minacce, email anonime, telefonate, SMS, Whatsapp, messaggi su Instagram, accessi a mailbox, Facebook e social network, conti bancari, modem dell’autoscuola e tante altre superfici d’attacco violate dal misterioso attaccante.
Dopo la prima ricognizione con le Iene abbiamo formulato diverse ipotesi operative e iniziato a lavorare sulle copie forensi di PC e smartphone prodotte tramite il software di mobile forensics Oxygen Forensics durante il primo accesso presso la scuola guida.
Durante il secondo accesso sono emersi nuovi indizi, non soltanto informatici, tra i quali un principio d’incendio occorso nei locali dell’autoscuola e un approfondimento di Veronica Ruggeri sulle tempistiche di apertura della serranda dell’autoscuola, per capire come possa essere stata pilotata da remoto una tecnologia che è invece stata progettata per essere gestita soltanto dai telecomandi sincronizzati con la centralina.
Nel terzo servizio de Le Iene sull’hacker dell’autoscuola vengono invece presentati i risultati della perizia informatica svolta uno smarthpone tramite un misto di mobile forensics, network forensics, email forensics e più in generale digital forensics sui dispositivi forniti dalle vittime dello stalking, mostrando come numerose tracce dell’hacker sono state rinvenute in particolare su di uno smartphone.
Ricordiamo che in tutti i casi nei quali sono necessari accertamenti su dispositivi mobili o fissi (smartphone, notebook, PC, etc…) è importante rivolgersi a società che si occupano d’informatica forense come la Forenser Srl o lo Studio d’Informatica Forense per cristallizzare le evidenze digitali e produrre analisi tecniche che conducano a una perizia informatica forense.
Per chi avesse curiosità di visionare le tre puntate della serie dell’hacker dell’autoscuola, dove ho avuto l’opportunità di collaborare come perito informatico forense per Le Iene, sono disponibili ai seguenti link sul sito Mediaset:
Poiché il servizio per Le Iene sull’hacker della scuola guida ha sensibilizzato notevolmente il pubblico sulla protezione dei propri dati e dei propri dispositivi, ricordiamo che per difendersi da potenziali malware, virus, trojan o spy software, si possono seguire alcuni consigli, tra i quali ad esempio:
scegliere password non facili da indovinare, diverse tra loro e non condividerle;
aggiornare smartphone e tablet, incluse le App che non sempre si aggiornano automaticamente;
evitare di usare dispositivi troppo obsoleti che non possono essere aggiornati all’ultima versione di iOS o Android;
non installare App scaricate fuori dagli store ufficiali, come ad esempio APK che si trovano online o vengono riportati su siti web o SMS ricevuti;
non fidarsi di email, SMS, Whatsapp che suggeriscono di cliccare su link o installare App;
prestare attenzione alle notifiche di richiesta dei permessi per accedere ad audio, video, GPS, etc…
utilizzare un secondo fattore di autenticazione (es. Google Authenticator, SMS, Whatsapp, meglio ancora Yubikey o chiavetta U2F) ove possibile non sullo stesso dispositivo che s’intende proteggere;
evitare rooting o jailbreak;
attivare l’opzione di protezione avanzata per gli account Apple (Advanced Data Protection) e Google (Advanced Protection Program);
in caso di dubbi sulla potenziale compromissione del proprio dispositivo Apple, abilitare l’opzione “Lockdown” su iPhone
installare antivirus, antimalware, anche su dispositivi Android o Apple e non solo su PC.
Martedì 21 ottobre ho avuto il piacere di partecipare come docente al Seminario in FAD sincrona dal titolo “Informatica Forense e NIS2, un connubio indissolubile ma sottovalutato” durante il quale ho presentato i punti di contatto tra la direttiva NIS2 e la digital forensics, mostrando come il testo di legge possa essere letto alla luce di uno scenario nel quale l’informatica forense possa essere di supporto sia per la fase di prevenzione sia per quella di gestione dell’incidente informatico.
La giornata di corso sulla direttiva NIS2, organizzata dal FOIM – Fondazione Ordine Ingegneri della Provincia di Milano – con Responsabile Scientifico l’Ing. Luca Reggiani, ha visto tra i docenti stimati professionisti che hanno illustrato ai discenti questioni legate alla cybersecurity, informatica forense, strumenti pratici, analisi dei rischi, compliance e standard.
Programma del corso sulla NIS2 organizzato dal FOIM
14.28 | Collegamento alla piattaforma
14.30 | Presentazione del seminario
14.35 | NIS 2: ermeneutica della complessità, un approccio organizzativo integrato alla cybersicurezza – Giuseppe SERAFINI – Avv.
15.10 | Informatica Forense e NIS2, un connubio indissolubile ma sottovalutato – Paolo DAL CHECCO – Consulente Informatico Forense
15.45 | Question time
16.00 | Strumenti pratici per l’implementazione dei prerequisiti NIS-2, ISO27001, GDPR – Alberto BENZONI – Fast-Group
16.35 | Kill Risk: analisi dei rischi rispetto ai controlli (da ISO 27001 a NIST CSF passando per la NIS2) – Gianluigi ANGOTTI – Cons.
17.10 | Recepimento NIS2 e armonizzazione cybersecurity: compliance, standard internazionali e impatti organizzativi – Roberto RE – Cons.
17.45 | Question time
18.00 | Conclusioni e chiusura seminario
Docenti del corso sulla direttiva NIS2
Dott. Paolo Dal Checco, Consulente Informatico Forense
Ing. Gianluigi Angotti, CISO (Chief Information Security Officer)
Ing. Roberto Re, Consigliere dell’Ordine degli Ingegneri della Provincia di Milano
Avv. GiuseppeSerafini, Avvocato presso Studio Legale
Dott. Alberto Benzoni, Amministratore Delegato Eureka Srl
Il mio intervento su NIS2 e Informatica Forense
Il mio intervento nel corso sulla NIS2 è stato intitolato “Informatica Forense e NIS2: Un Connubio Indispensabile per la Sicurezza Sistemica” ed è stato dedicato all’importanza critica del legame tra Informatica Forense e la Direttiva NIS2, un binomio che, sebbene indissolubile, è ancora troppo sottovalutato.
In qualità di Consulente Informatico Forense e fondatore di Forenser Srl, forte di un’esperienza decennale sul campo e oltre 2.000 casi gestiti in ruoli tecnici e legali – esperienza maturata a partire dal mio Dottorato di Ricerca in Informatica focalizzato sulla sicurezza informatica e sulla crittografia – ho voluto sottolineare come la NIS2 imponga un radicale cambio di paradigma.
Non è più sufficiente limitarsi ad acquistare soluzioni tecnologiche; la normativa richiede infatti di dimostrare l’efficacia misurabile delle misure di sicurezza implementate, adottando un approccio multi-rischio che deve essere proporzionale al livello di rischio precedentemente valutato.
L’informatica forense o digital forensics si rivela essenziale non solo nella risposta agli attacchi, ma in ogni misura minima prevista dall’Articolo 24. Per esempio, è fondamentale per condurre una corretta Analisi dei Rischi, poiché solo l’analisi retrospettiva degli incidenti passati – inclusi quelli tentati o “mancati” – può fornire i dati necessari per questa valutazione. Essa rappresenta il campo di gioco principale nella Gestione degli Incidenti e nella verifica dell’integrità dei sistemi di Continuità Operativa, dove solo un’analisi approfondita può confermare che i backup non siano stati compromessi. Inoltre, l’analisi post-incidente è l’unica vera metrica per la Valutazione dell’Efficacia degli strumenti di logging, EDR o SIEM utilizzati, e risulta imprescindibile per rispondere alla domanda fondamentale in termini di sicurezza del personale: “Chi ha fatto cosa, quando e come?”.
La sfida più grande si concentra tuttavia sulla gestione delle tempistiche stringenti dettate dall’Articolo 25. Dalla pre-notifica da inviare al CSIRT Italia entro 24 ore fino alla Relazione Finale Completa richiesta entro un mese, la pressione sui CISO è altissima. Questa relazione finale deve obbligatoriamente includere la Root Cause Analysis, ovvero l’identificazione precisa della causa originale che ha innescato l’evento dannoso. Ed è qui che emerge il punto cruciale della lezione: è impossibile identificare con certezza la root cause – come pare effettivamente richiesto dalla normativa NIS2 – senza condurre un’indagine approfondita di Informatica Forense o Digital Forensics.
In conclusione, la Direttiva NIS2 ci spinge verso un approccio olistico alla sicurezza che integra misure Tecniche, Organizzative e Operative; in questo scenario, i log di sistema e le procedure operative diventano la fonte primaria di prova. L’informatica forense, dunque, non è un’opzione, ma una necessità tecnica e legale imprescindibile per soddisfare gli obblighi normativi e garantire una protezione efficace dell’organizzazione in un contesto normativo che si focalizza sull’interruzione dei servizi essenziali e sull’impatto sistemico.
Slide della lezione su NIS2 e Informatica Forense tenuto per FOIM
Le slide della lezione su NIS2 e Digital Forensics tenuto per FOIM sono disponibili qui di seguito per la visione o il download.
Venerdì 17 ottobre 2025 si terrà a Bari, nella splendida cornice di Villa De Grecis, Bari, la 9a edizione dell’evento annuale dell’Osservatorio Nazionale d’Informatica Forense (ONIF) dedicato a Operatori delle Forze dell’Ordine, Giuristi e consulenti tecnici e Personalità istituzionali e professionisti del settore informatico forense.
Durante la giornata sulla digital forensics che avrà luogo in Bari, Via delle Murge, 63, si terranno talk e interventi sui temi più attuali dell’informatica forense e della cybersecurity e sarà un’occasione unica di networking con esperti informatici forensi, con momenti di confronto e aggiornamento professionale.
I posti riservati per il Convegno ONIF 2025 a Bari sono limitati e la richiesta è già altissima, per garantirsi l’accesso all’evento si suggerisce di scrivere una mail a [email protected] indicando semplicemente il nome e cognome e l’intenzione di partecipare all’evento, così da poter essere eventualmente inseriti in lista d’attesa. Vengono riconosciuti 6 CFP per gli Avvocati e 6 CFP per i Periti Industriali ed è previsto un attestato per tutti i partecipanti.
Il programma dell’Evento ONIF sull’informatica forense che si terrà a Bari il 17 ottobre 2025 è il seguente:
Utilizzo dell’intelligenza artificiale per la super risoluzione di video digitali a scopo forense. È una buona idea? Un caso pratico: riconoscimento di volti
Massimo Iuliani
11:15 – 11:45
Pausa caffè
11:45 – 12:15
DSPM e DLP: La sinergia vincente per la sicurezza dei dati
Alessandro Fontana (Netskope)
12:15 – 12:45
Forensys: il gestionale per l’informatico forense moderno
Roberto Consalvi
12:45 – 13:15
Dallo smartphone allo smartwatch: nuove frontiere nell’analisi forense dei dispositivi mobili
Diego Cassini (Compelson)
13:15 – 14:30
Pausa pranzo
14:30 – 15:00
L’erogazione di servizi di digital forensics di qualità: tra esigenza di risorse, competenze e certificazione di processi e procedure
Michele Ferrazzano
15:00 – 15:15
DeepPlate: un utilizzo intelligente dell’intelligenza artificiale
Marco Fontani (Amped Software)
15:15 – 15:30
Inside the breach: analisi forense, threat intelligence e risposta operativa come architettura di difesa tra obblighi NIS2 e contesto reale
Claudio Tinelli
15:30 – 16:00
Digital Forensics per dispositivi IIoT (Industrial Internet of Things): sfide, prospettive e casi reali
Fabrizio Giuliani
16:00 – 16:15
Pausa
16:15 – 16:30
Magnet One: la nuova era delle indagini digitali
Luigi Portaluri (Magnet Forensics)
16:30 – 16:45
Le Bonifiche Elettroniche a supporto di controspionaggio industriale. M2 Bridge New, apparato innovativo per rilevare Software Spy su Cellulari e Tablet
Marco Muratori (MG Extreme)
16:45 – 17:00
Ottimizzare gli strumenti investigativi per superare le sfide digitali
Oliver Gheorghe (Solutions Engineer Cellebrite)
17:00 – 17:30
Web Forensics: Presentazione della prima Certificazione CWFE per l’Acquisizione di Contenuti Online
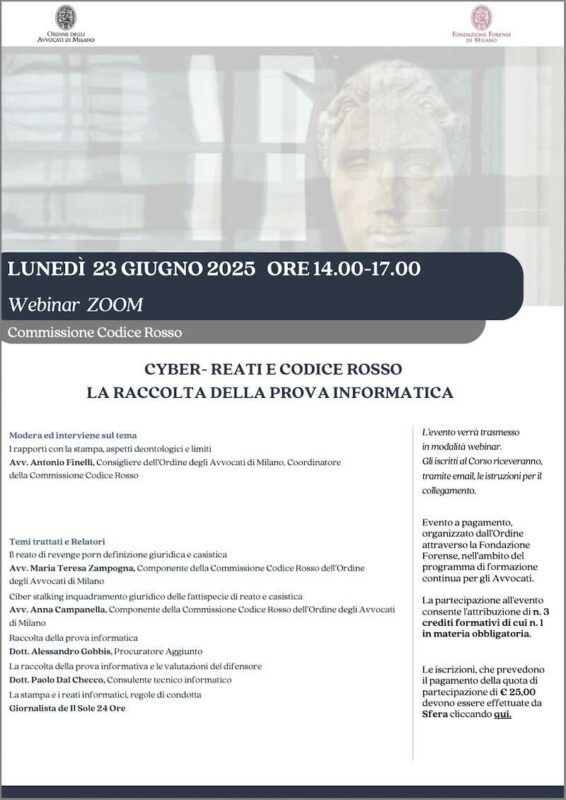
Lunedì 23 giugno 2025 dalle 14.00 alle 17.00 si terrà su Zoom il seminario “CYBER-REATI E CODICE ROSSO, LA RACCOLTA DELLA PROVA INFORMATICA” organizzato dall’Ordine degli Avvocati di Milano e la Fondazione Forense di Milano.
Modera e interviene sul tema “I rapporti con la stampa, aspetti deontologici e limiti” l’Avv. Antonio Finelli, Consigliere dell’Ordine degli Avvocati di Milano, Coordinatore della Commissione Codice Rosso.
Gli interventi del pomeriggio saranno i seguenti:
1) Il reato di revenge porn definizione giuridica e casistica Avv. Maria Teresa Zampogna, Componente della Commissione Codice Rosso dell’Ordine degli Avvocati di Milano;
2) Cyber stalking inquadramento giuridico delle fattispecie di reato e casistica, Avv. Anna Campanella, Componente della Commissione Codice Rosso dell’Ordine degli Avvocati di Milano
3) Raccolta della prova informatica, Dott. Alessandro Gobbis, Procuratore Aggiunto presso il Tribunale di Milano;
4) La raccolta della prova digitale e le valutazioni del difensore, Dott. Paolo Dal Checco, Consulente Informatico Forense
5) La stampa e i reati informatici, regole di condotta, Enrico Pagliarini, Giornalista de Il Sole 24 Ore.
Gli iscritti al Corso riceveranno, tramite email, le istruzioni per il collegamento. Evento a pagamento, organizzato dall’Ordine attraverso la Fondazione Forense, nell’ambito del programma di formazione continua per gli Avvocati.
La partecipazione all’evento consente l’attribuzione di n. 3 crediti formativi di cui n. 1 in materia obbligatoria.
Le iscrizioni, che prevedono il pagamento della quota di partecipazione di € 25,00 devono essere effettuate tramite il link nel primo commento.