ONIF Genova 2026: il futuro dell’informatica forense

Si è svolta venerdì 16 ottobre 2026, nella splendida cornice di Villa Giustiniani Cambiaso a Genova, la decima edizione del Seminario Formativo dell’Osservatorio Nazionale per l’Informatica Forense (ONIF), dal titolo “Informatica forense: il prossimo capitolo è già iniziato”.

Una giornata di formazione, aggiornamento e confronto alla quale ho avuto il piacere di partecipare insieme a numerosi colleghi, rappresentanti delle istituzioni, magistrati, Forze dell’Ordine, professionisti del settore legale e specialisti della sicurezza informatica.
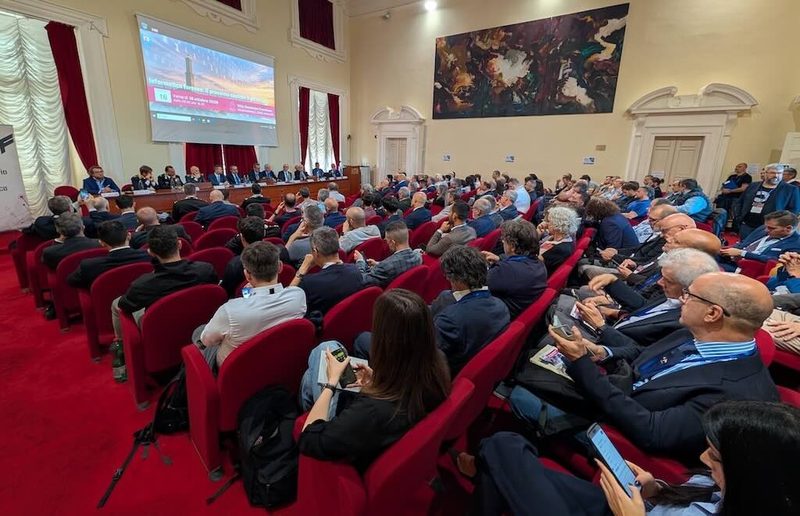
ONIF a Genova 2026 - Informatici Forensi

Il titolo scelto per questa decima edizione racconta bene ciò che sta accadendo nella nostra professione: l’informatica forense sta attraversando una trasformazione importante, nella quale nuove tecnologie, strumenti investigativi e scenari di criminalità digitale richiedono un continuo aggiornamento delle competenze e delle metodologie di analisi.

L’Osservatorio Nazionale d’Informatica Forense ONIF
ONIF Genova 2026 - Osservatorio Nazionale Informatica Forense

L’Osservatorio Nazionale per l’Informatica Forense (ONIF) nasce nel 2015 dall’iniziativa di un gruppo di professionisti, di cui ho avuto il piacere di far parte come socio fondatore, con l’obiettivo di promuovere, valorizzare e dare maggiore riconoscimento alla figura dell’informatico forense.

In oltre dieci anni di attività, quella che era l’intuizione di pochi colleghi si è trasformata in una realtà associativa di riferimento a livello nazionale, capace di mettere in relazione professionisti, magistrati, Forze dell’Ordine, università e istituzioni.

Dalle prime indagini conoscitive sulla professione agli incontri istituzionali, anche presso la Camera dei Deputati, fino ai numerosi convegni e seminari formativi organizzati in tutta Italia, ONIF ha contribuito concretamente alla diffusione della cultura dell’informatica forense e alla valorizzazione delle competenze di chi opera nel settore.

Un percorso costruito grazie alla passione e all’impegno volontario dei soci, che ha raggiunto un altro importante traguardo con la decima edizione del seminario nazionale, tenutasi a Genova il 16 ottobre 2026.

Intelligenza artificiale, OSINT e nuove tecnologie investigative

Tra i temi centrali del convegno non poteva mancare l’Intelligenza Artificiale applicata alla Digital Forensics, affrontata da diverse prospettive.

Nanni Bassetti ha approfondito il tema della Private AI, analizzando le opportunità offerte dall’impiego di modelli di intelligenza artificiale in ambienti locali per supportare le attività di analisi forense.

Virginia Romero e Christian Allen di Social Links hanno affrontato l’evoluzione delle indagini OSINT attraverso strumenti basati sull’IA, mentre Alon Zilkha di Cellebrite ha illustrato il ruolo crescente dell’intelligenza artificiale nelle investigazioni digitali.

Particolare attenzione anche all’autenticità dei contenuti digitali, con l’intervento di Marco Fontani di Amped Software dedicato ai deepfake e alle tecnologie per il loro rilevamento, un tema sempre più rilevante nella valutazione delle prove informatiche.

Mobile Forensics, decifratura, comparazione vocale e analisi delle prove digitali

Ampio spazio è stato dedicato anche agli strumenti e alle metodologie di acquisizione e analisi delle evidenze digitali.

Yana Gurenko di Passware ha presentato le novità relative alla decrittazione dei dispositivi mobili e ai sistemi protetti con BitLocker, mentre Sergio Carvajal di Compelson ha affrontato le possibilità investigative offerte dall’analisi forense degli smartwatch.

Marco Perino ha illustrato AMLETO, un sistema per la comparazione forense della voce da utilizzare in ambito di perizie foniche che pone particolare attenzione alla trasparenza metodologica, alla ripetibilità e alla validazione dei risultati.

Nicola Chemello di SecurCube ha presentato le funzionalità investigative di PhoneLog per la correlazione delle evidenze digitali, l’analisi dei dati telefonici e lo studio della copertura delle reti mobili.

Blockchain, criptovalute e infrastrutture critiche

Un’altra parte significativa del programma ha riguardato le indagini sulle criptovalute e la risposta agli incidenti informatici che coinvolgono infrastrutture critiche.

Alessandro Rella e Umberto Buonora hanno affrontato le tecniche di demixing applicate a Tornado Cash, con particolare attenzione all’analisi comportamentale e alla correlazione dei dati blockchain nell’ambito delle investigazioni finanziarie.

Fabrizio Giuliani ha approfondito le problematiche di Digital Forensics e Incident Response in un’infrastruttura energetica critica interessata da un cyberattacco, mentre Gaetano Consalvo ha illustrato strategie investigative e di risposta agli incidenti applicate alle infrastrutture idriche.

Si tratta di scenari nei quali le competenze dell’informatico forense si intrecciano sempre più spesso con quelle della cybersecurity, dell’analisi delle infrastrutture e della gestione degli incidenti.

Normativa, sicurezza dei dati e controspionaggio tecnologico

Il programma ha riservato spazio anche alle implicazioni giuridiche e organizzative delle nuove tecnologie.

Matteo Arrigoni di Netskope ha affrontato gli aspetti della compliance, dell’AI Act e della protezione dei dati in transito.

Pier Luca Toselli ha esaminato le problematiche legate all’opacità degli algoritmi e ai nuovi reati connessi all’intelligenza artificiale, soffermandosi anche sull’articolo 612-quater del Codice Penale.

Marco Muratori di MG Extreme ha invece approfondito le minacce legate allo spionaggio aziendale e le strategie di controspionaggio tecnologico.

L’importanza del confronto tra professionisti

Al di là degli approfondimenti tecnici, eventi come il seminario ONIF rappresentano soprattutto un’importante occasione per incontrare colleghi, condividere esperienze professionali e confrontarsi sulle difficoltà che emergono quotidianamente nelle attività di indagine digitale.

La tecnologia evolve, ma rimangono fondamentali il rigore metodologico, la verificabilità dei risultati e la capacità di distinguere un dato digitale da una prova acquisita tramite copia forense e interpretata secondo corrette pratiche di analisi forense.

La presenza di rappresentanti della magistratura, delle Forze dell’Ordine, dell’Università e degli Ordini professionali testimonia inoltre quanto l’informatica forense sia diventata una disciplina trasversale e centrale nell’amministrazione della giustizia e nella tutela delle organizzazioni.

Un ringraziamento al Presidente ONIF Mattia Epifani, al Direttore eventi Pasquale Di Tolla, a tutti gli organizzatori, ai relatori e ai partner che hanno contribuito alla realizzazione di questa decima edizione.
Nuovi Orizzonti per le Indagini Digitali il 12 novembre 2026 a Roma

Dalla Mobile Forensics alle criptovalute, passando per malware, spyware, intelligenza artificiale e nuove tecniche investigative: il 12 novembre 2026 si terrà a Roma la conferenza “Nuovi Orizzonti per le Indagini Digitali Forensi: Sfide e Soluzioni”, organizzata da MSAB, in collaborazione con eTrace Digital Security, Jamf e ShadowDragon.

L’evento rappresenta un’occasione di approfondimento tecnico e confronto tra professionisti dell’informatica forense, investigatori, consulenti tecnici ed esperti del settore, con un programma dedicato ad alcune delle sfide più attuali delle indagini digitali, dell’acquisizione delle prove informatiche e delle tecnologie investigative.

Nel corso della giornata verranno affrontati temi che spaziano dalle tecniche avanzate di acquisizione forense degli smartphone alle indagini sulle criptovalute, dall’identificazione di malware e spyware all’impiego dell’intelligenza artificiale nelle attività investigative, fino alle problematiche giuridiche e procedurali legate alla prova digitale.

Programma della conferenza

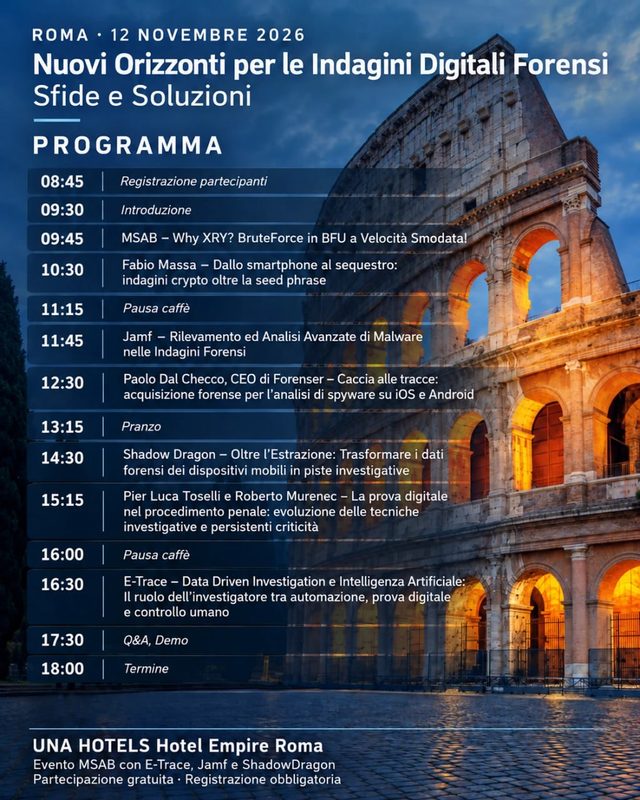
Il programma prevede i seguenti interventi:

  • 09:45 – MSAB
    Why XRY? BruteForce in BFU a Velocità Smodata!
  • 10:30 – Fabio Massa
    Dallo smartphone al sequestro: indagini crypto oltre la seed phrase
  • 11:45 – Jamf
    Rilevamento ed Analisi Avanzate di Malware nelle Indagini Forensi
  • 12:30 – Paolo Dal Checco (Forenser)
    Caccia alle tracce: acquisizione forense per l’analisi di spyware su iOS e Android
  • 14:30 – ShadowDragon
    Oltre l’Estrazione: trasformare i dati forensi dei dispositivi mobili in piste investigative
  • 15:15 – Pier-Luca Toselli e Roberto Murenec
    La prova digitale nel procedimento penale: evoluzione delle tecniche investigative e persistenti criticità
  • 16:30 – E-Trace
    Data Driven Investigation e Intelligenza Artificiale: il ruolo dell’investigatore tra automazione, prova digitale e controllo umano

Alle 17:30 è prevista una sessione di domande e risposte (Q&A) e dimostrazioni, con conclusione dei lavori alle 18:00.

Acquisizione forense di smartphone per l’analisi di malware e spyware su iOS e Android

Nel mio intervento, previsto alle 12:30, mi concentrerò su un aspetto spesso sottovalutato nelle analisi forensi di smartphone: quali dati è necessario acquisire, e attraverso quali tecniche e strumenti, per individuare eventuali tracce di malware e spyware, presenti sul dispositivo o riconducibili a compromissioni avvenute in passato?

Le metodologie tradizionali di acquisizione forense degli smartphone sono spesso orientate al recupero di chat, messaggi, fotografie, video e altri contenuti dell’utente. Tuttavia, quando l’obiettivo dell’indagine è verificare una possibile compromissione del dispositivo, queste informazioni possono risultare insufficienti o persino irrilevanti.

In questo scenario assumono particolare importanza altre categorie di dati e artefatti digitali, tra cui:

  • Log di sistema, registri degli eventi e informazioni diagnostiche;
  • Acquisizioni forensi Full File System (FFS), ove tecnicamente possibili;
  • Elenchi dei file presenti sul dispositivo, comprensivi di metadati del filesystem, permessi e timestamp, anche nei casi in cui non sia possibile acquisire integralmente il file system;
  • Crash report e registrazioni di malfunzionamenti di applicazioni e servizi;
  • Altri artefatti di sistema potenzialmente utili a ricostruire attività anomale o tracce di compromissioni pregresse.

Approfondirò quindi le tecniche, gli strumenti e le modalità di acquisizione forense più adatti a preservare le informazioni necessarie per le successive analisi di malware e spyware, evidenziando le differenze tra i dati accessibili sui dispositivi iOS e Android e i limiti delle diverse metodologie.

Un aspetto centrale riguarda la possibilità di rilevare – nell’ambito di perizie informatiche su smartphone – tracce di infezioni non più attive al momento dell’esame: un’acquisizione incompleta o non adeguata allo scopo investigativo può infatti precludere analisi successive, anche quando sul dispositivo erano ancora presenti artefatti potenzialmente significativi.

Informazioni e iscrizioni

La conferenza si terrà giovedì 12 novembre 2026, presso UNA HOTELS Hotel Empire a Roma.

La partecipazione è gratuita, ma è richiesta la registrazione preventiva, considerata la disponibilità limitata dei posti.

Il programma completo, le informazioni organizzative e il modulo di registrazione sono disponibili sul sito ufficiale MSAB:

Nuovi Orizzonti per le Indagini Digitali Forensi – Programma e iscrizioni

Ringrazio Giovanni Maria Castoldi per l’invito e per l’organizzazione, sempre impeccabile, di un evento che negli anni è diventato un importante punto di riferimento non soltanto per i professionisti della Mobile Forensics, ma più in generale per chi si occupa di informatica forense e indagini digitali.

Speciale Le Iene Inside – la truffa del finto trading e dei Rolex con Luigi Pelazza

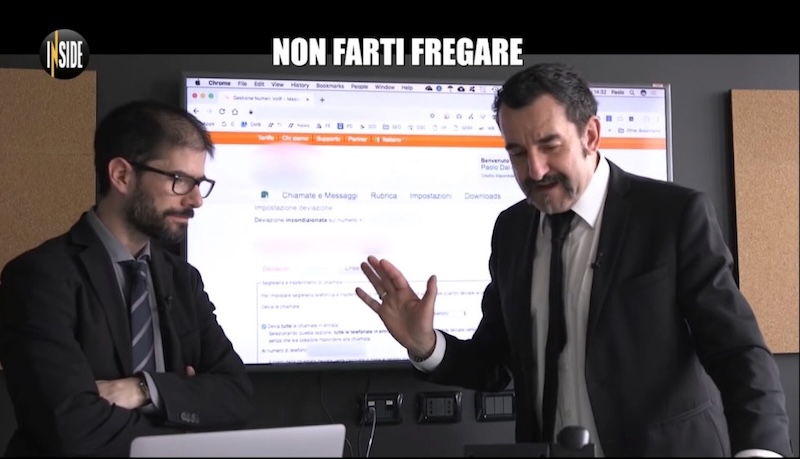
“Non farti fregare”, lo speciale Le Iene Inside andato in onda ieri sera su Mediaset, durante il quale Riccardo Festinese ha riproposto insieme a Luigi Pelazza i servizi della truffa del trading e quella dei Rolex ai quali ho dato il mio contributo come consulente informatico forense per Le Iene con lo scopo d’illustrare cosa si nasconde dietro ai raggiri nel mondo digitale.

Le Iene Inside - La truffa del trading - Paolo Dal Checco e Luigi Pelazza

Il tempo passa, le truffe si evolvono ed è essenziale conoscere i rischi che si corrono quando ci telefonano potenziali trader, come fanno a ingannare e da 250 euro convincere le persone a versarne migliaia ma anche cosa può succedere quando siamo noi a telefonare a numeri che conosciamo bene ma che possono essere stati deviati verso utenze terze.

Come perito informatico per Le Iene ho mostrato, nei due servizi andati in onda per lo speciale, come avvengono le truffe, come viene simulato il portale di trading per la truffa dei finti investimenti e come vengono deviate le telefonate nella truffa dei Rolex.

Le Iene Inside - La truffa dei rolex - Paolo Dal Checco e Luigi Pelazza

Come sempre, la tecnologia aiuta ma può anche essere sfruttata dai criminali per portare a termine i raggiri, creando illusioni, modificando la realtà e collaborando alla riuscita delle frodi informatiche che, con opportune misure tecniche, organizzative ma soprattutto preparazione delle persone, possono essere evitate.

Nello speciale anche tanti altri servizi molto sulle frodi, utili per aumentare la consapevolezza delle persone su raggiri e truffe informatiche ed evitare che ne diventino vittime, dato che spesso dal punto di vista tecnico non vi sono sufficienti strumenti di protezione e si deve contare sugli “anticorpi digitali” del singolo.

Intervista al TG1 sulle conseguenze del data breach Revolut

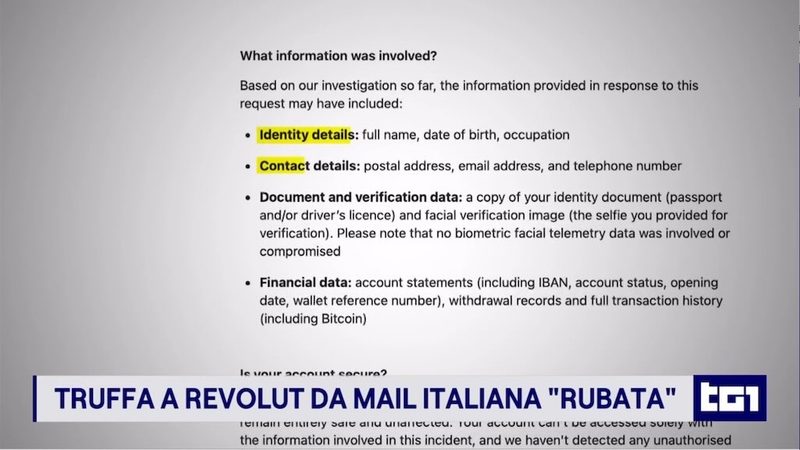
Giovedì 17 settembre sono stato ospite al TG1, nel servizio della giornalista Silvia Balducci – che ringrazio per l’opportunità – sulla PEC governativa compromessa e le conseguenze dell’attacco di tipo MiTM alla mailbox che ha permesso ai criminali informatici di ricevere documentazione privata dei correntisti della banca Revolut.

Paolo Dal Checco - Perizie Informatiche Forensi - ospite al TG1 per intervista su data breach Revolut e PEC governativa compromessa

Durante l’intervista al TG1 ho parlato dei rischi che corrono gli interessati di un databreach nel momento in cui i loro dati vengono divulgati e quindi potenzialmente utilizzati contro di loro.

Truffe più credibili e mirate

Il primo rischio è ricevere tentativi di phishing, telefonate o messaggi costruiti su dettagli veri. Chi conosce il nome della banca, un’operazione effettuata anche in criptomoneta Bitcoin ad esempio, un recapito e magari possiede la copia di un documento può presentarsi in modo molto più convincente come operatore dell’assistenza, funzionario o investigatore.

Una richiesta urgente di “verificare il conto” ad esempio, o tipicamente di “mettere al sicuro i fondi” o potenzialmente anche “validare una transazione in criptovalute mai in realtà fatta” può così sembrare plausibile.

Gli stessi dati potrebbero essere usati per tentativi di estorsione, soprattutto quando rivelano aspetti della vita finanziaria che la persona considera privati. La disponibilità dei documenti aumenta le possibilità di raggiro, ma non significa che ogni tentativo andrà a buon fine soprattutto se chi è stato coinvolto nel data breach è consapevole dei rischi e pronto a gestirli.

Il rischio di vedersi attribuire attività altrui

Il secondo rischio è il furto d’identità. I criminali potrebbero tentare di usare i dati e le copie dei documenti delle vittime per aprire account, registrare domini o attivare servizi da impiegare in successive frodi. Il CERT-AGID ha documentato, in altre campagne, il tentativo di utilizzare documenti sottratti anche per creare un’identità digitale SPID a nome della vittima: questo è uno scenario di rischio, non la prova che nel caso Revolut tali registrazioni siano già avvenute.

Se uno di quegli account venisse usato per truffare terzi, i dati di registrazione potrebbero condurre inizialmente alla persona a cui è stata sottratta l’identità e la vittima rischierebbe quindi di dover spiegare e documentare un’attività che non ha mai svolto. È il senso dell’espressione “capro espiatorio”: comparire nei primi riscontri di un’indagine non equivale ovviamente a essere responsabili, ma può comportare conseguenze concrete e difficili da gestire.

Il rischio di estorsione

Chi è vittima di data breach spesso rischia di diventare oggetto di estorsione nel momento in cui i criminali minacciano non solo chi ha causato il data breach (quindi nel caso specifico, la banca) ma anche i proprietari dei dati sottratti di divulgarli a meno di non ricevere un pagamento, tipicamente in criptomoneta (Bitcoin, Ethereum ma più spesso Monero o ZCash).

In caso di richieste estorsive il suggerimento è quello di rivolgersi immediatamente all’Autorità Giudiziaria e sporgere querela.

Servizio sul Data Breach Revolut con Paolo Dal Checco - Informatico Forense

Cosa può fare chi è coinvolto nel data breach

Chi riceve una comunicazione relativa alla violazione dovrebbe conservarla e verificare quali categorie di dati lo riguardano. È prudente controllare con attenzione movimenti e comunicazioni del proprio conto, attivare gli avvisi disponibili e diffidare delle richieste inattese, anche quando citano informazioni esatte.

Per contattare la banca o un ente, è meglio usare l’app o i recapiti ufficiali già conosciuti, senza seguire link o numeri forniti nel messaggio ricevuto, non fidarsi di nessun contatto ricevuto ma essere sempre i primi a contattare.

Se sono stati divulgati documenti d’identità – come nel caso di Revolut – un buon consiglio è quello di prenotare presso il proprio Comune e segnalarle l’illecita diffusione e la necessità di procedere alla sostituzione, in modo che qualunque atto venga svolto con il vecchio documento sarà semplice dimostrare la propria estraneità, dato che il documento non esiste più ed è stato sostituito da uno nuovo.

Se emergono account, richieste o operazioni mai autorizzate, occorre conservarne le prove, contestarle tempestivamente presso il servizio interessato e rivolgersi alle autorità: anche il CERT-AGID raccomanda di segnalare il furto (o meglio, la diffusione illecita) di dati personali (come carta d’identità, foto, dati bancari, etc…) alla Polizia Postale, magari tramite una denuncia/querela, in diversi infine consigliano di presentare una segnalazione anche al Garante della Privacy.

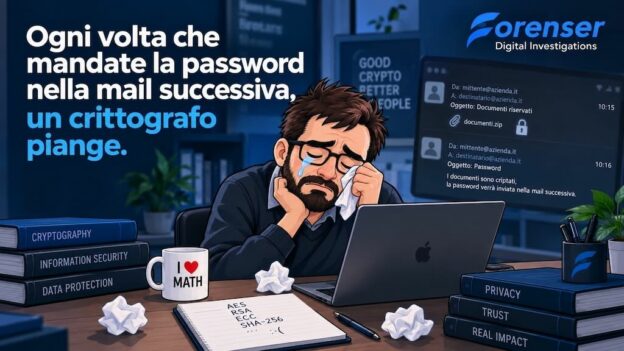
I documenti sono criptati, la password verrà inviata nella mail successiva

Ogni volta che ricevo una messaggio del genere mi viene da pensare che forse stiamo vanificando buona parte dello scopo per cui abbiamo cifrato il documento e secondo me varrebbe la pena riflettere sui potenziali scenari di rischio.

Se infatti inviamo un file cifrato via email e, subito dopo, mandiamo la password alla stessa casella, la protezione aggiunta è piuttosto limitata, anzi direi quasi nulla.

Pensiamo ad esempio a una casella compromessa: chi riesce ad accedere alla posta troverà probabilmente sia il messaggio con il documento sia quello successivo con la password. Lo stesso vale se inviamo un file cifrato tramite WhatsApp e poi scriviamo la password nella stessa chat.

Ci sono poi situazioni molto più comuni e meno “cyber”: in aziende, studi professionali ed enti è normalissimo trovare caselle email e PEC condivise tra più persone… mandando documento e password alla stessa casella, tutti quelli che possono leggere l’una possono leggere anche l’altra.

Oppure può semplicemente capitare di sbagliare destinatario: se mando alla persona sbagliata prima il documento e subito dopo la password, aver utilizzato due messaggi diversi cambia poco, mentre se avessi inviato la password al cellulare o altro contatto diretto del destinatario, avrei reso “inerte” l’allegato cifrato.

Una buona abitudine è quindi separare realmente la consegna del documento da quella della password, su due canali diversi, ad esempio documento cifrato alla PEC o alla mail dell’ufficio e password comunicata direttamente alla persona interessata, tramite un recapito già conosciuto e verificato.

Come canale secondario vanno benissimo Whatsapp, SMS, telefonata vocale a numero noto (non basta ricevere una telefonata, anche da numero in chiaro) e non è così importante che sia cifrato anche il secondo canale se è ben separato dal primo, basta sia diverso e noto, il più possibile legato al soggetto che ha effettivamente diritto di visionare i dati cifrati.

Così una PEC condivisa può ricevere tranquillamente il documento senza che tutti possano aprirlo e un eventuale accesso abusivo alla casella non fornisce automaticamente anche la password e persino un errore nell’indirizzo del destinatario ha conseguenze più limitate.

Ovviamente anche il secondo canale può essere compromesso e ogni situazione ha il proprio threat model, però almeno, a quel punto, per ottenere documento e password bisogna riuscire ad accedere a due canali distinti.

Poco importa come viene cifrato il dato, anche se chiaramente per un singolo documento (ad esempio una perizia informatica in PDF con contenuti riservati) l’ideale è la cifratura embedded, nel PDF, nel Docx, che permette l’apertura diretta anche su smartphone semplicemente inserendo la password ogni volta.

Per insiemi di file, meglio optare per un 7zip (o eventualmente uno zip, ma anche un Rar va bene) cifrato in maniera simmetrica con AES256 e cifratura anche dei nomi file, anche se chiaramente si deve poi suggerire al ricevente d’installare – se già non lo ha fatto – il software di compressione/decompressione 7zip.

Notare che talvolta su MacOS le App per decomprimere non decifrano correttamente gli archivi cifrati, un software che in genere funziona senza problemi è Keka e lo si può suggerire a chi riceve il nostro messaggio se ha un Apple, tra l’altro scaricandolo dal sito web è gratuito, da App Store ha un costo minimale.

Parlando poi di GDPR e “accountability”, sicuramente mandare un file cifrato ci protegge anche da eventuali problematiche che dovessero occorrere al documento e agli eventuali dati personali in essi contenuti e responsabilizza di molto chi lo riceve. Ad esempio se dovesse diffondere il documento, dovrebbe divulgare anche la chiave, prendendosi la responsabilità della divulgazione mentre a noi non potrà mai essere contestata una diffusione e talvolta “dispersione” di qualcosa di cui abbiamo inviato la chiave soltanto a un soggetto specifico.

Suggerirei quindi, in conclusione, di sostituire la frase sopra con “I documenti sono cifrati e la password verrà comunicata al destinatario tramite un canale separato e sicuro”, si fa anche bella figura. 😊