Archivi tag: consulente informatico forense

Analisi forense di pendrive USB e metadati Word per Le Iene

Martedì 4 novembre 2025 è andato in onda il servizio de Le Iene dove, come perito forense, ho aiutato la Iena Filippo Roma a trovare riferimenti a potenziali autori all’interno di una pendrive USB contenente un documento Word.

Il servizio de Le Iene parla di una questione nella quale non mi addentro, poiché mi è stato semplicemente chiesto se fosse possibile trovare l’autore, il proprietario o l’utilizzatore di una pendrive USB, in particolare basandomi su di un documento Microsoft Office Word in essa contenuto.
Consulente Informatico per Le Iene su analisi metadati pendrive USB

L’attività di perizia informatica è iniziata con la realizzazione di una copia forense della pendrive USB – così da cristallizzarne e preservarne il contenuto all’interno di una immagine forense con estensione EWF, in modo da poterla successivamente analizzare.

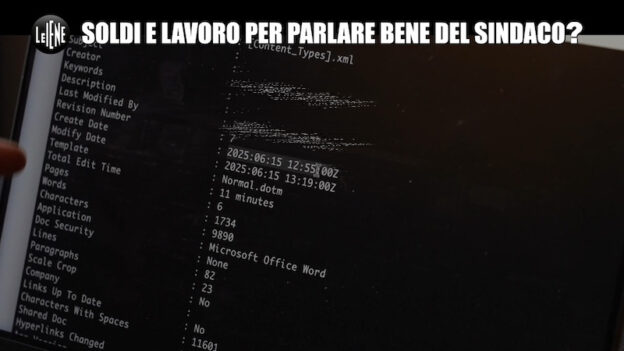
L’analisi forense svolta come perito informatico per Le Iene – in particolare per Filippo Roma e l’autore del servizio TV – è stata eseguita tramite il software X-Ways Forensics, con il quale ho eseguito carving, recupero dati e ricostruzione del filesystem, inclusi file cancellati e relativi metadati EXIF di immagini, OOXML di file Word e XMP di file PDF.
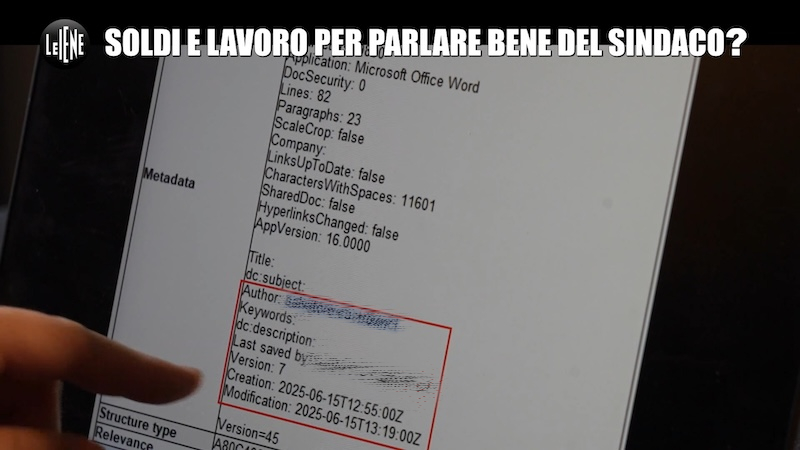
Le Iene - Paolo Dal Checco e analisi forense su metadati di documento Word

Il software XWF – X-Ways Forensics – permette a chi opera come consulente informatico forense di eseguire attività di analisi e perizia informatica su immagini forensi al fine di ricostruire file eliminati e categorizzare metadati ed evidenze digitali

Come contro-verifica – in ambito informatica forense è sempre importante l’attività di cross examination – ho utilizzato anche il noto software open source Exiftool, così da poter confermare le risultanze ottenute mediante il tool forense XWF e produrre quindi una valutazione circa l’attribuzione del file.
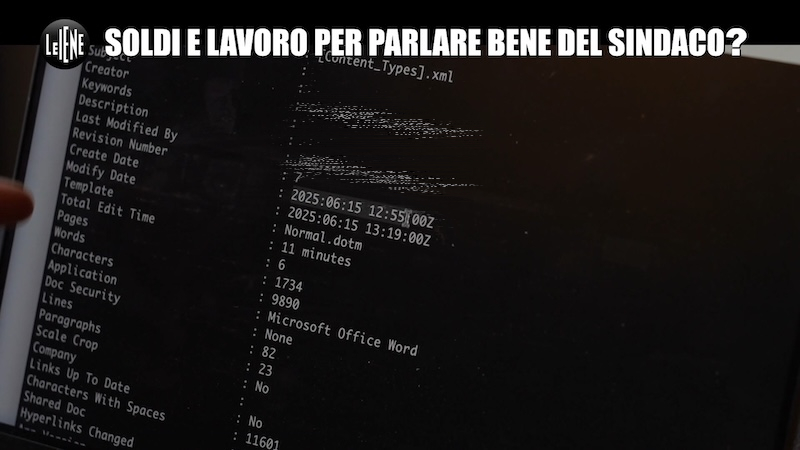
Paolo Dal Checco - Perito Informatico per Le Iene e analisi dei metadati file word con exiftool

Nella pendrive erano presenti ulteriori file di tipo “.Trashes”, “.TemporaryItems”, “.Spotlight-V100” con i subfolder “Store-V2” e all’interno i vari journal e index, ma in nessuno di tali artefatti erano contenute indicazioni circa l’attribuzione della pendrive o meglio, si sono trovati gli stessi riscontri presenti nel file Word oggetto di analisi.

Dal punto di vista informatico forense, la presenza di uno specifico nominativo nel campo “Creator/Author” o “Last Modified By/Last Saved By” non indica necessariamente l’autore del documento o dell’ultima modifica ma il nominativo con cui è stato configurato il software utilizzato per generare il documento Word.

In genere, quindi, quando si rileva un nominativo nel campo autore del documento o dell’ultima modifica al documento in un file Word – ma anche Excel o Powerpoint, oltre a PDF o eventuali file JPG, multimediali, etc… – possono verificarsi tre situazioni:

  1. Il nominativo presente nei dati EXIF/XMP/OOXML può effettivamente essere l’autore del documento;
  2. Lo user indicato nei metadati del file Word può essere quello con cui è stato configurato il sistema utilizzato per creare o modificare il file ma il file non è stato creato/modificato da tale soggetto;
  3. Lo username reperibile nei meta dati può essere stato inserito apposta nel file da terzi per forzare l’attribuzione di un file a un soggetto (es. per attribuirgli la creazione/modifica del file).

Ovviamente dall’analisi forense di un solo file non è possibile distinguere con una perizia informatica in quale casistica di quelle riportate sopra rientri, se non esaminando ulteriori elementi (es. altri file presenti sul dispositivo, percorsi/path del filesystem lasciati nei file, negli indici o nei dati temporanei, etc…) e quindi non si possono fare ulteriori valutazioni.

Proprio per questo motivo è importante procedere con la massima cautela quando si ricavano informazioni dai metadati dei file, valutando le possibili interpretazioni in base a ulteriori elementi, anche investigativi, che possano confermare o meno l’attendibilità dell’attribuzione.
Seminario sulla prova digitale nelle indagini preliminari al Tribunale di Milano

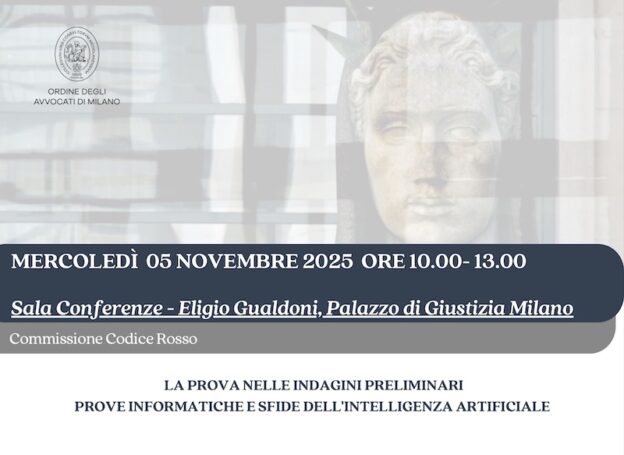
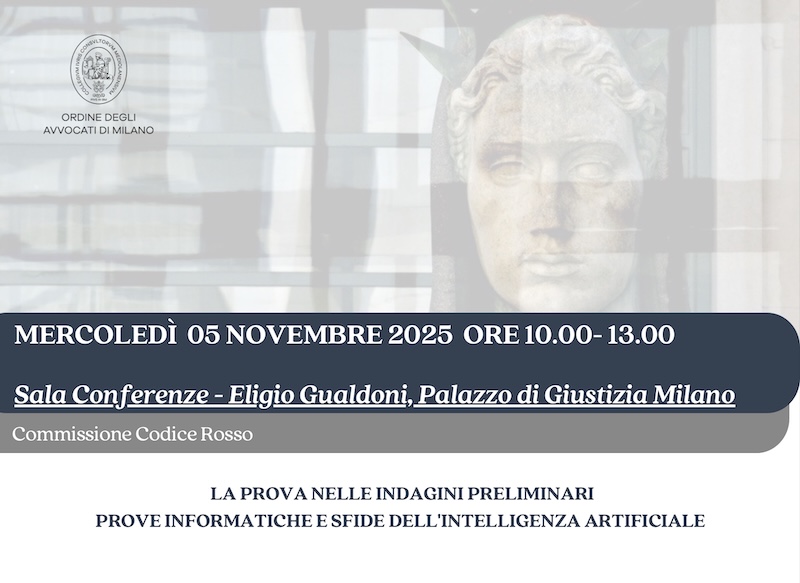
Mercoledì 5 novembre dalle 10:00 alle 13:00 si terrà a Milano presso la Sala Conferenze “Eligio Gualdoni” nel Palazzo di Giustizia Milano il seminario “La prova nelle indagini preliminari, prove informatiche e sfide dell’intelligenza artificiale”, evento gratuito, organizzato dall’Ordine degli Avvocati di Milano – Commissione Codice Rosso – attraverso la Fondazione Forense, nell’ambito del programma di formazione continua per gli Avvocati.

Seminario sulla prova digitale e intelligenza artificiale presso Tribunale di Milano

I saluti introduttivi dell’evento sulla prova digitale nelle indagini preliminari che si terrà a Milano in Tribunale saranno dell’Avv. Antonio Finelli, Consigliere dell’Ordine degli Avvocati di Milano, Coordinatore della Commissione Codice Rosso.

I temi trattati e i relatori della giornata su “La prova nelle indagini preliminari, prove informatiche e sfide dell’intelligenza artificiale” saranno i seguenti:

  • L’acquisizione e conservazione della prova informatica: breve lettura del quadro normativo italiano e della giurisprudenza di legittimità – Avv. Maria Teresa Zampogna, Componente della Commissione Codice Rosso dell’Ordine degli Avvocati di Milano;
  • L’efficacia probatoria dei documenti informatici e la valutazione giudiziale delle prove digitali – Avv. Anna Campanella, Componente della Commissione Codice Rosso dell’Ordine degli Avvocati di Milano;
  • L’impatto dell’intelligenza artificiale generativa nella raccolta della prova informatica: dall’analisi delle tecnologie di manipolazione e di rilevamento alle strategie difensive e probatorie – Dott. Paolo Dal Checco, Consulente Informatico Forense;
  • Deepfake, manipolazione digitale e nuove sfide probatorie: prassi e azioni del Tribunale nella valutazione della prova informatica nell’epoca dell’intelligenza artificiale generativa – Dott. Roberto Crepaldi, Giudice per le Indagini Preliminari presso il Tribunale di Milano;
  • L’art. 50 del codice deontologico forense: fra dovere di verità e la raccolta e l’utilizzo di prove (false) – Avv. Antonio Finelli, Consigliere dell’Ordine degli Avvocati di Milano, Coordinatore della Commissione Codice Rosso;
  • Il ruolo dell’investigatore privato nella genesi dell’evidenza digitale – Fabio Di Venosa, Investigatore privato.

La partecipazione all’evento consente l’attribuzione di n. 3 crediti formativi di cui n. 1 in materia obbligatoria.

La locandina dell’evento “La prova nelle indagini preliminari, prove informatiche e sfide dell’intelligenza artificiale” è disponibile qui di seguito per la visione o il download.

Con le Le Iene sulle tracce dell’hacker dell’autoscuola

Nel mese di ottobre 2025 sono andate in onda le tre puntate del servizio de Le Iene “Chi è l’hacker dell’autoscuola?” dove – come perito informatico per Le Iene – ho aiutato la iena Veronica Ruggeri a capire chi è l’hacker che per oltre un anno fa cyberstalking a due dipendenti di una scuola guida – Chiara e Andrea – accedendo ai sistemi e intercettando comunicazioni, inviando centinaia di messaggi giornalieri e monitorando in tempo reale le vittime.

Le Iene - Chi è l'hacker della scuola guida

Nei servizi andati in onda su Mediaset ho collaborato come consulente informatico forense per Le Iene supportando Veronica Ruggeri nella difficile analisi forense di un caso – un hacker che da un anno e mezzo tormenta i dipendenti di una scuola guida – dove la tecnologia è protagonista di una situazione paradossale.

Il caso dell’hacker dell’autoscuola trattato a Le Iene al quale ho avuto l’opportunità di collaborare come perito informatico ha destato notevole interesse perché contiene numerosi elementi tecnici tipici di situazioni nelle quali le vittime subiscono attacchi informatici che si concretizzano poi in diversi reati, tra i quali reati informatici come quelli di accesso abusivo (art. 615-ter, c.p.), danneggiamento di dati e programmi informatici (art. 635-bis, c.p.), intercettazione di comunicazioni informatiche o telematiche (art. 617-quater, c.p.), interferenze illecite nella vita privata (art. 615-bis, c.p.), installazione di apparecchiature atte a intercettare comunicazioni informatiche o telematiche (art. 617-quinquies, c.p.).

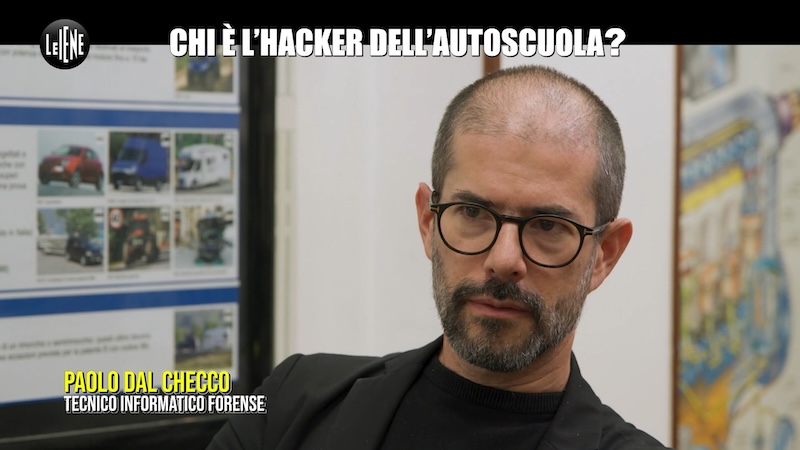
Paolo Dal Checco, Tecnico Informatico Forense per Le Iene

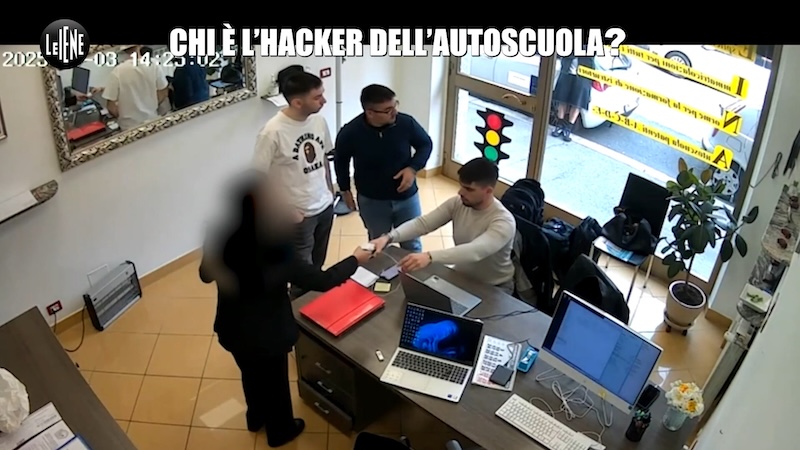
Nell’ambito dei tre servizi andati in onda nel mese di ottobre 2025 sono intervenuto – insieme a parte del team Forenser Srl composto per l’occasione da Matteo Vinci, Daniele Scanu e Marco Musumeci – In qualità di esperto informatico per Le Iene nella fase di ricognizione, intervista ai protagonisti, copia forense di smartphone e PC oltre che analisi forense di PC, smartphone, takeout, account e sistemi per poter arrivare a ricostruire la dinamica degli attacchi informatici subiti.

Durante la prima parte del servizio per Le Iene sull’hacker dell’autoscuola, Veronica Ruggeri fa emergere un quadro preoccupante nel quale i due protagonisti – Andrea e Chiara – illustrano oltre un anno di minacce, email anonime, telefonate, SMS, Whatsapp, messaggi su Instagram, accessi a mailbox, Facebook e social network, conti bancari, modem dell’autoscuola e tante altre superfici d’attacco violate dal misterioso attaccante.

Paolo Dal Checco e Veronica Ruggeri nel servizio per Le Iene sull'hacker dell'autoscuola

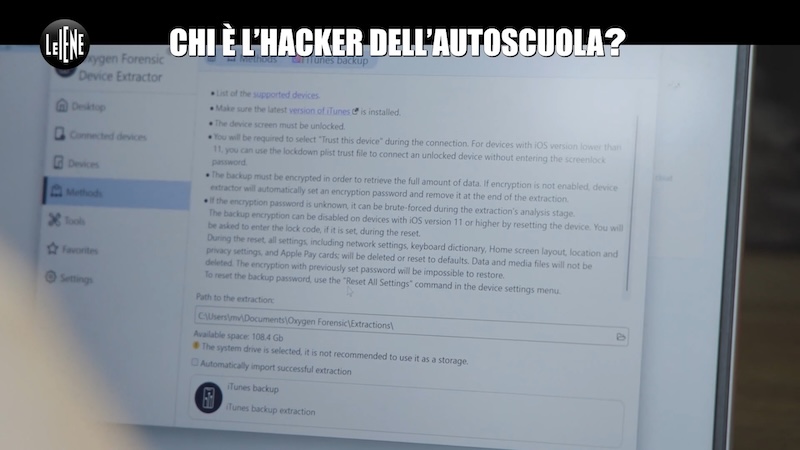
Dopo la prima ricognizione con le Iene abbiamo formulato diverse ipotesi operative e iniziato a lavorare sulle copie forensi di PC e smartphone prodotte tramite il software di mobile forensics Oxygen Forensics durante il primo accesso presso la scuola guida.

Copie forensi di smartphone e PC per Le Iene con il software Oxygen Forensics

Durante il secondo accesso sono emersi nuovi indizi, non soltanto informatici, tra i quali un principio d’incendio occorso nei locali dell’autoscuola e un approfondimento di Veronica Ruggeri sulle tempistiche di apertura della serranda dell’autoscuola, per capire come possa essere stata pilotata da remoto una tecnologia che è invece stata progettata per essere gestita soltanto dai telecomandi sincronizzati con la centralina.

Nel terzo servizio de Le Iene sull’hacker dell’autoscuola vengono invece presentati i risultati della perizia informatica svolta uno smarthpone tramite un misto di mobile forensics, network forensics, email forensics e più in generale digital forensics sui dispositivi forniti dalle vittime dello stalking, mostrando come numerose tracce dell’hacker sono state rinvenute in particolare su di uno smartphone.

Le Iene e l'hacker dell'autoscuola con la perizia informatica della società d'informatica forense Forenser Srl

Ricordiamo che in tutti i casi nei quali sono necessari accertamenti su dispositivi mobili o fissi (smartphone, notebook, PC, etc…) è importante rivolgersi a società che si occupano d’informatica forense come la Forenser Srl o lo Studio d’Informatica Forense per cristallizzare le evidenze digitali e produrre analisi tecniche che conducano a una perizia informatica forense.

Per chi avesse curiosità di visionare le tre puntate della serie dell’hacker dell’autoscuola, dove ho avuto l’opportunità di collaborare come perito informatico forense per Le Iene, sono disponibili ai seguenti link sul sito Mediaset:

Poiché il servizio per Le Iene sull’hacker della scuola guida ha sensibilizzato notevolmente il pubblico sulla protezione dei propri dati e dei propri dispositivi, ricordiamo che per difendersi da potenziali malware, virus, trojan o spy software, si possono seguire alcuni consigli, tra i quali ad esempio:

  • scegliere password non facili da indovinare, diverse tra loro e non condividerle;
  • aggiornare smartphone e tablet, incluse le App che non sempre si aggiornano automaticamente;
  • evitare di usare dispositivi troppo obsoleti che non possono essere aggiornati all’ultima versione di iOS o Android;
  • non installare App scaricate fuori dagli store ufficiali, come ad esempio APK che si trovano online o vengono riportati su siti web o SMS ricevuti;
  • non fidarsi di email, SMS, Whatsapp che suggeriscono di cliccare su link o installare App;
  • prestare attenzione alle notifiche di richiesta dei permessi per accedere ad audio, video, GPS, etc…
  • utilizzare un secondo fattore di autenticazione (es. Google Authenticator, SMS, Whatsapp, meglio ancora Yubikey o chiavetta U2F) ove possibile non sullo stesso dispositivo che s’intende proteggere;
  • evitare rooting o jailbreak;
  • attivare l’opzione di protezione avanzata per gli account Apple (Advanced Data Protection) e Google (Advanced Protection Program);
  • in caso di dubbi sulla potenziale compromissione del proprio dispositivo Apple, abilitare l’opzione “Lockdown” su iPhone
  • installare antivirus, antimalware, anche su dispositivi Android o Apple e non solo su PC.

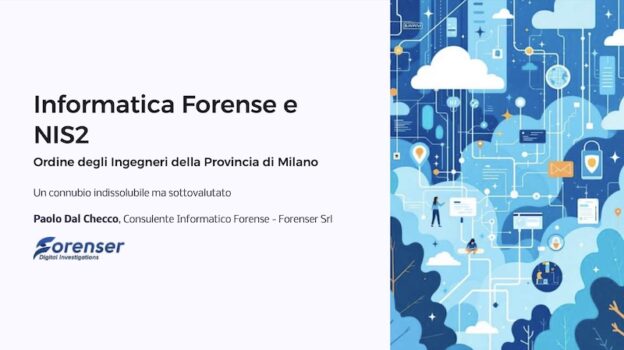
Informatica Forense e NIS2 per Ordine Ingegneri di Milano

Martedì 21 ottobre ho avuto il piacere di partecipare come docente al Seminario in FAD sincrona dal titolo “Informatica Forense e NIS2, un connubio indissolubile ma sottovalutato” durante il quale ho presentato i punti di contatto tra la direttiva NIS2 e la digital forensics, mostrando come il testo di legge possa essere letto alla luce di uno scenario nel quale l’informatica forense possa essere di supporto sia per la fase di prevenzione sia per quella di gestione dell’incidente informatico.

NIS2, Informatica Forense e Digital Forensics

La giornata di corso sulla direttiva NIS2, organizzata dal FOIM – Fondazione Ordine Ingegneri della Provincia di Milano – con Responsabile Scientifico l’Ing. Luca Reggiani, ha visto tra i docenti stimati professionisti che hanno illustrato ai discenti questioni legate alla cybersecurity, informatica forense, strumenti pratici, analisi dei rischi, compliance e standard.

Programma del corso sulla NIS2 organizzato dal FOIM

  • 14.28 | Collegamento alla piattaforma
  • 14.30 | Presentazione del seminario
  • 14.35 | NIS 2: ermeneutica della complessità, un approccio organizzativo integrato alla cybersicurezza – Giuseppe SERAFINI – Avv.
  • 15.10 | Informatica Forense e NIS2, un connubio indissolubile ma sottovalutato – Paolo DAL CHECCO – Consulente Informatico Forense
  • 15.45 | Question time
  • 16.00 | Strumenti pratici per l’implementazione dei prerequisiti NIS-2, ISO27001, GDPR – Alberto BENZONI – Fast-Group
  • 16.35 | Kill Risk: analisi dei rischi rispetto ai controlli (da ISO 27001 a NIST CSF passando per la NIS2) – Gianluigi ANGOTTI – Cons.
  • 17.10 | Recepimento NIS2 e armonizzazione cybersecurity: compliance, standard internazionali e impatti organizzativi – Roberto RE – Cons.
  • 17.45 | Question time
  • 18.00 | Conclusioni e chiusura seminario

Docenti del corso sulla direttiva NIS2

  • Dott. Paolo Dal Checco, Consulente Informatico Forense
  • Ing. Gianluigi Angotti, CISO (Chief Information Security Officer)
  • Ing. Roberto Re, Consigliere dell’Ordine degli Ingegneri della Provincia di Milano
  • Avv. Giuseppe Serafini, Avvocato presso Studio Legale
  • Dott. Alberto Benzoni, Amministratore Delegato Eureka Srl

Il mio intervento su NIS2 e Informatica Forense

Il mio intervento nel corso sulla NIS2 è stato intitolato “Informatica Forense e NIS2: Un Connubio Indispensabile per la Sicurezza Sistemica” ed è stato dedicato all’importanza critica del legame tra Informatica Forense e la Direttiva NIS2, un binomio che, sebbene indissolubile, è ancora troppo sottovalutato.

In qualità di Consulente Informatico Forense e fondatore di Forenser Srl, forte di un’esperienza decennale sul campo e oltre 2.000 casi gestiti in ruoli tecnici e legali – esperienza maturata a partire dal mio Dottorato di Ricerca in Informatica focalizzato sulla sicurezza informatica e sulla crittografia – ho voluto sottolineare come la NIS2 imponga un radicale cambio di paradigma.

Non è più sufficiente limitarsi ad acquistare soluzioni tecnologiche; la normativa richiede infatti di dimostrare l’efficacia misurabile delle misure di sicurezza implementate, adottando un approccio multi-rischio che deve essere proporzionale al livello di rischio precedentemente valutato.

L’informatica forense o digital forensics si rivela essenziale non solo nella risposta agli attacchi, ma in ogni misura minima prevista dall’Articolo 24. Per esempio, è fondamentale per condurre una corretta Analisi dei Rischi, poiché solo l’analisi retrospettiva degli incidenti passati – inclusi quelli tentati o “mancati” – può fornire i dati necessari per questa valutazione. Essa rappresenta il campo di gioco principale nella Gestione degli Incidenti e nella verifica dell’integrità dei sistemi di Continuità Operativa, dove solo un’analisi approfondita può confermare che i backup non siano stati compromessi. Inoltre, l’analisi post-incidente è l’unica vera metrica per la Valutazione dell’Efficacia degli strumenti di logging, EDR o SIEM utilizzati, e risulta imprescindibile per rispondere alla domanda fondamentale in termini di sicurezza del personale: “Chi ha fatto cosa, quando e come?”.

La sfida più grande si concentra tuttavia sulla gestione delle tempistiche stringenti dettate dall’Articolo 25. Dalla pre-notifica da inviare al CSIRT Italia entro 24 ore fino alla Relazione Finale Completa richiesta entro un mese, la pressione sui CISO è altissima. Questa relazione finale deve obbligatoriamente includere la Root Cause Analysis, ovvero l’identificazione precisa della causa originale che ha innescato l’evento dannoso. Ed è qui che emerge il punto cruciale della lezione: è impossibile identificare con certezza la root cause – come pare effettivamente richiesto dalla normativa NIS2 – senza condurre un’indagine approfondita di Informatica Forense o Digital Forensics.

In conclusione, la Direttiva NIS2 ci spinge verso un approccio olistico alla sicurezza che integra misure Tecniche, Organizzative e Operative; in questo scenario, i log di sistema e le procedure operative diventano la fonte primaria di prova. L’informatica forense, dunque, non è un’opzione, ma una necessità tecnica e legale imprescindibile per soddisfare gli obblighi normativi e garantire una protezione efficace dell’organizzazione in un contesto normativo che si focalizza sull’interruzione dei servizi essenziali e sull’impatto sistemico.

Slide della lezione su NIS2 e Informatica Forense tenuto per FOIM

Le slide della lezione su NIS2 e Digital Forensics tenuto per FOIM sono disponibili qui di seguito per la visione o il download.

Indagine sulle telecamere di sorveglianza hackerate per TV7 su Rai1

In qualità di consulente informatico forense, ho avuto il piacere di contribuire a un importante servizio andato in onda su TV7, che ha acceso i riflettori su un fenomeno tanto diffuso quanto inquietante: la violazione dei sistemi di videosorveglianza e la conseguente vendita di immagini private online oppure delle credenziali di accesso, cioè nome utente e password, che permettono a chiunque di entrare virtualmente nelle case e spiare le persone a loro insaputa.

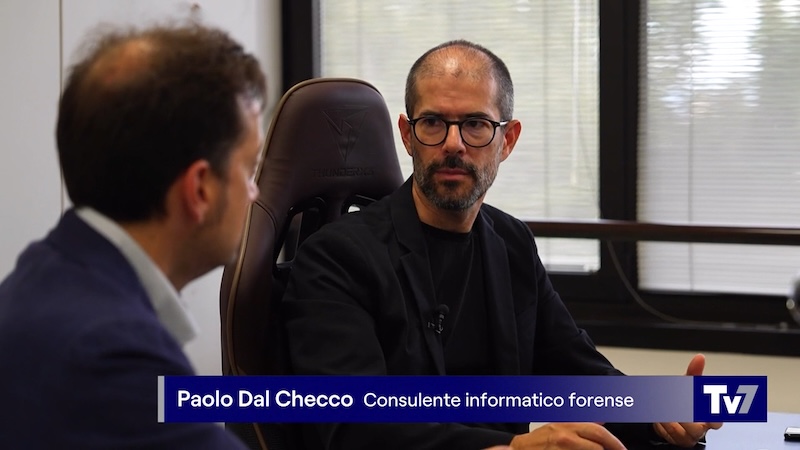
Paolo Dal Checco per Rai1 su TV7 nel servizio sulle telecamere di sorveglianza vendute su Telegram

Il caso, che ha preso spunto dalla vicenda del conduttore Stefano De Martino, ha messo in luce come migliaia di video, rubati da telecamere che persone comuni installano nelle proprie abitazioni, finiscano su siti web e canali Telegram. Durante il servizio, in qualità di consulente tecnico ho mostrato come questi contenuti, spesso di natura estremamente intima e ripresi in camere da letto, bagni o studi medici, siano facilmente accessibili.

Le indagini digitali dietro la violazione della privacy

Il mio intervento ha avuto l’obiettivo di spiegare le dinamiche tecniche che consentono a un hacker di violare questi sistemi. Spesso, il problema risiede in configurazioni di sicurezza deboli o del tutto assenti. Un malintenzionato effettua una scansione della rete alla ricerca di dispositivi vulnerabili e, una volta individuati, tenta di accedere utilizzando password banali come “admin” o “1234”, oppure impiegando strumenti specifici che testano un numero enorme di combinazioni in pochi secondi.

Polizia di Stato e indagini sulle telecamere in vendita su Telegram

Il fenomeno non è nuovo. Già anni fa, l’operazione “Rear Window” della Polizia Postale aveva smantellato gruppi criminali italiani che hackeravano telecamere ipcam in tutto il mondo per rivendere i video o le credenziali ai compratori con pagamento anche tramite criptomonete.

Queste investigazioni digitali hanno rivelato un vero e proprio mercato nero dove è possibile acquistare non solo filmati, ma anche abbonamenti per ottenere le credenziali di accesso e spiare le vittime in tempo reale, pagando in criptovalute come Bitcoin o Monero, oppure tramite PayPal.

Il ruolo della consulenza tecnica forense

In casi come questi, la figura del consulente tecnico forense diventa cruciale. Le indagini informatiche partono spesso dal repertamento delle prove digitali. Ad esempio, l’analisi dei dispositivi sequestrati ai criminali, come avvenuto nell’operazione della Polizia Postale, ha permesso di scoprire cartelle contenenti immagini carpite illegalmente.

Telcamere IPcam hackerate e in vendita nel dark web

Il mio lavoro come CTP informatico (Consulente Tecnico di Parte) o come CTU informatico (Consulente Tecnico d’Ufficio) per Procure e Tribunali consiste proprio nell’analizzare questi dati. Attraverso la creazione di una copia forense (o immagine forense) dei dispositivi, garantisco che l’evidenza digitale non venga alterata, preservandone l’integrità tramite l’uso di hash e marche temporali. Questo processo è fondamentale per assicurare che le prove siano ammissibili in un processo penale.

Dalle abitazioni ai luoghi pubblici: un rischio sottovalutato

Il servizio televisivo al quale ho partecipato come consulente tecnico informatico forense ha evidenziato come il rischio non si limiti alle abitazioni private. Abbiamo visto esempi di telecamere nascoste in centri benessere, studi medici e spogliatoi di palestre. In un caso specifico a Roma, le microcamere erano state occultate in un armadietto, in un orologio e in un borsone all’interno dello spogliatoio femminile, registrando centinaia di ore di filmati, anche di minorenni.

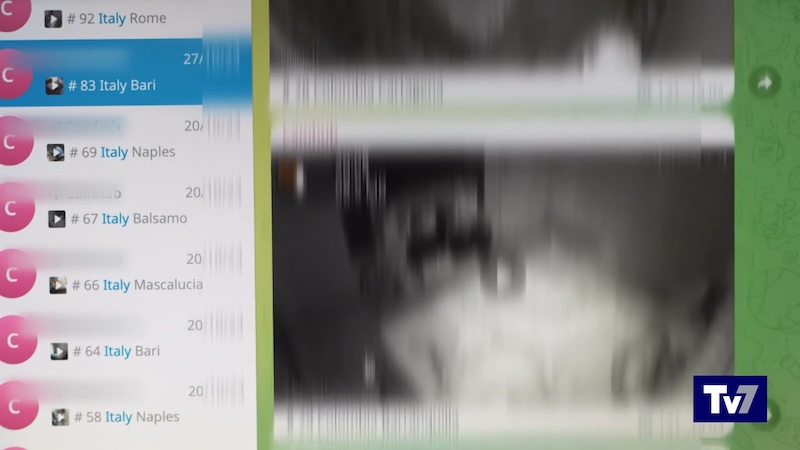
Servizio TV sulle telecamere private con video e password in vendita su Telegram

Le vittime, spesso, non sanno di essere spiate, il che complica enormemente le indagini e i procedimenti legali. Quando una vittima sporge denuncia, il lavoro del perito forense o dell’investigatore digitale è quello di ricostruire i fatti, identificare i responsabili e cristallizzare le prove.

Come difendersi: consigli pratici

La facilità con cui oggi si acquistano e installano sistemi di videosorveglianza “fai da te” ci espone a rischi enormi se non si adottano le giuste precauzioni. Durante l’intervista ho sottolineato alcuni punti fondamentali:

  1. Posizionamento strategico: Le telecamere di sicurezza andrebbero installate preferibilmente all’esterno (terrazzi, balconi, giardini) per intercettare un intruso prima che entri. Evitare di puntarle su zone sensibili come la camera da letto.
  2. Cambiare le password: Mai lasciare le credenziali di default. È il primo e più semplice varco per un hacker.
  3. Consapevolezza: Un dispositivo connesso a Internet è potenzialmente visibile da chiunque. È importante essere consapevoli che, anche se il sito o il canale Telegram dove finiscono i video viene chiuso, chi ha già scaricato quel materiale può continuare a diffonderlo.

La consulenza informatica forense non è solo un supporto reattivo a un crimine già commesso, ma può avere un ruolo proattivo nella cosiddetta forensic readiness, aiutando aziende e privati a prevenire incidenti di questo tipo.

La strada per ottenere giustizia è spesso lunga e difficile per le vittime, come testimoniato nel servizio. Per questo, il lavoro del perito del tribunale e dei consulenti di parte deve essere meticoloso e inattaccabile, per fornire agli inquirenti e ai giudici tutti gli elementi necessari a fare chiarezza.

Se avete subito una violazione della privacy o necessitate di una consulenza tecnica forense, non esitate a contattarmi utilizzando il modulo di contatto, scrivendo una mail all’indirizzo che trovate nella pagina contatti dello Studio d’Informatica Forense o telefonando direttamente durante gli orari di lavoro.