Archivi tag: consulente tecnico

Responsabilità professionale, consulenza tecnica e prova digitale: sentenza 6677, 11 agosto 2026, Tribunale di Milano

Il Tribunale di Milano ha accertato la responsabilità professionale di un avvocato e la corresponsabilità del consulente tecnico autore della consulenza tecnica posta alla base dell’azione, a seguito di una causa civile instaurata contro un istituto di credito sulla base di una documentazione risultata insufficiente e di una consulenza tecnica ritenuta gravemente inadeguata.

Sentenza n. 6677/2026 del Tribunale di Milano - Responsabilità dell'avvocato e del consulente tecnico

Con la sentenza n. 6677 dell’11 agosto 2026, il Tribunale di Milano ha in particolare disposto la risoluzione dei rapporti professionali e condannato il legale alla restituzione dei compensi percepiti, oltre al risarcimento dell’ulteriore danno riconosciuto, rilevando nella motivazione anche la corresponsabilità del consulente autore della perizia tecnica sulla quale era stata fondata l’azione giudiziaria.

Secondo quanto emerge dalla decisione, infatti, la causa contro la banca era stata intrapresa senza aver preventivamente acquisito tutti gli elementi documentali che lo stesso legale considerava indispensabili per sostenerne le ragioni e facendo sostanzialmente affidamento su una consulenza tecnica di parte priva di una base documentale sufficiente e risultata metodologicamente e concettualmente errata, come già emerso nel giudizio dinanzi al Tribunale di Lucca anche attraverso le valutazioni del CTU ivi nominato.

Spiace ovviamente per le conseguenze patite dai professionisti – avvocato e consulente tecnico, nel caso specifico un commercialista incaricato di redigere la perizia econometrica – ma la sentenza offre uno spunto importante non soltanto per i legali, ma anche per chi opera quotidianamente nell’ambito della prova digitale quale il consulente informatico forense.

Prima di formulare conclusioni in una perizia informatica e, a maggior ragione, prima di instaurare un giudizio, occorre infatti sempre valutare quali evidenze siano effettivamente disponibili, quali possano essere acquisite direttamente dai sistemi del cliente – ove opportuno mediante copia forense – e quali debbano invece essere tempestivamente richieste a soggetti terzi: log di accesso e di traffico, tracciati e record bancari, tabulati, dati detenuti dai provider, informazioni presenti sui dispositivi e ogni altra evidenza tecnica potenzialmente rilevante.

Attenzione alla documentazione probatoria

La sentenza, sotto questo profilo, è particolarmente significativa perché evidenzia che la causa era stata instaurata senza disporre di documenti che lo stesso legale aveva indicato come indispensabili per sostenere le proprie conclusioni.

Il Tribunale ricostruisce infatti una sequenza temporale particolarmente eloquente: la documentazione bancaria era stata formalmente richiesta poco prima dell’introduzione della controversia, ma l’atto di citazione era stato predisposto senza attenderne l’acquisizione. La consulenza tecnica sulla quale l’azione si fondava era quindi stata elaborata senza disporre di una parte essenziale dei documenti contrattuali necessari a verificare proprio le anomalie che si sostenevano esistenti.

Il problema, dunque, non consiste semplicemente nell’aver perso una causa – tra l’altro, in tal senso, i professionisti hanno obbligo di mezzi e non di risultato – bensì l’avere formulato conclusioni tecniche e aver costruito su di esse una strategia processuale senza disporre degli elementi documentali necessari per verificarne preventivamente la fondatezza.

Anche questo è un principio che può essere agevolmente trasposto nell’ambito dell’informatica forense: un’ipotesi tecnica può essere ragionevole e meritevole di approfondimento, ma non per questo può essere trasformata in una conclusione peritale se i dati disponibili non consentono di dimostrarla o, quantomeno, la difficoltà va rappresentata ad avvocato e cliente/committente, che valuteranno – in particolare il legale – se ha comunque senso produrre un elaborato tecnico a supporto della strategia difensiva, anche se magari debole o basato su insufficienti elementi probatori.

Occorre distinguere chiaramente tra ciò che i dati dimostrano, ciò che rendono probabile, ciò che è soltanto compatibile con essi e ciò che, in assenza di ulteriori elementi, rimane una semplice ipotesi e, come vedremo più avanti, anche ciò che può confutare o indebolire la tesi difensiva.

La volatilità della prova digitale

Questo aspetto assume ancora maggiore rilievo nel mondo della prova digitale, spesso caratterizzata da una significativa volatilità, dovuta al fatto che per questioni di data retention, i dati spesso durano pochi giorni, settimane o quando va bene mesi, poi scompaiono.

Alcuni log vengono conservati soltanto per periodi limitati; determinati dati possono essere sovrascritti; account, servizi cloud e dispositivi possono cambiare stato; un computer o uno smartphone possono essere sostituiti, formattati, aggiornati, assegnati a nuovi soggetti o persino rotti o persi; un servizio online può modificare i propri sistemi di logging o le proprie politiche di conservazione, gli account possono scadere, essere chiusi o disabilitati.

Informazioni disponibili all’inizio della controversia potrebbero quindi non esserlo più quando viene disposta una CTU, magari mesi o anni dopo: per questo motivo non è sufficiente domandarsi quali prove serviranno durante il processo, è necessario valutare anche quando quelle prove debbano essere acquisite e preservate.

In alcuni casi potrebbe essere opportuno procedere immediatamente a una copia forense del dispositivo o dei dati – anche remoti, in cloud, su account online – disponibili; in altri occorrerà inviare tempestivamente una richiesta di conservazione o acquisizione a un soggetto terzo; in altri ancora sarà necessario valutare insieme al legale quali strumenti processuali possano consentire di ottenere dati non direttamente accessibili alla parte.

Legittimità di acquisizione e utilizzo di evidenze digitali

Esiste poi un secondo problema, distinto dalla mera conservazione tecnica dell’informazione: anche quando il dato continua materialmente a esistere, non è detto che possa essere acquisito o prodotto nel procedimento in qualunque momento. Mai dimenticare che disponibilità tecnica, possibilità pratica di acquisizione forense, producibilità in Giudizio, ammissibilità e utilizzabilità processuale non sono necessariamente la stessa cosa.

Un dato che sarebbe stato possibile ottenere e produrre tempestivamente può risultare molto più difficile – o in alcuni casi impossibile – da introdurre nel processo quando siano già maturate determinate preclusioni, questo rende ancora più importante il coordinamento tra legale e consulente tecnico nelle fasi iniziali della controversia: il consulente deve sapere non soltanto quali informazioni potrebbero avere valore tecnico, ma anche quali siano le esigenze e le tempistiche processuali entro le quali devono essere identificate, acquisite e messe a disposizione del difensore.

Acquisire ma valutare cosa produrre in Giudizio

Esiste però anche il problema opposto: non sempre acquisire indiscriminatamente grandi quantità di informazioni e riversarle integralmente nel procedimento costituisce la scelta migliore. Una corretta attività forense dovrebbe certamente preservare le fonti rilevanti nella maniera più completa possibile, ma acquisizione, analisi e produzione processuale sono momenti differenti.

È perfettamente possibile – e spesso opportuno – acquisire integralmente una fonte digitale per garantirne la conservazione e l’autenticità, per poi individuare attraverso l’analisi gli elementi effettivamente pertinenti alle questioni oggetto del procedimento.

Prima di produrre documentazione tecnica occorre inoltre conoscerne realmente il contenuto: capita più frequentemente di quanto si possa immaginare che un’e-mail, un file di log, uno screenshot, i metadati di un documento o una porzione di una timeline contengano elementi che non rafforzano la ricostruzione inizialmente prospettata ma, al contrario, la indeboliscono, la contraddicono oppure offrono alla controparte una diversa chiave interpretativa dei fatti.

Il compito del consulente tecnico non è ignorare questi elementi, al contrario, una seria analisi forense deve individuarli, contestualizzarli e segnalarli al legale, affinché quest’ultimo possa valutare consapevolmente la strategia processuale e informare correttamente il cliente.

Un consiglio, in tal senso, è quello di acquisire separatamente le evidenze digitali, in modo da poterle poi eventualmente scorporare, produrne soltanto una parte (ad esempio quella positiva) ed escluderne un’altra (ad esempio quella negativa, superflua o neutra) senza che ciò che viene prodotto in causa possa subirne un’influenza.

La qualità dell’evidenza digitale

Un ulteriore insegnamento riguarda il rapporto tra completezza dell’evidenza e forza delle conclusioni: la sentenza prende in esame una perizia che aveva quantificato differenze economiche molto rilevanti pur in assenza di documenti contrattuali che risultavano necessari per verificare alcune delle anomalie ipotizzate. Il problema metodologico, in termini generali, è evidente: quanto più incompleto è il dato di partenza, tanto maggiore deve essere la cautela nella formulazione delle conclusioni.

Nell’informatica forense lo stesso principio vale in modo trasversale: l’assenza di una parte dei log, l’indisponibilità del dispositivo originario, una timeline incompleta, la mancanza di dati lato server o l’impossibilità di validare un artefatto possono non impedire ogni valutazione, ma vi è il rischio che incidano sul livello di confidenza attribuito alla conclusione.

Una relazione tecnicamente corretta dovrebbe quindi dichiarare con chiarezza quali fonti sono state esaminate, quali non erano disponibili, quali assunzioni sono state necessarie e con quale grado di certezza o probabilità può essere sostenuta ciascuna conclusione, anche se sta sempre poi al legale valutare come giustificare l’inserimento di una prova piuttosto che un’altra, specificando eventuale indisponibilità, mancata opportunità o semplicemente non motivando l’assenza dei dati non prodotti.

La valutazione preliminare delle evidenze digitali

Per questo motivo, una corretta strategia processuale dovrebbe partire, nei casi nei quali la componente tecnica ha un peso significativo, da una vera e propria valutazione preliminare delle evidenze digitali, fatta dal legale con lo stretto supporto del consulente informatico forense.

Ricordiamo che avvocato e consulente tecnico di parte devono, per massimizzare la possibilità di vittoria e minimizzare quella di soccombenza, collaborare per pesare ogni singola evidenza digitale e l’opportunità (o il rischio) di utilizzo in causa.

Questa fase preliminare permette di comprendere non soltanto quali siano gli elementi favorevoli, ma anche quali prove manchino, quali non siano più acquisibili, quali presentino limiti tecnici e quali possano addirittura essere incompatibili – se non contrarie – con la ricostruzione prospettata dal cliente.

Il consulente tecnico e la tesi difensiva

Questo è probabilmente questo uno degli insegnamenti più interessanti che la vicenda può offrire a chi svolge attività di consulenza tecnica: il ruolo del consulente di parte non dovrebbe essere quello di costruire a posteriori una spiegazione tecnica compatibile con la tesi del proprio cliente, ma di sottoporre quella tesi a verifica.

Ciò significa ricercare gli elementi che la sostengono, ma anche quelli che potrebbero smentirla: verificare ipotesi alternative, esplicitare le assunzioni sulle quali si fondano le conclusioni, distinguere i fatti accertati dalle inferenze e dalle semplici possibilità tecniche.

Una perizia di parte metodologicamente debole – o formulata sulla base di dati insufficienti – non soltanto rischia di essere confutata dal CTU o dal consulente della controparte, ma può finire per compromettere l’intera impostazione della controversia.

Ancora più rischiosa è una consulenza nella quale le conclusioni siano state formulate prima di aver acquisito e analizzato le evidenze necessarie a verificarle, a meno che ovviamente tale formulazione non sia condivisa dal legale per strategia processuale e si decida di utilizzarla pur in mancanza di solide basi probatorie.

Il rapporto tra avvocato e consulente tecnico

La sentenza contiene anche un passaggio di particolare interesse sul rapporto tra competenza giuridica e competenza tecnica: il Tribunale osserva infatti che l’avvocato non poteva semplicemente sostenere di non essere in grado di verificare le valutazioni specialistiche contenute nella perizia.

Non si pretende naturalmente che il legale sostituisca il consulente tecnico nello svolgimento delle analisi tecniche, ma che eserciti almeno quel controllo necessario a verificare che le conclusioni sulle quali intende fondare l’azione siano basate su dati oggettivi, specifici e sufficientemente documentati.

Il principio è importante perché definisce correttamente i due ruoli: il consulente tecnico deve rispondere della metodologia utilizzata, dei dati analizzati, delle inferenze formulate e dei limiti delle proprie conclusioni mentre l’avvocato deve comprendere quale sia il valore probatorio di quelle conclusioni, verificarne la coerenza con la strategia processuale e chiedere gli approfondimenti necessari prima di farne il fondamento di un’azione giudiziaria.

Questo dovrebbe ricordare che lato legale e tecnico non sono due attività indipendenti che si incontrano soltanto al momento del deposito di una relazione tecnica, ma di competenze differenti che dovrebbero dialogare fin dalle prime fasi della controversia.

Quando le prove digitali non sono sufficienti

C’è infine un altro passaggio della sentenza che merita particolare attenzione: il Tribunale richiama espressamente il dovere dell’avvocato di informare, sollecitare e, ove necessario, dissuadere il cliente dall’intraprendere o proseguire un giudizio dall’esito probabilmente sfavorevole.

Il punto è che affinché il legale possa assolvere correttamente questo compito, quando il contenzioso dipende in misura significativa da questioni informatiche deve poter disporre di una valutazione tecnica sufficientemente affidabile, chiara, onesta e completa, al punto da includere, magari in via riservata, anche note sugli elementi mancanti o persino contrari alla linea difensiva.

Questo significa che anche il consulente dovrebbe avere la capacità – e l’indipendenza professionale – di dire che i dati disponibili non consentono di raggiungere la conclusione desiderata dal cliente o, peggio ancora, che parte delle prove potrebbe smontare la tesi legale.

Un risultato negativo, inconcludente o incompatibile con l’ipotesi iniziale non costituisce necessariamente il fallimento dell’attività forense: può invece essere proprio l’informazione che consente al legale e al cliente di evitare un contenzioso privo di sufficienti basi probatorie, l’importante è essere chiari, anticipare le possibili mosse/contestazioni di controparte, pensare a cosa il legale potrebbe dover conoscere per poter fare le sue valutazioni.

Dove scaricare la Sentenza del Tribunale di Milano

È possibile ottenere il download gratuito della Sentenza n. 6677 dell’11 agosto 2026, proc. RG 45156/2021 del Tribunale di Milano presso la Banca Dati di Merito del Ministero della Giustizia accedendo al portale BDP Giustizia all’indirizzo https://bdp.giustizia.it accedendo con SPID o CIE: il servizio è gratuito per tutti i cittadini italiani e si possono scaricare direttamente i PDF di sentenze, decreti e ordinanze provenienti dal SICI.

Download gratuito delle Sentenze del Tribunale

All’interno della Banca Dati sono disponibili gratuitamente per la ricerca, la consultazione e il download degli abstract e i provvedimenti civili (sentenze, decreti e ordinanze) provenienti dal Sistema Informatico del Settore Civile (SICI) dal 01/01/2016 ad oggi.

La Banca Dati BDP del Ministero della Giustizia non include i provvedimenti relativi a famiglia, minori e stato persona ed è stata progettata per fornire un accesso agevole e affidabile a provvedimenti pubblicati in ambito civile.

Per scaricare direttamente la Sentenza n. 6677 dell’11 agosto 2026, proc. RG 45156/2021 del Tribunale di Milano e avviare il download del PDF del documento pubblico è sufficiente collegarsi alla banca dati BDP e inserire i dati della sentenza:

  • Distretto: MILANO
  • Ufficio: TRIBUNALE DI MILANO
  • Numero: 6677
  • Anno: 2026

A questo punto è sufficiente cliccare sul bottone Ricerca per ottenere la sentenza desiderata.

In alternativa, si può accedere direttamente alla Sentenza n. 6677 dell’11 agosto 2026, proc. RG 45156/2021 del Tribunale di Milano (NRG 45156/2021 deposito minuta 11/08/2026, pubblicazione 11/08/2026) cliccando direttamente su questo link, conformato per ottenere la sentenza specifica senza aprire i risultati della ricerca.

Conclusioni

In base a quanto abbiamo rilevato con l’analisi della sentenza, possiamo concludere che prima di iniziare una causa è fondamentale che l’avvocato, anche grazie al supporto del consulente tecnico, abbia piena consapevolezza non soltanto delle prove favorevoli, ma anche di quelle mancanti, non più acquisibili, tecnicamente insufficienti, ambigue o addirittura contrarie alla tesi che si vorrebbe sostenere, valutando con lucidità il rischio processuale che ne deriva e mettendo il cliente nella condizione di assumere una decisione realmente informata.

La digital forensics, in altre parole, non dovrebbe servire soltanto a produrre una perizia informatica quando la causa è già iniziata, ma dovrebbe intervenire prima, per verificare se esistano realmente evidenze sufficienti per iniziarla e, soprattutto, per comprendere con quali limiti quelle evidenze consentano di sostenere la ricostruzione che si intende portare in giudizio.

Nota metodologica

Le considerazioni in materia di prova digitale contenute in questo articolo costituiscono un’estensione tecnico-professionale dei principi e dei fatti esaminati nella sentenza n. 6677 dell’11 agosto 2026, proc. RG 45156/2021, Tribunale di Milano.

Precisiamo che il provvedimento riguarda una controversia in materia bancaria e una perizia econometrica, non una perizia informatica e il consulente coinvolto nella causa non è un consulente informatico forense bensì un commercialista: i riferimenti a copia forense, log, dati dei provider, dispositivi, volatilità e analisi delle evidenze digitali sono quindi applicazioni generali ai contesti di informatica forense che ho voluto utilizzare per contestualizzare il problema in un’area che ritengo compatibile con quanto descritto in sentenza, non si tratta di affermazioni testuali del Tribunale su tali specifici strumenti, come si può peraltro verificare scaricando la sentenza originale dal sito della Banca Dati di Merito del Ministero della Giustizia.
La truffa del doppio SPID in TV con Le Iene

Sono onorato di aver nuovamente collaborato come consulente informatico per Le Iene al servizio TV di Luigi Pelazza, andato in onda il 3 giugno 2025 su Italia Uno, intitolato “Usi lo SPID? Occhio alla Truffa”. Un’inchiesta che ha messo in luce una vulnerabilità critica che riguarda tutti noi e la nostra identità digitale basata sul sistema SPID.

Frode del doppio SPID tramite clone spiegata alle Iene da Luigi Pelazza e Paolo Dal Checco

Lo SPID è ormai la nostra identità online, indispensabile per un’ampia gamma di servizi: scaricare certificati, pagare le tasse, prenotare visite mediche, iscrivere i figli a scuola e persino ricevere la pensione o l’assegno universale per i figli. Purtroppo, proprio la sua centralità lo rende un bersaglio primario per i criminali, che lo utilizzano per compiere truffe basate sul fatto che è possibile creare un clone di uno SPID senza che il soggetto cui è intestato lo SPID ne abbia contezza.

Durante il servizio al quale ho partecipato come consulente tecnico de Le Iene abbiamo esplorato insieme a Luigi Pelazza casi sconcertanti, come quello di Mario, che si è ritrovato il suo cassetto fiscale completamente svuotato: un credito d’imposta di 800.000 euro è sparito nel nulla.

Paolo Dal Checco – Consulente Informatico per Le Iene sulla Truffa del Doppio SPID

La cosa più allarmante che emerge dal servizio in cui ho prestato servizio in qualità di consulente informatico forense per Le Iene è che gli accessi fraudolenti sono avvenuti tramite uno SPID intestato a lui stesso, ma non quello originale attivato nel 2020. Incredibilmente, dagli atti risulta che altri tre SPID clone sono stati creati utilizzando i suoi documenti, senza che Mario ricevesse alcuna notifica via email o cellulare.

Questa frode informatica ha evidenziato una grave criticità: non esiste un database generale e unico che monitori tutte le attivazioni SPID. Di conseguenza, nonostante denunce ripetute alla Guardia di Finanza e alla Polizia Postale, le attività fraudolente non si sono fermate, con accessi continui alle società che Mario rappresenta e manipolazione di crediti fiscali, inclusi quelli per il sisma bonus. L’Agenzia delle Entrate, in questi casi, sembra non essere in grado di monitorare autonomamente e deve essere avvisata dalla persona che ha subito il problema.

La “truffa del doppio SPID” ha già colpito – come frode informatica – migliaia di persone, dai beneficiari di bonus ristrutturazioni a quelli che aspettavano la tredicesima e persino molti studenti che si sono visti sottrarre i 500€ della carta cultura.

Truffa del doppio SPID a Le Iene con Luigi Pelazza e Paolo Dal Checco

Come fanno i i truffatori a ottenere i nostri documenti? I metodi sono vari e sempre più sofisticati:

  • Dark web: I documenti possono essere reperiti in mercati illegali online.
  • Phishing: Messaggi ingannevoli, come il tipico “Il tuo profilo INPS va aggiornato perché è scaduto. Rinnova i dati per evitare la sospensione”, spingono le vittime a cliccare su link malevoli e a caricare foto fronte/retro della carta d’identità, della tessera sanitaria e persino selfie con la patente. Siti web fatti “benissimo” con finti messaggi di errore rendono la truffa ancora più credibile.
  • Casella di posta elettronica: Spesso, senza rendercene conto, abbiamo inviato foto dei nostri documenti (carta d’identità, codice fiscale, a volte anche carta di credito) via email. Questi documenti possono rimanere per anni nella casella di posta, rendendoli accessibili a chiunque riesca a violarla.

Una delle caratteristiche più problematiche di questo sistema è che non si viene avvisati se qualcuno attiva uno SPID a nostro nome. Sebbene l’AGID (Agenzia per l’Italia Digitale) supervisioni i 12 fornitori di SPID e abbia multato alcune società per aver accettato documenti falsi o usato sistemi di identificazione non autorizzati, la frammentazione del sistema rende difficile una visione d’insieme utile a rilevare correlazioni tra identità sospette. La possibilità di avere più SPID, nata da una concezione tecnica ormai superata, persiste, sebbene lo SPID stia per essere sostituito dal wallet europeo entro un anno, che servirà anche per comprare biglietti aerei o fare contratti all’estero.

Cosa possiamo fare per proteggerci? Sebbene il servizio de Le Iene nel quale ho presato servizio come consulente tecnico abbia evidenziato che una protezione totale sia difficile, al massimo si possono fare due cose:

  • Verificare gli accessi recenti: Connettetevi regolarmente ai siti dove utilizzate lo SPID (es. INPS o qualsiasi altro servizio) e controllate la data e l’ora dell’ultimo accesso. Se non coincidono con un vostro utilizzo, è possibile che qualcuno abbia clonato il vostro SPID.
  • Contattare i fornitori SPID: Inviate una mail (meglio se PEC) a tutti i 12 fornitori ufficiali di SPID per chiedere se risultano attive più identità digitali intestate a voi. Questo è un vostro diritto e hanno l’obbligo di rispondere.

Qui trovate un elenco dei contatti dei 12 provider SPID accreditati in Italia (si ringrazia Matteo Flora che, nel suo video Youtube, ha illustrato abilmente il problema producendo anche un elenco d’indirizzi da contattare):

  1. Intesi Group[email protected] (da elenco soggetti accreditati AGID)
  2. Infocamere[email protected] (da elenco soggetti accreditati AGID)
  3. TeamSystem[email protected] (da elenco soggetti accreditati AGID)
  4. TIM[email protected] (da contatti portale SPID)
  5. SpidItalia[email protected] (da elenco soggetti accreditati AGID)
  6. Sielte[email protected] (da contatti portale SPID)
  7. PosteId[email protected] (da Privacy Policy, non presente né su SPID né su portale AGID)
  8. Namiral[email protected] (da contatti portale SPID)
  9. Lepida[email protected] (da elenco soggetti accreditati AGID)
  10. InfoCert[email protected](da elenco soggetti accreditati AGID)
  11. Aruba[email protected] (da elenco soggetti accreditati AGID)
  12. EtnaId[email protected] (da Privacy Policy, non presente né su SPID né su AGID)

Infine, un consiglio fondamentale: tenete sempre ben stretti i vostri documenti. La vigilanza è l’unica difesa in un panorama digitale in continua evoluzione.

Mi auspico che questo servizio TV per le Iene e il mio contributo di consulenza tecnica informatica forense possano aumentare la consapevolezza su questi rischi e spingere verso soluzioni più sicure per la nostra identità digitale.

Servizio sulle 5 nuove truffe al cellulare con Le Iene

Martedì 27 maggio 2025 è andato in onda su Italia Uno di Mediaset il servizio TV per dove ho fornito il mio piccolo contributo come consulente informatico de Le Iene per raccontare, insieme a Matteo Viviani, 5 nuove truffe che in questo periodo mietono vittime attraverso l’uso del cellulare.

Servizio TV Le Iene su Truffe al Cellulare

Il servizio de Le Iene dove sono intervenuto come consulente tecnico esperto in ambito informatico forense è dedicato a quelle che, purtroppo, sono le nuove frontiere della criminalità online: le truffe via cellulare o smartphone. In un periodo in cui molti si preparano alle meritate vacanze, i truffatori, invece, intensificano la loro attività.

Matteo Viviani, con il mio supporto di consulente tecnico per Le Iene, ha voluto mettere in guardia il pubblico sulle cinque tipologie di truffe più insidiose che circolano in questo momento, raccontandole su Mediaset anche attraverso la voce delle vittime che si sono prestate per portare la loro esperienza.

Paolo Dal Checco, Consulente Informatico a Le Iene

Il mio ruolo di consulente informatico de Le Iene è stato quello di spiegare alcuni meccanismi delle truffe e come difendersi, così da fornire dettagli tecnici di come i criminali rubano soldi e account, rispondendo alle domande di Matteo Viviani e chiarendo i punti chiave delle truffe su smarthpone.

Paolo Dal Checco, Consulente Tecnico a Le Iene

Ecco un approfondimento su ciascuna delle truffe subite tramite smartphone e raccontate nel servizio del Le Iene andato in onda su Mediaset, dove come consulente informatico forense ho prestato supporto a Le Iene per illustrare i dettagli delle truffe, con una breve spiegazione di funzionano e, quando possibile, come difendersi.

La Truffa del Finto Lavoro Semplice (Like e Recensioni)

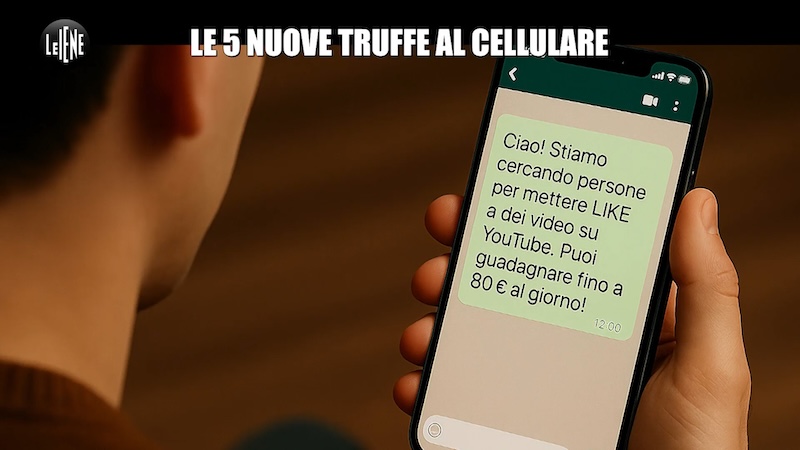
Molti di voi potrebbero aver ricevuto messaggi come “Salve, abbiamo ricevuto il tuo curriculum, aggiungici su WhatsApp per parlare di lavoro”. Questo è l’aggancio iniziale. Lo scopo è spostare la conversazione su WhatsApp dove vengono proposti “lavoretti facili” da fare da casa. L’idea della truffa definita anche “task scam” è seducente: si viene invitati su una piattaforma dove si devono semplicemente mettere “like” o rilasciare finte recensioni positive su vari prodotti cliccando un tasto, per invogliare altri acquirenti. Sembra il lavoro più semplice del mondo ma la fregatura arriva presto: inizialmente, si guadagna qualcosa caricando piccole somme (es. caricare 10 euro per guadagnarne 30 tramite recensioni). Dopo un po’, i prodotti “normali” finiscono, e per continuare a “guadagnare” è necessario acquistare “pacchetti speciali” caricando somme ben maggiori (es. 320 euro, per poi chiederne altri 1700 per sbloccarne 10.000 e così via).

Le Iene e la truffa del task scam con like su post o prodotti

Spesso, il meccanismo di pagamento o “guadagno” nella truffa del finto like o “task scam” è legato a un’app di criptovalute, che in realtà è controllata dai truffatori, o si usano criptovalute finte che non valgono nulla, come ad esempio USDT su rete Ethereum ma con smart contract creati ad hoc dai truffatori e diversi dall’originale smart contract USDT.

A volte i truffatori inviano un piccolo bonifico iniziale (es. €160 dopo un carico di €70) per “provare” che il sistema funziona e ingolosire la vittima. La comunicazione avviene quasi sempre solo per messaggio Whatsapp, spesso da numeri stranieri o falsi italiani, e se si inizia a sospettare, la chat viene bloccata e i truffatori spariscono con i soldi. È una trappola che fa leva sulla voglia di guadagno facile, anche quando si percepisce che “c’è qualcosa che non torna”.

Come difendersi: State attenti a proposte di guadagno “troppo bello per essere vere” (“too good to be true“, in inglese) come fare centinaia di euro al giorno con semplici click, like o aprendo pacchi virtuali. Diffidate di contatti da numeri esteri (americani, dell’Est Europa, inglesi). Se un sito web è coinvolto, provate a verificarne l’anzianità; ci sono strumenti online che mostrano l’anno di registrazione del sito. L’utilizzo di criptovalute come unico metodo è un elemento tipicamente indicativo di una truffa.

La Crudele Truffa dell’Animale Smarrito

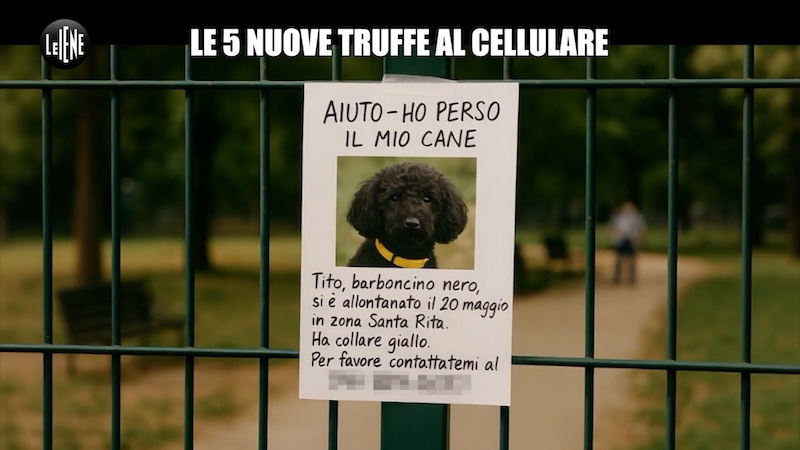
Questa truffa sfrutta il dolore e l’amore per un animale perduto. I malintenzionati cercano annunci online di cani o gatti smarriti che contengono dettagli personali come la zona di residenza e la descrizione dell’animale, incluso il nome. Contattano il proprietario, spesso con una telefonata inaspettata. Con tono arrogante, affermano di avere l’animale e chiedono una grossa somma di denaro per la sua restituzione (es. €4000). A volte, cercano di dare credibilità alla richiesta legandola a presunte nuove multe o leggi severe sull’abbandono di animali. Nel servizio, abbiamo visto un caso in cui la truffa è fallita perché il cane era nel frattempo tornato a casa, permettendo alla proprietaria di smascherarli immediatamente. Nonostante il sospetto, l’amore per l’animale può spingere la vittima a considerare il pagamento.

Servizio de Le Iene sul cane smarrito e ritrovato

Come difendersi: non è facile, la truffa spesso fallisce perché l’animale è già tornato casa, in generale è necessario essere scettici verso richieste di denaro per la restituzione di oggetti (o animali) smarriti.

La Truffa del Messaggio di Emergenza IT-Alert (Malware)

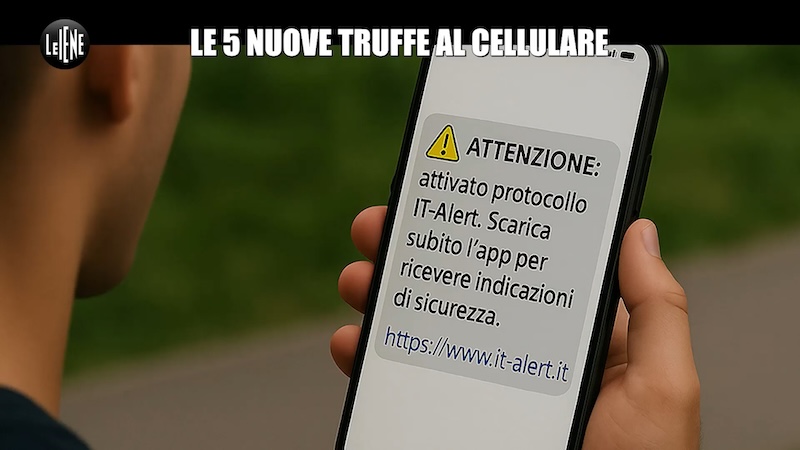
Questa è una truffa particolarmente subdola che approfitta delle paure legate ai disastri naturali che colpiscono l’Italia (alluvioni, terremoti, eruzioni). I criminali inviano un SMS che sembra un messaggio di emergenza ufficiale IT Alert. Il messaggio contiene un link; cliccandolo, si finisce su un sito che invita a scaricare un’applicazione. Quest’app, però, è un malware. Una volta installata, l’app prende il controllo del telefono, iniziando a spiare le attività dell’utente, rubare password, attivare telecamere e microfono. Il pericolo maggiore è l’accesso alle app bancarie: il malware può usare l’impronta digitale o il riconoscimento facciale per autenticare bonifici o ricariche, svuotando di fatto il conto corrente.

Le Iene e il servizio sulla truffa IT Alert

Come difendersi: essere estremamente cauti con SMS “di emergenza” che richiedono di cliccare link o scaricare app, non scaricare App dall’esterno degli store ufficiali.

La Truffa del Voto e del Dirottamento WhatsApp

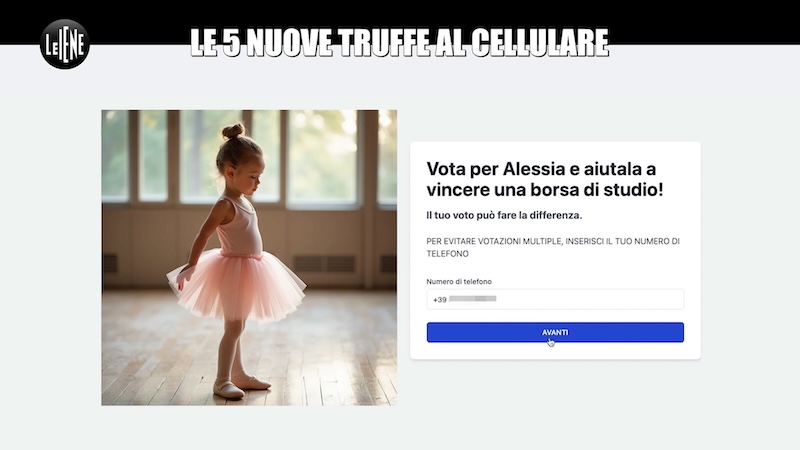
Questa truffa inizia in modo apparentemente innocuo, spesso con un messaggio che sembra provenire da un amico, che chiede un piccolo favore. Ad esempio, “Ciao, puoi votare per mia figlia o mia nipote per una borsa di studio?” con sotto un link. Cliccando il link, si accede a un sito (di solito un finto concorso) dove, per votare una candidata, viene richiesta l’autenticazione tramite numero di telefono. Dopo aver inserito il numero, compare un messaggio che chiede un'”autorizzazione rapida e semplice via WhatsApp” e viene fornito un codice.

Servizio TV de Le Iene sulla votazione del concorso per la nipote e furto Whatsapp

Questo passaggio è la chiave della truffa: i truffatori ingannano la vittima facendole completare il processo per collegare l’account WhatsApp a un altro dispositivo (il loro computer), esattamente come si farebbe per usare WhatsApp Web, ma facendo inserire il codice di autenticazione ricevuto nell’app sul proprio telefono. In pochi secondi, la chat della vittima appare sul computer del truffatore. A quel punto, il truffatore prende il controllo dell’account WhatsApp: ruba i contatti, legge le chat, taglia fuori la vittima dal proprio account e inizia a usarlo per fare altre truffe a nome suo, trasformando di fatto la vittima in un involontario “collaboratore”.

Come difendersi: porre attenzione alla eventuale richiesta di autenticazione via WhatsApp con un codice che non ci si aspetta, specialmente se arriva dopo aver cliccato un link per un motivo banale come un voto.

La Truffa della Vendita Online (Finto Pagamento)

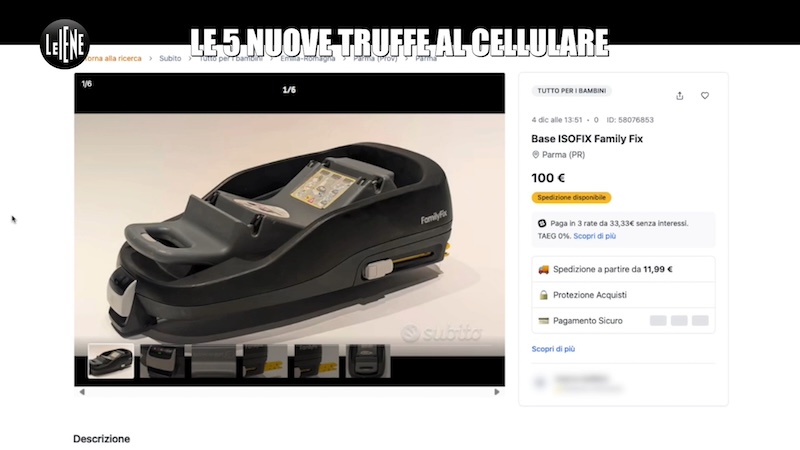
Questa truffa colpisce chi vende oggetti su piattaforme online (come Subito). Si riceve una proposta d’acquisto genuina. Cliccando “accetta” e vedendo il banner di conferma dell’affare (fino a qui, comunicazioni reali della piattaforma), poco dopo arriva un messaggio (spesso via SMS o su una chat esterna, anche se sembra provenire dalla piattaforma) che dice che il pagamento è “bloccato per motivi di sicurezza” e invita a cliccare un link per “sbloccarlo”. Il link porta a una pagina web identica a quella dell’offerta sulla piattaforma originale, completamente “brandizzata”, ma è una pagina falsa. Questa pagina fasulla chiede di inserire i dati della propria carta di credito per “sbloccare” la transazione. Questa richiesta dovrebbe immediatamente far scattare un allarme. La truffa è rapida; la pagina clonata può apparire anche solo 10 minuti dopo aver messo l’oggetto in vendita.

Il servizio de Le Iene sull'annuncio su siti di vendita come Subito.it

Come difendersi: Il punto cruciale è la richiesta dei dati della carta di credito. Ricordate: per ricevere un pagamento, non si devono MAI fornire i dati completi della propria carta di credito (numero, scadenza, CVV). Inoltre, le comunicazioni ufficiali delle piattaforme di vendita online relative ai pagamenti, specialmente quelle con link per “sbloccare” fondi, arrivano tipicamente via email, non tramite messaggi o SMS che chiedono di cliccare su link sospetti. Se vi chiedono i dati della carta per ricevere soldi, è una truffa.

Spero che questa disamina dettagliata di queste cinque truffe, basata sul lavoro di consulente tecnico fatto per Le Iene, possa essere utile. La consapevolezza è la prima e più importante difesa. Siate sempre scettici di fronte a richieste inaspettate, offerte troppo allettanti o richieste di dati sensibili: la vigilanza è la migliore protezione nel mondo digitale di oggi.

Convegno su Informatica Forense organizzato da ONIF a Roma

Convegno ONIF sull’Informatica Forense

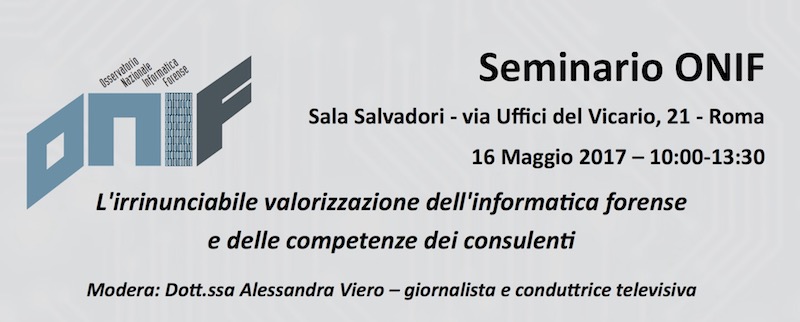
Giovedì 16 maggio 2017, presso la Camera dei Deputati, Sala Salvadori, via Uffici del Vicario, 21 a Roma si terrà la conferenza organizzata dall’Osservatorio Nazionale per l’Informatica Forense intitolato “L’irrinunciabile valorizzazione dell’informatica forense e delle competenze dei consulenti“.

Convegno su Informatica Forense organizzato da ONIF a Roma

L’evento, gratuito e aperto a tutti, sarà focalizzato sull’informatica forense e sulla figura professionale del Consulente Informatico Forense, con interventi di valore che affronteranno la questione della valorizzazione della professione del Perito Informatico da diversi punti di vista.

Iscrizioni

La prenotazione è obbligatoria e, per i non iscritti all’Ordine, può essere fatta tramite la piattaforma EventBrite. L’aula presso la Camera dei Deputati dispone di un’ottantina di posti, quindi consigliamo a coloro i quali dovessero essere interessati all’evento sull’Informatica Forense di registrarsi il prima possibile.

Rilascio crediti CFP e Attestato di Partecipazione

L’attestato di partecipazione al seminario per gli iscritti all’Ordine degli Ingegneri, previo controllo delle firme di ingresso e di uscita all’evento, dovrà essere custodito dal discente ai sensi dell’art. 10 del Regolamento per l’Aggiornamento delle Competenze Professionali, sarà disponibile per il ritiro in originale presso l’Ordine nei giorni successivi allo svolgimento. La partecipazione al seminario rilascia n. 3 CFP, ai fini dell’aggiornamento delle competenze professionali ex DPR 137/2012 e successivo regolamento approvato dal Ministero della Giustizia . I 3 CFP saranno riconosciuti unicamente con la partecipazione all’intera durata dell’evento.

L’Osservatorio Nazionale d’Informatica Forense

L’Osservatorio Nazionale Informatica Forense (ONIF) nasce nel 2015 da un gruppo di professionisti che si occupano di informatica forense come attività prevalente al fine di promuovere a livello nazionale il riconoscimento della disciplina e della figura dell’informatico forense.

A fronte di un paese che sempre più spesso è bersaglio di situazioni critiche in ambito cybersecurity e di un numero di processi che vede sempre più presenti prove in formato digitale, si assiste spesso al ricorso a professionisti la cui qualificazione non è riconosciuta secondo modelli condivisi, e retribuiti con regole e importi di quasi 40 anni fa. In assenza di interventi legislativi o di altra natura, capita anche di osservare come –per le ragioni precedenti- le risorse migliori rinuncino a prestare servizio nei confronti di Pubblici Ministeri e Giudici, con un potenziale danno al sistema Giustizia.

Programma della Conferenza ONIF

Locandina della conferenza ONIF sull'Informatica ForenseIl programma della conferenza sull’informatica Forense, organizzato dall’associazione senza fini di lucro ONIF, è il seguente, disponibile anche nella locandina dell’evento scaricabile in formato PDF cliccando sull’immagine qui a fianco.

Ore 10:00: Introduzione ai lavori e saluti iniziali. Dott. Ing. Carla Cappiello Presidente Ordine degli Ingegneri della Provincia di Roma Dott.ssa Immacolata Giuliani Moderatore: Dott.ssa Alessandra Viero Giornalista e conduttrice TV

Ore 10:15: Presentazione associazione ONIF e della survey 2015 sulla professione di informatico forense – Ing. Paolo Reale, Presidente ONIF, Presidente commissione informatica dell’Ordine Ingegneri di Roma

L’intervento dell’Ing. Paolo Reale intende presentare l’associazione e una survey sullo stato dell’arte e sulla percezione della figura del consulente informatico forense.

Ore 10:40: Informatica forense come scienza forense  – Dott. Nanni Bassetti Fondatore progetto CAINE Consulente di informatica forense

Ore 11:05: L’informatica forense nel sistema giudiziario: necessità di un cambio di prospettiva – Dott. Alessandro Borra, Socio fondatore ONIF

Gli interventi del D0tt. Nanni Bassetti e del Dott. Alessandro Borra intendono illustrare le caratteristiche della scienza forense e sottolineare le criticità attualmente esistenti nei rapporti tra Giustizia e consulente tecnico forense e perito informatico nel settore penale, nel quale si assiste al coinvolgimento di ausiliari non qualificati – con tutte le conseguenze che ne derivano – e a modalità di remunerazione degli incarichi inaccettabili e anacronistici alla luce di tutte le considerazioni esposte anche negli interventi precedenti.

Ore 11:30 – 17:20: Il modello olandese: NRGD (Netherlands Register of Court Experts) – Dott. Mattia Epifani Ricercatore presso ITTIG (CNR), Consulente di Informatica Forense

L’intervento del Dott. Mattia Epifani intende presentare il modello olandese del NRGD (Netherlands Register of Court Experts), ovvero un registro nazionale degli esperti in diverse discipline forensi (DNA, psicologia e psichiatria forense, calligrafia, balistica, droghe e tossicologia, digital forensics, ecc.) regolamentato dal “Dutch Experts in Criminal Cases Act” emanato nel 2009 e in vigore dal 1 gennaio 2010. L’intervento ha l’obiettivo di presentare il modello con un particolare focus sulla digital forensics, di recente aggiunta alle materie coperte dal registro.

Ore 11:55: Il riconoscimento delle competenze del tecnico forense nel processo penale –  Gen. Umberto Rapetto, già Comandante del Gruppo Anticrimine Tecnologico della Guardia di Finanza, giornalista e scrittore

Ore 12:20: I progetti di legge in discussione e il ruolo della Commissione Giustizia On. Avv. Giuseppe Beretta Membro della Commissione Giustizia della Camera e già sottosegretario di Stato alla Giustizia

Ore 12:50 Dibattito e Tavola rotonda

Ore 13:30 Termine lavori


Il Consulente Tecnico Informatico nel Processo

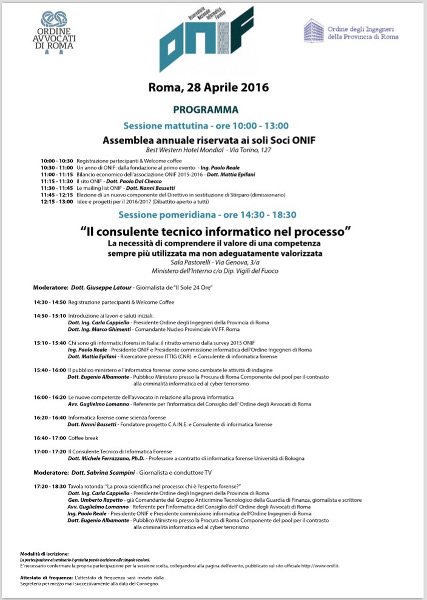
Il Consulente Tecnico Informatico nel ProcessoGiovedì 28 aprile si terrà a Roma il primo evento annuale organizzato dall’Osservatorio Nazionale d’Informatica Forense ONIF – di cui faccio parte come membro del direttivo – intitolato “Il Consulente Tecnico Informatico nel Processo” e organizzato con la collaborazione dell’Ordine degli Ingegneri e dell’Ordine Avvocati di Roma.

La sessione mattutina ospiterà, dalle ore 10:00 alle 13:00, l’Assemblea Annuale riservata ai soli soci ONIF, presso il Best Western Hotel Mondial, in Via Torino 127, Roma. Durante la sessione mattutina verranno presentate le iniziative svolte dall’associazione ONIF nel suo primo anno di attività, secondo il seguente programma:

  • Registrazione partecipanti & Welcome coffee
  • Un anno di ONIF: dalla fondazione al primo evento  (Ing. Paolo Reale)
  • Bilancio economico dell’associazione ONIF 2015-2016 (Dott. Mattia Epifani)
  • II sito ONIF (Dott. Paolo Dal Checco)
  • Le mailing list ONIF (Dott. Nanni Bassetti)
  • Elezione di un nuovo componente del Direttivo in sostituzione di Pasquale Stirparo (dimissionario)
  • Idee e progetti per il 2016/2017 (Dibattito aperto a tutti)

La sessione pomeridiana, che si terrà dalle ore 14:30 alle ore 18:30, con il titolo “Il Consulente Tecnico Informatico nel Processo”, vedrà interventi che faranno emergere la necessità di comprendere il valore di una competenza sempre più utilizzata ma non adeguatamente valorizzata, quella del Consulente Informatico Forense. La sessione pomeridiana si terrà in Sala Pastorelli, in Via Genova, 3/a, Ministero dell’Interno c/o Dip. Vigili dei Fuoco.

Il moderatore della sessione pomeridiana dell’evento ONIF sarà il Dott. Giuseppe Latour, Giornalista de “Il Sole 24 Ore”, che introdurrà una sessione che seguirà il seguente programma:

  • Introduzione ai lavori e saluti iniziali (Dott. Ing. Carla Cappiello – Presidente Ordine degli Ingegneri della Provincia di Roma e Dott. Ing. Marco Ghimenti – Comandante Nucleo Provinciale VV.FF. Roma)
  • Chi sono gli informatici forensi in Italia: il ritratto emerso dalla survey 2015 ONIF (Ing. Paolo Reale – Presidente ONIF e Presidente commissione informatica dell’Ordine Ingegneri di Roma, Dott. Mattia Epifani – Ricercatore presso ITTIG (CNR) e Consulente di Informatica Forense)
  • II Pubblico Ministero e l’Informatica Forense: come sono cambiate le attività di indagine (Dott. Eugenio Albamonte – Pubblico Ministero presso la Procura di Roma Componente del pool per il contrasto alla criminalità informatica ed al cyber terrorismo)
  • Le nuove competenze dell’avvocato in relazione alla prova informatica (Avv. Guglielmo Lomanno – Referente per l’informatica del Consiglio dell’ Ordine degli Avvocati di Roma)
  • Informatica forense come scienza forense (Dott. Nanni Bassetti – Fondatore progetto C.A.IN.E. e Consulente di informatica forense)
  • II Consulente Tecnico di Informatica Forense (Dott. Michele Ferrazzano, Ph.D. – Professore a Contratto di Informatica Forense Università di Bologna)

Seguirà una una tavola rotonda moderata dal Dott. Sabrina Scampini – Giornalista e conduttore TV che vedrà il Dott. Ing. Carla Cappiello, il Gen. Umberto Rapetto, l’Avv. Guglielmo Lomanno, l’Ing Paolo Reale e il Dott. Eugenio Albamonte discutere dell’argomento “La prova scientifica nel processo: chi è l’esperto forense?“.

Disponibile per il download la locandina PDF dell’evento ONIF “Il Consulente Tecnico Informatico nel Processo“.