Archivi tag: whatsapp

Corso di Perfezionamento in Criminalità Informatica e Investigazioni Digitali 2020

Nuova edizione per l’A.A. 2020/2021 del tradizionale Corso di Perfezionamento in Criminalità Informatica e Investigazioni Digitali presso l’Università degli Studi di Milano, Facoltà di Giurisprudenza Dipartimento di Scienze Giuridiche “Cesare Beccaria” con una novità: quest’anno sarà interamente online.

Da ottobre 2020, tramite un sito basato su piattaforma Moodle, si potranno seguire le lezioni in maniera asincrona, nell’orario preferito dal discente, senza doversi recare in aula, con un notevole risparmio di tempo, costi e meno problemi legati al distanziamento sociale dovuto all’emergenza Covid-19 ancora in corso.
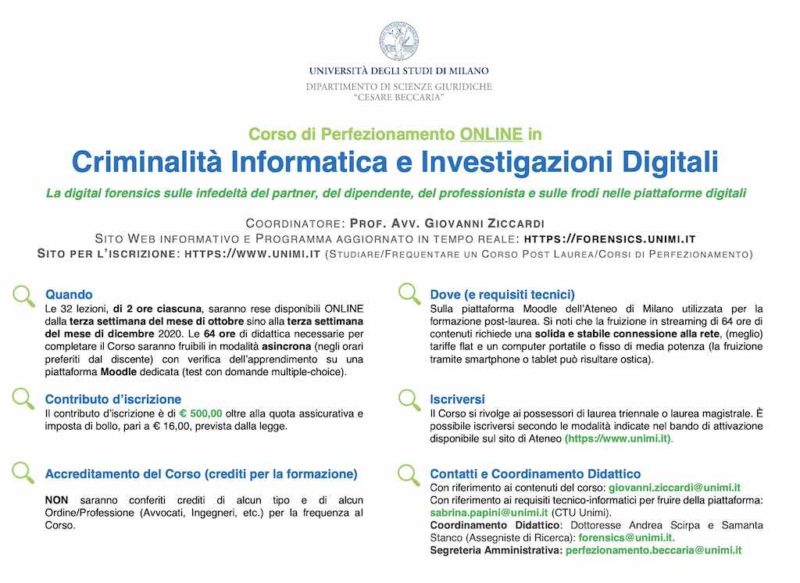
Corso di Perfezionamento in Criminalità Informatica e Investigazioni Digitali

Argomenti e presentazione del Corso di Perfezionamento dell’Università di Milano

L’argomento di questo corso sarà la digital forensics, con approfondimenti sulle infedeltà del partner, del dipendente, del professionista e sulle frodi nelle piattaforme digitali.

Anche questo Corso di Perfezionamento in “Criminalità Informatica e Investigazioni Digitali” dell’Università degli Studi di Milano sarà coordinato dal Prof. Giovanni Ziccardi e avrà come obiettivo quello di formare esperti in grado di comprendere a livello teorico le principali problematiche criminali legate al mondo digitale ma anche d’intervenire su dispositivi e sui dati quali fonti di prova digitali, con particolare attenzione alle evidenze ricavabili da chat come Whatsapp, Telegram, dai social network come Facebook, Linkedin, Twitter e reti il tutto con un corretto approccio investigativo e con modalità impeccabili da un punto di vista tecnico d’informatica forense.

Particolare attenzione sarà dedicata, quest’anno, alla formazione dei discenti sulla raccolta, acquisizione e copia forense di prove digitali circa le infedeltà del partner, del dipendente e del professionista. Sarà prevista, altresì, l’analisi dettagliata di truffe sentimentali online, revenge porn ed estorsioni sessuali, nonché di truffe su aste online, phishing e attacchi informatici di altro genere.

I docenti del Corso si dedicheranno allo studio delle modalità di investigazione su account segreti, profili falsi e siti fake, con particolare riferimento ai dispositivi informatici e/o telematici più utilizzati.

Sarà prestata particolare attenzione alla protezione dei segreti industriali e dei dati aziendali riservati, soffermandosi poi sugli aspetti relativi alla tutela della reputazione online dell’azienda e del professionista, oltre ai doveri di fedeltà del dipendente e ai reati contro la Pubblica Amministrazione.

L’ultima parte del Corso sarà destinata allo studio delle fonti di prova digitali e alle modalità di indagine sulle diverse piattaforme, sia dal punto di vista tecnico sia teorico, poiché ormai buona parte delle prove in Giudizio sono tratte evidenze digitali, siano esse dati provenienti da hard disk, email, chat, pagine web, social network.

Verranno infine trattati i principali rischi e responsabilità penali dei professionisti e consulenti informatici forensi che si trovino ad operare in contesti investigativi, analizzando inoltre l’aspetto della presenza dei minori sulle piattaforme e le connesse responsabilità genitoriali.

In dettaglio, nella prima parte del corso si parlerà di prove digitali di infedeltà su WhatsApp e sui social, informazioni personali su fonti aperte (OSINT) e nei big data, investigazioni su account segreti, profili falsi e siti fake, Spionaggio, controllo degli adulti e dei bambini e captatori, truffe sentimentali, revenge porn ed estorsioni sessuali, pedinamenti elettronici, celle telefoniche e geo-localizzazione, analisi forense di smartphone e computer personali, come mantenere i dati segreti cifrando le informazioni e attaccandole, investigazioni digitali su iPhone e su iOS, investigazioni digitali su dispositivi Android, comportamenti insicuri e cybersecurity.

Nella seconda parte del corso, si parlerà di segreti industriali e protezione di dati aziendali riservati, reati informatici, Pubblica Amministrazione, Anticorruzione, intelligenza artificiale e algoritmi predittivi in ambito penalefiltri e l’utilizzo di strumenti quali VPN e Tor, reputazione aziendale e personale con strategie di creazione e di tutela, la natura del phishing, del ransomware e di altri attacchi, truffe sulle aste online e sui siti di vendita di prodotti, indagini difensive telematiche e OSINT, reati informatici e i reati contro la Pubblica Amministrazione, dovere di fedeltà del dipendente: casistica e tutele, anche nel lavoro agile.

Nella terza parte del corso, gli argomenti saranno i seguenti: acquisizione di fonti di prova digitali sulle piattaforme, indagini sulle piattaforme e sulle transazioni di criptovalute, whistleblowing e i suoi aspetti informatici e di sicurezza, diritto d’autore e la sua violazione sulle piattaforme, data breach: gestione emergenza e aspetti giuridici, diffusione di contenuti di revenge porn mediante falsi profili, minori sulle piattaforme e responsabilità genitoriali, intercettazioni telematiche e aspetti processualpenalistici, responsabilità penale dei professionisti e consulenti, Admin, DPO e CISO, criminalità finanziaria e riciclaggio.

Informazioni sul corso di perfezionamento in Criminalità Informatica e Investigazioni Digitali

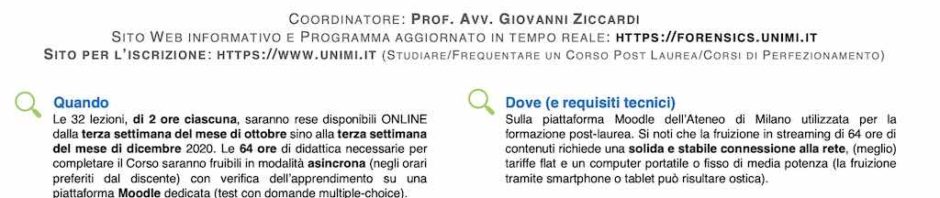
Le 32 lezioni, di 2 ore ciascuna, saranno rese disponibili online dalla terza settimana del mese di ottobre sino alla terza settimana del mese di dicembre 2020 (19 ottobre – 18 dicembre). Le 64 ore di didattica che sono necessarie per completare il Corso saranno fruibili in modalità asincrona (negli orari preferiti dal discente) con modalità di verifica dell’apprendimento su una piattaforma Moodle dedicata.

Il corso si terrà sulla piattaforma Moodle dell’Ateneo di Milano utilizzata per la formazione post-laurea. Si noti che la fruizione in streaming di 64 ore di contenuti richiede una solida e stabile connessione alla rete, tariffe flat e un computer portatile o fisso di media potenza (la fruizione tramite smartphone o tablet può risultare ostica).

Il contributo d’iscrizione è di € 500,00 oltre alla quota assicurativa e imposta di bollo, pari a € 16,00, prevista dalla legge (Totale: 516,00 Euro).

Il Corso si rivolge ai possessori di laurea triennale o laurea magistrale. É possibile iscriversi secondo le modalità indicate nel bando di attivazione disponibile sul sito di Ateneo. Il sito dell’Università di Milano, nell’area dedicata al post-laurea, è al seguente indirizzo: https://www.unimi.it/it/corsi/corsi-post-laurea/master-e-perfezionamento/catalogo-corsi-di-perfezionamento.

Programma del Corso di Perfezionamento

Il programma del Corso di Perfezionamento in Criminalità Informatica e Investigazioni Digitali, edizione 2020/2021, che si terrà interamente online, è il seguente:

Ottobre 2020 – Infedeltà del PartnerNovembre 2020 – Lavoro e ProfessionistaDicembre 2020 – Frodi e Piattaforme
Lezione #1 (2h): Prove digitali di infedeltà su WhatsApp e sui social, Paolo Dal CheccoLezione #12 (2h): Segreti industriali e protezione di dati aziendali riservati, Donato CaccavellaLezione #22 (2h): L’acquisizione di fonti di prova digitali sulle piattaforme, Francesco Cajani
Lezione #2 (2h): Informazioni personali su fonti aperte (OSINT) e nei big data, Pierluigi PerriLezione #13 (2h): Reati informatici, Pubblica Amministrazione, Anticorruzione, Chiara UbialiLezione #23 (2h): Le indagini sulle piattaforme e sulle transazioni di cryptovalute, Davide Gabrini
Lezione #3 (2h): Investigazioni su account segreti, profili falsi e siti fake, Silverio GrecoLezione #14 (2h): Intelligenza artificiale e algoritmi predittivi in ambito penale, Fabio BasileLezione #24 (2h): Il whistleblowing e i suoi aspetti informatici e di sicurezza, Angela Della Bella
Lezione #4 (2h): Spionaggio, controllo degli adulti e dei bambini e captatori, Federica BertoniLezione #15 (2h): I filtri e l’utilizzo di strumenti quali VPN e Tor, Claudio A. Ardagna e Nicola BenaLezione #25 (2h): Il diritto d’autore e la sua violazione sulle piattaforme, Francesco Paolo Micozzi
Lezione #5 (2h): Truffe sentimentali, revenge porn ed estorsioni sessuali, Alessia SorgatoLezione #16 (2h): Reputazione aziendale e personale: strategie di creazione e di tutela, Matteo Flora Lezione #26 (2h): I data breach: gestione emergenza e aspetti giuridici, Giuseppe Vaciago
Lezione #6 (2h): Pedinamenti elettronici, celle telefoniche e geo-localizzazione, Litiano PiccinLezione #17 (2h): La natura del phishing, del ransomware e di altri attacchi, Andrea LanziLezione #27 (2h): La diffusione di contenuti di revenge porn mediante falsi profili, Giulia Escurolle
Lezione #7 (2h): Analisi forense di smartphone e computer personali, Ferdinando DitarantoLezione #18 (2h): Le truffe sulle aste online e sui siti di vendita di prodotti, Davide D’AgostinoLezione #28 (2h): Minori sulle piattaforme e responsabilità genitoriali, Silvia Scalzaretto
Lezione #8 (2h): Mantenere i dati segreti: cifrare le informazioni (e attaccarle), Mattia MongaLezione #9 (2h): Investigazioni digitali su iPhone e su iOS, Mattia EpifaniLezione #10 (2h): Investigazioni digitali su dispositivi Android, Andrea GhirardiniLezione #11 (2h): Comportamenti insicuri e cybersecurity, Danilo BruschiLezione #19 (2h): Indagini difensive telematiche e OSINT, Giovanni Battista GallusLezione #20 (2h): I reati informatici e i reati contro la Pubblica Amministrazione, Barbara IndovinaLezione #21 (2h): Il dovere di fedeltà del dipendente: casistica e tutele, anche nel lavoro agile, Giuseppe MatarazzoLezione #29 (2h): Intercettazioni telematiche e aspetti processual-penalistici, Novella GalantiniLezione #30 (2h): Responsabilità penale dei professionisti e consulenti, Marco ScolettaLezione #31 (2h): Admin, DPO e CISO, Valerio VertuaLezione #32 (2h): Criminalità finanziaria e riciclaggio, Manfredi Bontempelli

Docenti del Corso di Perfezionamento

I docenti che parteciperanno con le loro lezioni al Corso di Perfezionamento in Criminalità Informatica e Investigazioni Digitali presso l’Università degli Studi di Milano, Facoltà di Giurisprudenza Dipartimento di Scienze Giuridiche “Cesare Beccaria” sono i seguenti:

Giovanni Ziccardi, Pierluigi Perri, Danilo Bruschi, Claudio A. Ardagna, Mattia Monga, Andrea Lanzi, Fabio Basile, Novella Galantini, Manfredi Bontempelli, Angela Della Bella, Marco Scoletta, Silverio Greco, Paolo Dal Checco, Donato Caccavella, Giovanni Battista Gallus, Giuseppe Vaciago, Mattia Epifani, Davide D’Agostino, Matteo Flora, Ferdinando Ditaranto, Litiano Piccin, Davide Gabrini, Andrea Ghirardini, Francesco Cajani, Barbara Indovina, Francesco Paolo Micozzi, Giulia Escurolle, Valerio Vertua, Federica Bertoni, Silvia Scalzaretto, Alessia Sorgato, Giuseppe Matarazzo, Nicola Bena.

Locandina del Corso su Investigazioni Digitali

La locandina in formato PDF del corso Corso di Perfezionamento in Criminalità Informatica e Investigazioni Digitali, organizzato dall’Università degli Studi di Milano, edizione 2020/2021 è disponibile al seguente link.
Webinar IISFA sull’acquisizione delle fonti di prova online

Oggi ho tenuto un breve seminario online per l’Associazione IISFA – di cui sono socio e in passato sono stato membro del Direttivo – sulle modalità e strumenti di acquisizione forense di fonti di prova online. Il webinar ha riguardato principalmente le modalità di cristallizzazione e copia conforme a fini probatori di siti e pagine web utilizzate in ambito d’informatica forense per certificare la presenza online di pagine o siti web da utilizzare come prova in Tribunale a fini giudiziari.

La clonazione di siti web o di pagine prese da Internet a uso legale, ma anche di profili Facebook, Linkedin, Twitter, Instagram oltre che di chat, gruppi, canali o bot di applicazioni di messaggistica come Telegram, Whatsapp o Signal è ormai diventata un presupposto fondamentale per poter tutelare i propri diritti in sede penale o civile, ma anche stragiudiziale. Le prove ricavate da screenshot, stampe o salvataggi di pagine o siti possono essere facilmente contestate tramite i princìpi d’informatica forense, mentre se sono ricavate tramite apposite modalità, tecnologie e strumenti oltre a essere accompagnate da perizia informatica possono rappresentare un solido elemento su cui costruire una querela, una difesa, una causa civile o supportare accuse che poi possono sfociare in procedimenti penali. Il tutto partendo da una corretta e completa acquisizione forense di prove online.

Seminario IISFA su acquisizione forense di siti web e prove online

Durante il seminario IISFA sulla raccolta di prove online a uso legale tramite tecniche d’informatica forense ho presentato le basi sulle quali si costruisce un’acquisizione forense di un sito web e la cristallizzazione probatoria di una pagina web, descrivendo i princìpi che permettono alla copia di essere il più conforme possibile all’originale, conservarne nel tempo in modo statico il contenuto e garantirne l’esistenza in un dato periodo temporale. La copia forense di una pagina web o di un sito web, ma anche la clonazione di un profilo o pagina Facebook a fini probatori deve essere resistente a contestazioni, disconoscimento o accuse di plagio, falso, manipolazione o carenza di scientificità che con una strumentazione e metodologia adeguata possono essere fugate dimostrando invece l’attendibilità e scientificità delle operazioni svolte e quindi l’effettiva esistenza del contenuto di cui si certifica in sostanza la presenza online.

Il webinar IISFA sull’acquisizione forense e il salvataggio come prova digitale informatica dei siti web, dei profili, pagine o post Facebook è visionabile sul canale Youtube dell’associazione IISFA. Gli strumenti e i servizi citati all’interno della presentazione sono in parte gratuiti e in parte commerciali: chi fosse interessato a sperimentarli può scaricare e utilizzare liberamente quelli gratuiti mentre spesso per i tool commerciali e talvolta anche per i servizi online sono disponibili versioni di prova con le quali fare pratica e valutarne il funzionamento. Altra fonte utile per eseguire raffronti sono i documenti che i produttori pubblicano sui loro siti, sui social network, accompagnati spesso da video di presentazione, esempi di acquisizione forense e manualistica in pdf o html.

Le slide del webinar IISFA sull’acquisizione delle prove online sono scaricabili dal link pubblicato sotto l’immagine al centro della pagina.

MSAB Mobile Forensics Summit a Roma

Il 23 ottobre 2019, dalle ore 9.00 alle 18.00, presso l’Empire Hotel Palace in Via Aureliana, 39 a Roma si terrà il primo “MSAB Mobile Forensics Summit”, dove parteciperò in veste di relatore insieme a Davide “Rebus” Gabrini, Mattia Epifani, Pier Luca Toselli, Raoul Chiesa e Selene Giupponi.

MSAB Mobile Forensics Summit a Roma

Gli argomenti trattati nel corso della conferenza MSAB verteranno su digital e mobile forensics, cyber threat intelligence, sistemi biometrici, acquisizione forense di chat Whatsapp e Telegram, analisi forense di dispositivi iOS tramite sistemi di bug reporting oltre che d’indagini digitali e indagini tradizionali.

Il programma della conferenza MSAB sulla mobile forensics, che si terrà a Roma presso l’Empire Hotel Palace di Via Aureliana 39, è il seguente:

  • 08.15 – Registrazione
  • 09.00 – Opening (Sacha Bianchi)
  • 09.20 – Circonvenzione dei sistemi biometrici (Davide “Rebus” Gabrini)
  • 10.00 – First responder mobile forensics workflow (Sacha Bianchi)
  • 11.00 – Break
  • 11.30 – Utilizzo di Apple Bug Reporting per l’analisi forense di dispositivi iOS (Mattia Epifani)
  • 12.10 – Vehicle Forensics, tra tecnologia e diritto: dai veicoli connessi a quelli a guida autonoma (Gianfranco Gargiulo)
  • 13.00 – Pranzo
  • 14.00 – Acquisizione forense di chat Whatsapp e Telegram: stato dell’arte e soluzioni alternative (Paolo Dal Checco)
  • 14.40 – Estrazione e analisi, punti di forza del 2019 e visione del 2020 (Sacha Bianchi)
  • 15.40 – Break
  • 16.10 – Indagine digital forensics ed indagine tradizionale: sinergie, criticità e futuro. (Pier Luca Toselli)
  • 16.50 – Quando la Digital Forensics e la Cyber Threat Intelligence si incontrano (Raoul Chiesa & Selene Giupponi)
  • 17.30 – Closing (Sacha Bianchi)

L’ingresso al seminario sulla mobile forensics è gratuito, previa registrazione sul sito MSAB. Le registrazioni sono al momento chiuse ma per qualsiasi registrazione dell’ultimo minuto è possibile contattare direttamente Sacha Bianchi all’indirizzo [email protected].

Gli interventi dei relatori al seminario MSAB di Roma saranno così dettagliati:

DAVIDE “REBUS” GABRINI – Circonvenzione dei sistemi biometrici

Il riconoscimento biometrico è sempre più diffuso come metodo di sblocco dei dispositivi mobili: la praticità d’uso e l’ampia diffusione dei sensori anche in dispositivi economici invoglia gli utenti a usufruire della funzione. Nel tempo sono stati documentati diversi attacchi più o meno praticabili verso questi metodi di riconoscimento, che potrebbero aiutare gli investigatori ad accedere a dispositivi altrimenti impenetrabili.
La relazione descriverà il funzionamento dei diversi sensori biometrici, i principi su cui si basano gli attacchi, le possibilità reali della loro attuazione e gli interrogativi giuridici da risolvere.

MATTIA EPIFANI – Utilizzo di Apple Bug Reporting per l’analisi forense di dispositivi iOS

Apple mette a disposizione degli sviluppatori di applicazioni un sistema di reporting (Apple Bug Reporting) per l’individuazione di problemi legati all’utilizzo di servizi e API disponibili.
Per utilizzare Apple Bug Reporting lo sviluppatore deve raccogliere e trasmettere ad Apple dei file di diagnostica: tali file possono essere estratti da dispositivi con sistemi operativi iOS e contengono molte informazioni utili da un punto di vista dell’analisi forense.
Obiettivo della presentazione è quindi mostrare le metodologie per la generazione e l’acquisizione dei log di diagnostica e illustrare tecniche e strumenti per l’analisi.

PAOLO DAL CHECCO – Acquisizione forense di chat Whatsapp e Telegram: stato dell’arte e soluzioni alternative

Whatsapp e Telegram sono tra i canali di comunicazione più utilizzati sugli smartphone, almeno nel mondo occidentale, anche ovviamente per o durante la commissione di reati e illeciti. Spesso infatti l’acquisizione in ambito di perizia forense dei dispositivi mobili è finalizzata proprio ad acquisire tali artefatti, siano essi chat di testo o messaggi vocali tra due o più soggetti, gruppi o canali. Il problema è che, altrettanto spesso, i database cifrati e difficilmente accessibili rendono difficile estrarre i contenuti. Vedremo durante l’intervento alcuni dei principali ostacoli e possibili soluzioni e metodologie basate su tecniche e strumenti d’informatica forense per estrarre, in base al contesto e al dispositivo, quanto più possibile da queste due applicazioni e con il maggior valore probatorio.

PIER LUCA TOSELLI – Indagine digital forensics ed indagine tradizionale: sinergie, criticità e futuro.

La “sinergia” è definita come la reazione di due o più agenti
che lavorano insieme per produrre un risultato non ottenibile singolarmente.
Dopo aver definito brevemente cosa intendiamo con indagine digital forensics e tradizionale, con alcuni esempi, cercheremo di vedere se effettivamente oggi possiamo parlare di una “sinergia” tra questi due “agenti” oggi determinanti e strategici in ogni contesto investigativo. Lo faremo attraverso un “focus” sulle attività di indagine svolte dalla polizia giudiziaria e da tutte quelle figure che in qualità di ausiliari, specialisti, consulenti collaborano con quest’ultima e gli Organi Requirenti.
Rifletteremo poi, su quali siano le criticità che ancora permangono, nell’intento di fornire agli operatori un momento di riflessione che possa portare in futuro alla soluzione delle stesse e al superamento di quelle difficoltà “oggettive” che ancora oggi si frappongono all’ottenimento di un risultato “sinergico” ed “efficiente” tra le due tipologie di indagine.

RAOUL CHIESA & SELENE GIUPPONI – Quando la Digital Forensics e la Cyber Threat Intelligence si incontrano.

Questo intervento vuole fornire una attenta overview sul delicato mondo della CYBINT, con casi di studio reali. A questo i relatori hanno deciso di unire e presentare ai partecipanti un nuovo approccio investigativo ed operativo ai crimini digitali un nuovo approccio metodologico alle Digital Investigations, che vede l’unione di due approcci altamente complementari.

Telegram sempre più sicuro: nasconde il numero di telefono agli sconosciuti

Una brutta notizia per chi esegue attività di OSINT su protocollo Telegram: in risposta alla richiesta di aiuto lanciata su Twitter degli attivisti di Hong Kong, Telegram ha rafforzato ulteriormente il livello di privacy permettendo di nascondere il proprio numero di cellulare a tutti, non soltanto agli sconosciuti o a chi non ha tale numero in rubrica.

A maggio di quest’anno Telegram aveva già rafforzato la privacy delle impostazioni relative ai numeri di telefono dei propri utenti permettendo di scegliere chi potesse visionare il proprio numero con l’opzione “Chi può vedere il mio numero?”. Questa impostazione, descritta in modo poco chiaro nel blog di Telegram, seppur certamente utile aveva lasciato delusi molti esperti di sicurezza dato che permetteva (e permette ancora, essendo tutt’ora attivabile) semplicemente di mostrare il nostro numero anche a chi non ci ha inserito nella sua rubrica e magari condivide con noi un gruppo. Non permette, cioè, di nascondere il proprio numero a tutti: al contrario, aggiunge la possibilità di mostrarlo anche a chi senza quella impostazione non lo avrebbe potuto visionare, proprio a causa di recenti modifiche alla sicurezza di Telegram che avevano modificato il comportamento dei gruppi.

La funzione di ricerca a partire dal numero di telefono è sempre rimasta attiva e anzi, proprio questo – che gli attivisti di Hong Kong hanno definito “bug” – ha permesso per parecchio tempo a organizzazioni ed esperti OSINT di poter identificare utenze Telegram. Era infatti sufficiente inserire in rubrica parecchi numeri telefonici, anche a caso, per poter verificare chi tra quelli aveva un utenza Telegram e persino appurare se ci fossero gruppi in comune, cosa appunto piuttosto rischiosa per chi ha motivo di temere di essere identificato personalmente a seguito dell’appartenenza a un gruppo Telegram. Dal punto di vista investigativo, indagini OSINT e perizie informatiche, allo stesso modo era possibile – una volta identificata una rosa di sospetti – verificarne l’appartenenza a gruppi Telegram o risalire in ogni caso al nome utente, spesso con risultati di rilievo.

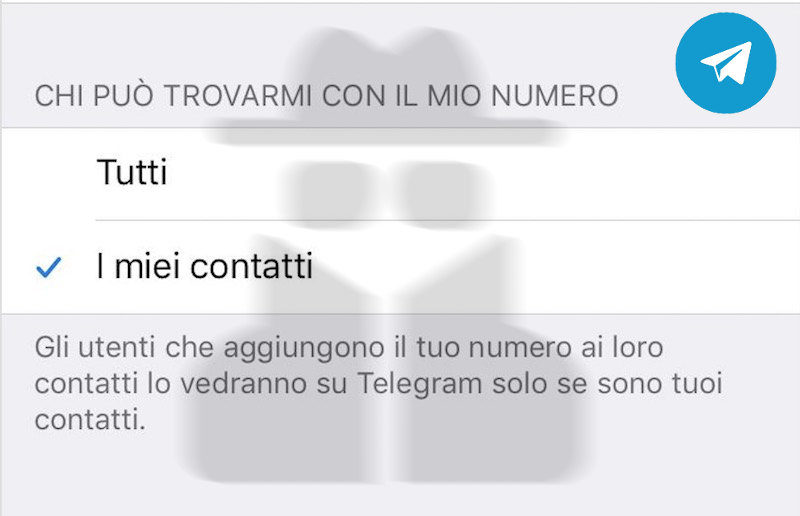
Con la modifica di settembre, anche questo limite viene rimosso ed è ora possibile nascondere il proprio telefono a chiunque, potendo quindi contare su un livello di privacy che si può definire elevato. Con disappunto di chi utilizzava tecniche OSINT su Telegram per trovare utenze a fini investigativi, infatti, compare ora una nuova voce “Chi può trovare il mio numero” che permette a chiunque di scegliere chi può verificare l’appartenenza a Telegram e i dettagli di un’utenza telefonica.

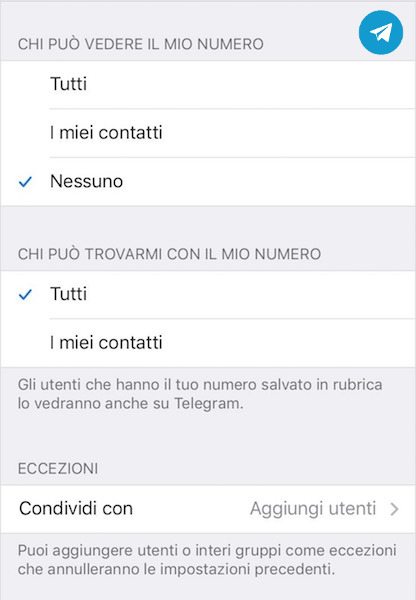
Telegram - Chi puo' trovarmi con il mio numero

In sostanza, con la funzione di Telegram “Chi può trovarmi con il mio numero”, si può decidere cosa far vedere a chi il nostro numero lo ha, ovviamente non necessariamente perché glie lo abbiamo dato noi. Non andiamo infatti a impattare sugli sconosciuti che possono essere all’interno di un gruppo Telegram insieme a noi e non sanno chi siamo né hanno la nostra utenza telefonica. Andiamo invece a modificare ciò che vedrà chi il nostro numero lo possiede all’interno della sua rubrica, in particolare se anche noi lo abbiamo inserito nella nostra.

Le due voci disponibili per l’opzione “Chi può trovarmi con il mio numero” sono infatti le seguenti:

  1. “Tutti“, che Telegram spiega precisando che: “Gli utenti che hanno il tuo numero salvato in rubrica lo vedranno anche su Telegram“;
  2. “I miei contatti“, che Telegram spiega precisando che “Gli utenti che aggiungono il tuo numero ai loro contatti lo vedranno su Telegram solo se sono tuoi contatti“.

Questa scelta condiziona anche ciò che gli utenti vedranno quando, nella propria rubrica, accederanno al contatto telefonico dove è memorizzato un numero di telefono con il quale è stato registrato un account Telegram. Se l’impostazione è su “Tutti”, che siano nella nostra rubrica o meno, vedranno che abbiamo un account Telegram e potranno accedervi. Se l’impostazione è su “I miei contatti”, vedranno il nostro account Telegram solamente se sono stati inseriti esplicitamente, da noi, nei nostri contatti.

Come nascondere il numero di telefono ai contatti Telegram

Selezionando “Tutti” alla voce “Chi può trovarmi con il mio numero” il comportamento rimane quello precedente di Telegram, cioè chiunque abbia a disposizione il nostro numero di telefono può scoprire il nostro account Telegram e sapere se ci sono gruppi in comune.

Da precisare che l’opzione “Condividi con”, presente nelle “Eccezioni” riguarda la scelta di “Chi può vedere il mio numero” e non “Chi può trovarmi con il mio numero”.

La scelta su chi può visionare il nostro profilo Telegram a partire dal numero di telefono, quindi, si fa in fin dei conti sia impostando correttamente le nuove opzioni fornite da Telegram, sia selezionando opportunamente chi inserire o meno nella propria rubrica dello Smartphone o di Telegram.

Il menù di Telegram che permette di operare la scelta sulla privacy e sicurezza del proprio numero cellulare o di telefono è raggiungibile tramite l’opzione “Impostazioni -> Privacy e Sicurezza -> Numero di Telefono” e soltanto chi ha aggiornato l’App per smartphone o Desktop la può utilizzare: se non la vedete, significa che non avete ancora aggiornato il software.

Telegram ha fatto questa scelta certamente “sofferta” (perché se tutti gli utenti la applicassero, l’utilizzo di Telegram come Instant Messenger da integrare alla propria rubrica diventerebbe più complesso almeno per la maggior parte degli utenti. Scelta “sofferta” ma debitamente pesata e limitata, perché come si vede, non è stata inserita l’opzione “Nessuno” nella scelta su “Chi può trovarmi con il mio numero”, cosa che invece è presente nella scelta su “Chi può vedere il mio numero”: in pratica, anche rafforzando al massimo le opzioni di sicurezza di Telegram, possiamo nasconderci da tutti ma non da chi ha il nostro numero in rubrica.

Le altre App di messaggistica non hanno ancora avuto tanto coraggio e per fortuna (per gli investigatori ed esperti di OSINT) o per sfortuna (per gli amanti della privacy) applicazioni come Whatsapp e Signal forniscono ancora la possibilità di ottenere informazioni dagli account a partire dai numeri di telefono.

Per chi ha Telegram configurato in inglese, le stesse voci si trovano nel menù “Settings -> Privacy and Security -> Phone Number” e le scelte del menù “Who can see my phone number” sono “Everybody”, “My Contacts” o “Nobody” mentre nella voce “Who can find me by my number” possiamo scegliere tra “Everybody” (“Users who have your number saved in their contacts will also see it on Telegram“) e “My Contacts” (“Users who add your number to their contacts will see it on Telegram only if they are your contacts.“).

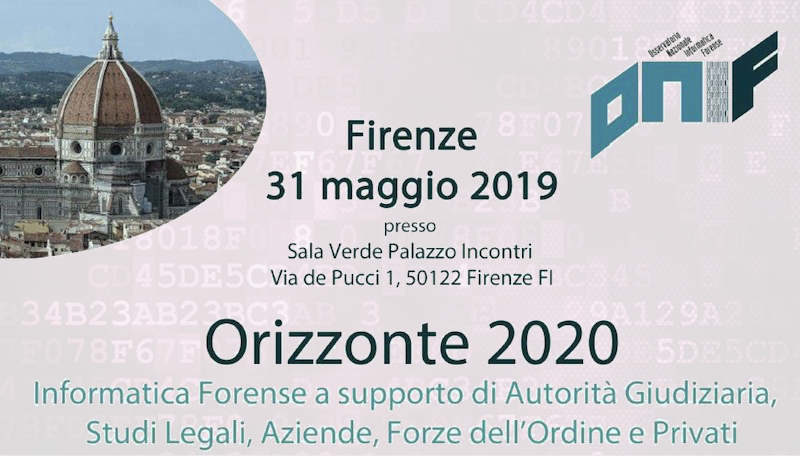
ONIF - Convegno su Informatica Forense a Firenze

Seminario ONIF su Informatica Forense a Firenze

Venerdì 31 maggio 2019 si terrà a Firenze il seminario organizzato dall’Osservatorio Nazionale d’Informatica Forense ONIF dal titolo “Orizzonte 2020 Informatica Forense a supporto di Autorità Giudiziaria, Studi Legali, Aziende, Forze dell’Ordine e Privati”. La conferenza avrà luogo nella Sala Verde presso il Palazzo Incontri, in Via de Pucci 1 e durerà tutta la mattinata del 31 maggio, con coffe break offerto dall’Associazione ONIF per i partecipanti.

ONIF - Convegno su Informatica Forense a Firenze

Durante il seminario verranno trattati diversi argomenti relativi alle attività di perizia informatica e indagini digitali che i consulenti informatici forensi trattano quotidianamente durante il loro rapporto con l’Autorità Giudiziaria, gli Studi Legali, le Forze dell’Ordine, le aziende o i privati per cui prestano il loro servizio. In particolare, verranno approfonditi argomenti di attualità come la problematica della cloud forensics all’interno delle attività di mobile forensics, il rispetto per la Legge 48/2008, il registro olandese degli esperti NRGD, la manomissione di messaggi Whatsapp, l’utilità della digital forensics nella gestione di data breach e violazione dei dati e le tecniche di video forensics e perizia tecnica su immagini e video.

Il programma del convegno sull’Informatica Forense e Digital Forensics organizzato da ONIF a Firenze e moderato dalla Giornalista Dott.ssa Valentina Roselli è il seguente:

9:00 – Registrazione
9:15 – Apertura lavori: Banca Intesa Sanpaolo, Fondazione Forense di Firenze e Dott. Nanni Bassetti, Segretario Nazionale ONIF
9:30 – Le nuove regole e la revisione dell’albo CTU del Tribunale di Firenze, Ufficio di Presidenza del Tribunale di Firenze
10:00 – Il Netherlands Register of Court Experts (NRGD), Dott. Mattia Epifani
10:30 – Legge 48/2008, attesa quanto ignorata: dieci anni di casi reali, Ing. Paolo Reale e Avv. Elisabetta Guarnieri
11:00 – Break
11:20 – Analisi di dispositivi mobile: stato attuale, integrazione con il cloud e difficoltà future, Ing. Michele Vitiello e Dr. Paolo Dal Checco
11:40 – Rilevamento e conseguenze delle manomissioni sui messaggi WhatsApp Dott. Andrea Lazzarotto
12:00 – Digital Forensics Data Breach: perché gestire la violazione dei dati in maniera forense, Dott. Alessandro Fiorenzi
12:20 – Immagini e video digitali come fonte di prova, Dott. Massimo luliani
12:40 – Saluti e chiusura

La brochure del seminario sull’Informatica Forense organizzato da ONIF a Firenze è disponibile per il download al seguente link.

Si prega chi fosse interessato a partecipare all’evento di utilizzare, per l’iscrizione, il modulo presente sul sito EventBrite così da allocare i posti che sono, purtroppo, limitati a causa della dimensione della sala.