Archivi tag: whatsapp

La Polizia Postale interviene sugli attacchi 0click a Whatsapp

La Polizia Postale ha pubblicato di recente sul sito web e su Linkedin un documento di allerta sugli attacchi 0click su Whatsapp, dando finalmente concretezza e “istituzionalità” a un fenomeno di cui parliamo ormai da mesi.
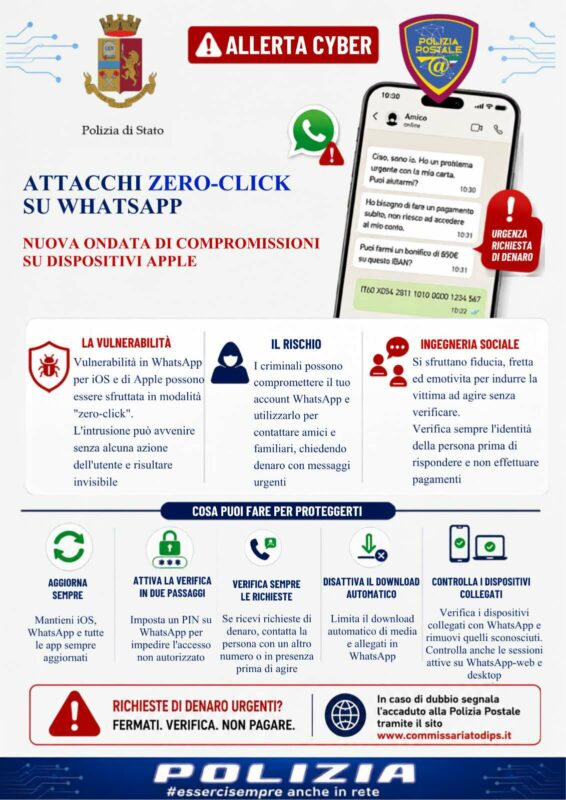
Polizia Postale - Attacchi 0click a Whatsapp su Apple iPhone iOS

Il team Forenser è stato infatti tra i primi a identificare gli attacchi comparsi a maggio, analizzarli e persino riprodurli riuscendo a replicare la sessione di un account di test che simula la vittima, leggere i messaggi cifrati scambiati con i contatti e inviarne al posto suo.

Si tratta infatti di uno scenario che lo Studio d’Informatica Forense della società Forenser Srl aveva già analizzato e segnalato a Meta nei mesi precedenti, durante la prima ondata di maggio, seguita poi da una seconda e ora una terza.

Ricordo le caratteristiche dell’attacco 0click alla chiave di sessione di Whatsapp, ottenute mettendo a confronto i diversi casi raccolti nei mesi:

  • tutti i casi rilevati riguardano iPhone (dal modello 8 al 14, incluse le varianti X, XR, XS, 11, SE, 12 e 13) su cui è installata un versione di iOS 16 nelle sue diverse release;
  • gli attaccanti scrivono in chat ai contatti della vittima, dal numero WhatsApp della vittima stessa, chiedendo di disporre bonifici;
  • gli attaccanti sembrano avere accesso alle sole chat recenti, ovvero a quelle con cui la vittima ha interagito da poco;
  • nessun dispositivo collegato è visibile nella sezione “Dispositivi collegati” (o “Linked devices”) delle impostazioni di WhatsApp;
  • le vittime non riportano di aver compiuto alcuna azione di pairing particolare: non hanno fornito codici, non hanno inquadrato QR code, non hanno autorizzato accessi, da qui il tipo di attacco definito “zero click” o “0-click”, cioè che non richiede neanche un click da parte della vittima per essere portato a segno.

Per queste ragioni è stato sin da subito evidente che non si trattasse di un classico episodio di ghost pairing (nel quale l’attaccante induce la vittima a scansionare un QR code o a condividere un codice di verifica): l’assenza di qualsiasi interazione richiesta all’utente fa propendere per una compromissione di tipo 0-click, cioè per un’infezione che non richiede alcun intervento da parte della vittima e che colpisce direttamente lo smartphone o l’app WhatsApp.

Dopo la segnalazione a Meta, che ha preso in seria considerazione la comunicazione prodotta da Forenser, il team ha proseguito la ricerca e replicato in laboratorio lo scenario osservato, riuscendo a riprodurre lo scenario 0-click. Su dispositivi di test, un client su PC ha acquisito la sessione della vittima, letto le chat recenti e inviato messaggi come titolare dell’account: questo è il passaggio sperimentale che sviluppa quanto documentato nel precedente articolo.

Ricordo che l’attacco colpisce smartphone iPhone con versioni obsolete di iOS di Apple, delle quali per alcune versioni Apple distribuisce versione con patch (iOS 16.7.16 per i dispositivi fermi a iOS 16 e iOS 17.7.11 per i dispositivi fermi a iOS 17) ma spesso gli utenti – per mancanza di spazio o di tempo – non aggiornano.

Per chi pensa che i dispositivi che supportano iOS 16 siano pochi o vecchi, qui di seguito possiamo osservare come modelli anche recenti supportano iOS 16 e spesso anzi non vengono aggiornati, rimanendo su tale versione anche precedente alla 16.7.16 che sarebbe certamente più sicura perché contiene diverse patch di sicurezza.
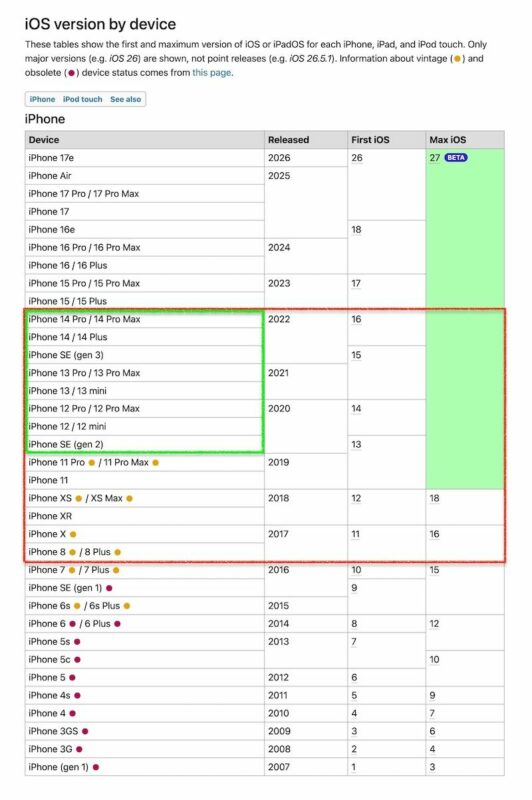
Matrice iOS o iOS Matrix con versioni sistema operativo e modello iPhone

Un aspetto importante, quando si parla di dispositivi ancora esposti a vulnerabilità che riguardano iOS 16 o iPadOS 16, è distinguere tra i modelli che possono ancora eseguire queste versioni e quelli che, invece, non possono proprio – anche volendo -essere aggiornati a una major release successiva.

Per quanto riguarda gli iPhone, iOS 16 è compatibile con un intervallo piuttosto ampio di dispositivi, che parte da iPhone 8, iPhone 8 Plus e iPhone X e arriva fino alla generazione iPhone 14, comprendendo quindi anche iPhone XR, XS e XS Max, iPhone SE di seconda e terza generazione e tutte le serie iPhone 11, 12 e 13. All’interno di questo insieme, però, solo iPhone 8, iPhone 8 Plus e iPhone X sono rimasti definitivamente sulla famiglia iOS 16, perché non supportano iOS 17 e versioni successive. Per questi modelli, quindi, iOS 16 rappresenta effettivamente l’ultima major release disponibile.

Il discorso è simile per gli iPad, anche se la frammentazione tra generazioni è maggiore. iPadOS 16 è compatibile con numerosi modelli, a partire da iPad di quinta generazione, iPad mini di quinta generazione, iPad Air di terza generazione e diverse generazioni di iPad Pro. Anche in questo caso, però, soltanto alcuni dispositivi sono rimasti confinati a iPadOS 16: in particolare iPad di quinta generazione, iPad Pro da 9,7 pollici e iPad Pro da 12,9 pollici di prima generazione.

Questo significa che il numero di dispositivi potenzialmente ancora presenti su iOS o iPadOS 16 non coincide con il solo insieme dei modelli “bloccati” a quella versione ma è ben più ampio. Una quota, probabilmente minoritaria ma non trascurabile, può infatti essere costituita anche da dispositivi più recenti che supportano versioni successive del sistema operativo ma che, per scelta dell’utente, mancato aggiornamento o particolari condizioni d’uso, continuano ancora oggi a eseguire una release della famiglia 16.
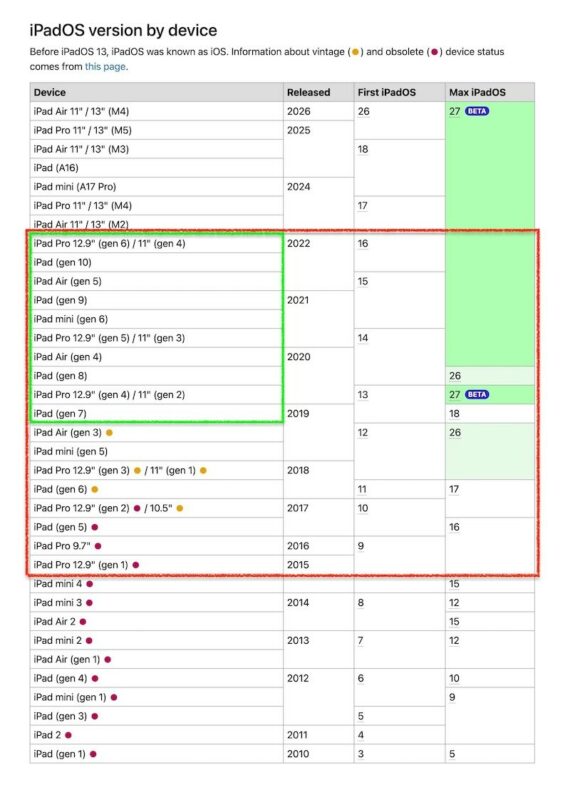
Matrice iPad OS o iPad OS Matrix con versioni sistema operativo e modello iPhone

Ricordiamo infatti che, nella realtàmolte persone non aggiornano i loro sistemi perché hanno paura che questi rallentino, scaldino o consumino più spesso la batteria. Non aggiornano perché hanno paura di fare dei danni. Non aggiornano perché non hanno tempo per farlo o a volte semplicemente non hanno abbastanza spazio sul loro iPhone per poter completare correttamente l’aggiornamento, che a volte magari parte e non si conclude correttamente o non parte neanche.

In sostanza, ci sono milioni di persone che rimangono con sistemi operativi obsoleti per diversi motivi e quindi vulnerabili, spesso non aggiornati neanche alle versioni con le patch che Apple continua a produrre, anche per i dispositivi più vecchi.

Il problema, che non emerge dai report che circolano, è che è vero che l’attacco alla sessione Whatsapp di Meta per ora sfrutta CVE su versioni obsolete di iOS, ma potrebbe benissimo funzionare anche con versioni più recenti nel caso in cui circolassero 0click anche per quelli

Purtroppo l’impostazione di una verifica a due passaggi 2FA e il check dei dispositivi connessi non serve a limitare né rimuovere l’infezione: l’unica precauzione è aggiornare la versione di iOS, se possibile portandola alla 26.

Se già infetti aggiornare può non essere sufficiente – dato che c’è stata sottrazione della session di WhatsApp – ed è necessario anche ripristinare il telefono allo stato di fabbrica, oltre che reinstallare Whatsapp in versione aggiornata.

L’articolo completo della società d’informatica forense di Torino, con aggiornamenti e ulteriori dettagli sull’attacco a Whatsapp di cui ha parlato di recente la Polizia Postale, è visionabile online sul sito della società Forenser.
Sulle tracce dei truffatori con Le Iene

Lunedì 18 novembre 2024 è andato in onda un servizio di Roberta Rei per Le Iene sulle truffe sentimentali (note anche come romance scam o love fraud) al quale ho dato un piccolo contributo d’indagine informatica come consulente tecnico delle Iene portando l’esperienza accumulata in numerosi casi reali nei quali i clienti mi hanno contattato in qualità di CTP informatico perché vittime di questo tipo di raggiri.

Paolo Dal Checco e Roberta Rei a Le Iene

Il servizio TV per il quale mi sono prestato come consulente informatico forense de Le Iene ripercorre la truffa sentimentale subita da una vittima fino a ricostruire le modalità con le quali è avvenuta, dal contatto iniziale alla richiesta di versare fondi su conti correnti o tramite gift card.

Chi ha subito truffe ha, in genere, la necessità tramite indagine forense di cristallizzare in maniera forense le comunicazioni intercorse con i delinquenti, rintracciare i fondi versati, identificare ove possibile i soggetti che in genere operano con numeri VoIP e relativi account Whatsapp, Telegram o Facebook Messenger, mail anonime e spesso anche VPN o rete Tor.

Spesso emerge quindi l’esigenza di una perizia informatica finalizzata proprio all’acquisizione forense delle prove digitali, essenziale per poter dimostrare quanto avvenuto e tentare l’identificazione di coloro che hanno operato il raggiro oltre, ove possibile, a identificare dove sono confluiti i fondi. Va precisato che entrambe le attività d’indagine informatica (identificazione e rintracciamento delle somme di denaro) raramente portano a risultati concreti, vista l’abilità con la quale i criminali si nascondono dietro VPN o riciclano i proventi illeciti anonimizzando le transazioni.

Paolo Dal Checco a Le Iene nel servizio TV sulle Truffe Sentimentali

Durante il servizio nel quale mi sono prestato come perito informatico forense de Le Iene per l’investigazione digitale sulla truffa, la bravissima Roberta Rei mi ha posto alcune domande sul tracciamento degli indirizzi IP dei truffatori, che in alcuni casi permette di localizzare la zona dalla quale stanno operando o quantomeno classificare il tipo di anonimato dietro il quale si nascondono mentre scrivono tramite Facebook Messenger oppure Whatsapp.

Nel servizio dove ho dato il mio piccolo contributo d’indagine digitale come esperto informatico de Le Iene ho parlato anche delle modalità con le quali i delinquenti provvedono al riciclaggio dei proventi illeciti delle truffe amorose tramite buoni regalo (es. gift card di Steam, Apple iTunes, Google Play, etc…) oppure bonifici verso money mule o ancora trasferimenti irreversibili mediante criptomonete di cui fanno cash out magari dopo essere passati attraverso mixer/tumbler/DEX.

Riciclaggio tramite gift card di proventi illeciti di truffe a Le Iene

Per identificare questo tipo di truffa, spesso è sufficiente – come indicato nel reportage TV de le Iene nel quale ho svolto consulenza informatica forense – utilizzare servizi come Google Reverse Image Search per verificare le immagini utilizzate dai truffatori come profilo social oppure inviate alle vittime come prova della loro situazione provengono da siti pubblici e quindi nascondono la vera identità dell’interlocutore.

Purtroppo ci sono pochissime difese tecniche a questo tipo di scam: la migliore è la prevenzione, anche grazie a questo tipo di servizi, al fine di rendere le potenziali vittime consapevoli dei rischi che corrono a dare credito e fiducia a chi contatta sui social spacciandosi per qualcuno interessato a intrattenere una relazione amorosa, evitando però nel contempo le videocall, chiedendo invece soldi o ricariche tramite buoni spesa, promettendo incontri o una vita insieme quando in realtà dietro c’è con buona probabilità un’organizzazione di truffatori preparati anche psicologicamente ad ammaliare la vittima e non lasciarla andare.

Account Instagram, Facebook e Whatsapp hackerati: nuovo servizio per Le Iene

Continua la collaborazione con Le Iene come consulente tecnico: questa sera è andata in onda la puntata de Le Iene durante la quale Nicolò De Devitiis ha presentato alcuni casi di hackeraggio di account Instagram, Facebook e Whatsapp che hanno portato alla perdita dell’account da parte dei legittimi proprietari, che spesso lo utilizzavano anche per attività lavorativa, oltre che per diletto.

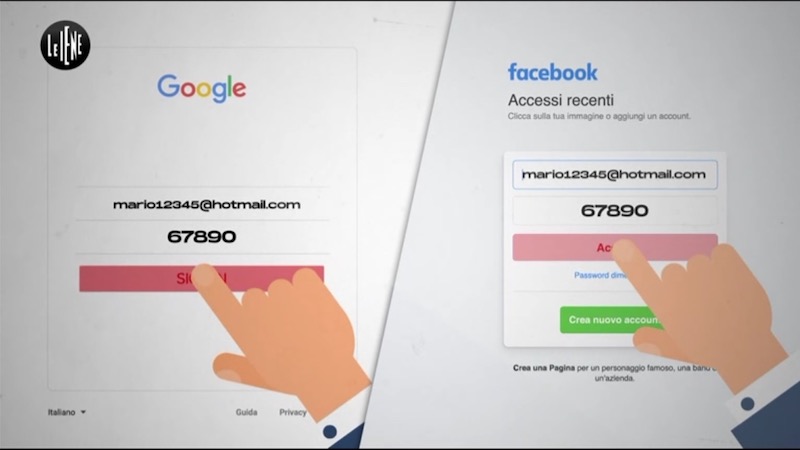
Il mio piccolo contributo al servizio come consulente informatico de Le Iene sugli account Instagram, Facebook e Whatsapp hackerati è stato quello d’illustrare tecnicamente come vengono attaccati i profili e come ci si può difendere. Il problema dell’hacking di account e conseguente hijack, cioè appropriazione da parte di terzi e dirottamento, è sempre più frequente e spesso colpisce negozianti, aziende, VIP che utilizzando il Facebook Business Manager gestiscono le proprie pagine o il proprio advertising e di colpo vengono tagliati fuori dal proprio account, spesso trovandone un altro al suo posto, con conseguente perdita anche delle pagine gestite tramite Facebook Business Manager o dei profili Instagram. Lo stesso avviene anche per gli account Whatsapp, che ultimamente subiscono furti e attacchi da parte di soggetti che inviano il codice a sei cifre di accesso a utenti ignari che poi lo comunicano perdendo così il proprio profilo, che rimane a volte fino a sette giorni in uso agli attaccanti.

Paolo Dal Checco a Le Iene su Hack di Profili Instagram e Facebook

In diversi casi, a seguito del furto e hacking dei profili Facebook e Instagram sono arrivate alle vittime richieste di riscatto in bitcoin per poter riavere accesso al proprio account. Nel servizio dove ho svolto attività di consulente informatico de Le Iene Nicolò De Devitiis ha provato a contattare uno dei ricattatori che, una volta rubato un profilo Instagram, chiedeva il riscatto di 300 dollari per restituire il maltolto.

In sostanza, esistono diverse maniere di hackerare un profilo Facebook o Instagram, in genere quella più semplice è tramite riutilizzo di password, ma anche il furto di cookies che spesso avviene tramite pagine di phishing o App che simulano l’accesso con identficazione tramite Facebook ma in realtà procedono con la sottrazione dei token di autenticazione.

Le Iene - Hackerati Profili Instagram, Facebook e Whatsapp

Una delle possibili contromisure è quella d’impostare un secondo fattore di autenticazione – detto anche 2FA – che permetta agli utenti di proteggersi anche nel caso in cui la loro password venisse resa nota agli attaccanti tramite phishing, brute force oppure riutilizzo di credenziali.

Ovviamente l’autenticazione a due fattori non è la panacea ma in diversi casi un semplice messaggio SMS sul cellulare, una App di autenticazione o una chiavetta Yubikey possono proteggere dal furto dell’account Instagram, Facebook ma anche Linkedin, Twitter o di posta elettronica.

L’amico Stefano Fratepietro ha poi spiegato come sia difficile recuperare un account Instagram o Facebook rubato e hackerato, perché ci sono così tante richieste di ripristino di account hackerati che Facebook e Instagram – essendo servizi gratuiti – non riescono a stare dietro a tutti. La soluzione quindi è cercare di evitare di farsi sottrarre i profili Instagram e Facebook proteggendoli ad esempio con autenticazione a due fattori, che però essendo facoltativa e non obbligatoria spesso non viene utilizzata.

Contro il Revenge Porn con Le Iene

Nel servizio TV andato in onda giovedì 26 novembre 2020 nel quale ho svolto il ruolo di esperto informatico de Le Iene si è parlato di revenge porn e di come numerose donne cadano vittima di questo tipo di attacchi, peraltro non sempre motivati da vendetta da parte di ex mariti o compagni ma spesso semplicemente a seguito di attacchi a piattaforme cloud come iCloud, Google Drive o Dropbox e talvolta con attacchi di hacking su Instagram, Twitter o Facebook.

La collaborazione con Le Iene continua anche con questo servizio TV nel quale Il mio piccolo contributo è stato quello di spiegare come possono accadere questi episodi di hacking di iCloud, che in realtà con l’hacking icloud hanno spesso ben poco perché si tratta più frequentemente di attacchi di phishing o social engineering, mirati a ottenere le credenziali di iCloud tramite le quali accedere e scaricare il contenuto dei backup delle foto, filmati, note, audio e video delle vittime.

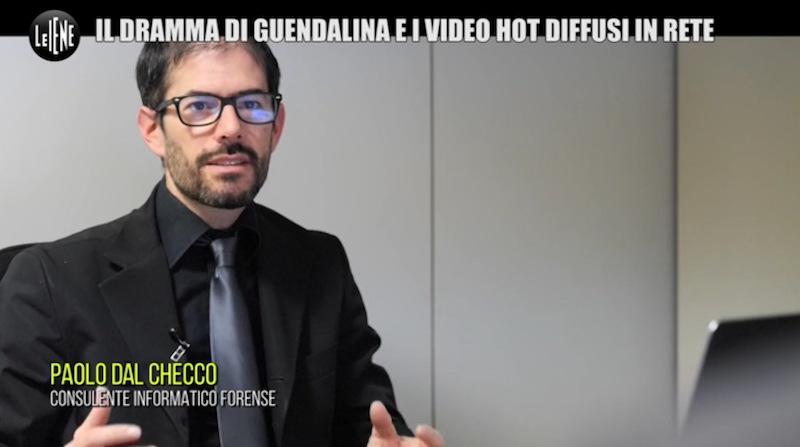
Paolo Dal Checco con le Iene su Hacking e Phishing iCloud

Ciò che è successo a Guendalina Tavassi – la protagonista del servizio de Le Iene nel quale ho svolto il ruolo di Consulente Informatico Forense – su iCloud a seguito di hacking o phishing è infatti piuttosto frequente e spesso avviene in contesti diversi: numerose sono infatti le richieste di supporto a seguito di hacking di profili Instagram o pagine Facebook.

In tali situazioni, spesso le vittime si chiedono come ottenere nuovamente il possesso del profilo Instagram rubato o delle pagine Facebook sottratte, cosa non banale soprattutto se sono assenti alcune delle misure di sicurezza base come la doppia autenticazione tramite 2FA, la conferma dell’utenza telefonica su cui inviare codici di sicurezza (che però può essere attaccata tramite sim swap e quindi non è totalmente affidabile) o il mancato legame ad esempio di account Instagram a profilo Facebook.

Il consiglio che si può dare per ridurre il rischio di perdere i propri dati o i propri account è quello di non cliccare sui link ricevuti via email, ma anche Whatsapp o SMS, non fornire il proprio telefono, username e password, diffidare da potenziali soggetti che promettono di recuperare account a fronte della comunicazione di altre credenziali, cosa chiaramente finalizzata a ottenere ulteriori punti di accesso nei profili della vittima.

I reati informatici e tramite internet: le best practice in materia d’Informatica Forense

Venerdì 30 ottobre 2020 si terrà la lezione sui reati informatici e tramite internet parte del V Corso 2019-2020 Biennale di Alta Formazione Specialistica dell’Avvocato Penalista dell’unione Delle Camere Penali Italiane (UCPI) durante la quale sarò relatore insieme agli Avv.ti Luca Lupària e Carlo Blengino, con moderazione dell’Avv. Paola Rubini.

UCPI - I reati informatici e tramite internet, Le best practices in materia d’Informatica Forense

Gli interventi dei legali Avv.to Blengino e Lupària verteranno sugli aspetti sostanziali dei reati informatici con focus su alcuni reati specifici e questioni di merito, con approfondimenti sulle profili processuali e di scenario dei reati informatici.

Il mio intervento all’interno del Seminario UCPI verterà sulle best practice in materia d’informatica Forense con particolare riguardo all’acquisizione forense delle prove digitali. Durante la lezione mostrerò quali sono i princìpi, le metodologie e gli strumenti utilizzati nel corso delle perizie informatiche svolte dal consulente informatico forense per cristallizzare le prove informatiche a fini legali, così da permettere ad Avvocati e Studi Legali di produrre querele, memorie, ricorsi, repliche in ambito penale e civile basate su evidenze informatiche solide e incontestabili.

Verranno analizzate le varie casistiche in cui si rivela necessaria e strategica un’attività di copia conforme certificata di dati a fini probatori, per utilizzo in Tribunale, con redazione di un verbale di copia forense e una perizia informatica a corredo. Si partirà dalle copie forensi di hard disk, pendrive, dischi esterni o memorie di massa, mostrando come tramite l’utilizzo di software e live CD (es. Tsurugi, DEFT, Caine, Paladin, Raptor, etc…) e di strumenti (Falcon, Tableau, Ditto, etc…) è possibile produrre copie o immagini forensi del contenuto di un supporto di memorizzazione.

Si passerà poi all’esame delle modalità e strumenti utilizzati per cristallizzare prove su smartphone, cellulari, dispositivi mobili fino ad arrivare alla IoT Forensics e all’acquisizione forense di dispositivi IoT. Vedremo come produrre in Giudizio conversazioni e chat Whatsapp, Facebook Messenger, Telegram ma anche SMS, email, foto o video contenuti su smartphone e tablet. Sempre legati al mondo dei telefoni e smartphone, verranno presentate le questioni relative all’acquisizione di tabulati, delle telefonate, degli SMS, della navigazione su Internet ma anche dell’utilizzo delle App, mostrando come spesso vengono richiesti tabulati di Whatsapp, Facebook Messenger, Instagram, Twitter, Instagram utilizzati per comunicare via chat ma che lasciano evidenze in ambiti diversi, talvolta sullo smartphone, talvolta direttamente sul profilo.

Non sempre i dati si trovano su PC o smartphone, sempre più spesso si localizzano infatti su cloud, VPS o su server di posta elettronica: verranno quindi presentate alcune modalità e tool con i quali il perito informatico può fotografare in maniera forense le informazioni presenti sul cloud come Dropbox, Google Drive, iCloud, etc… o salvare come prova messaggi di email e posta elettronica o PEC a fini probatori per uso in Tribunale. Sempre più spesso infatti vengono richieste perizie e analisi forensi su email, posta elettronica, PEC, sia in termini di contenuto e verifica di eventuali manipolazioni, sia in termini di log, tabulati e utilizzo delle caselle di posta.

Infine, si proseguirà con un approfondimento sulle modalità e gli strumenti con i quali è possibile svolgere acquisizioni forensi di prove digitali di pagine e siti web per utilizzo in Tribunale. La produzione in Tribunale di prove online è un argomento sempre più frequente, poiché buona parte delle nostre vite si è spostata sul web, su Facebook, Instagram, Linkedin, Twitter, sui social network o siti web. Nasce quindi l’esigenza di salvare una copia “autenticata” di un sito web o di sue pagine, così come di profili Facebook, post o commenti.