Archivi tag: informatica forense

Convegno su Informatica Forense organizzato da ONIF a Roma

Convegno ONIF sull’Informatica Forense

Giovedì 16 maggio 2017, presso la Camera dei Deputati, Sala Salvadori, via Uffici del Vicario, 21 a Roma si terrà la conferenza organizzata dall’Osservatorio Nazionale per l’Informatica Forense intitolato “L’irrinunciabile valorizzazione dell’informatica forense e delle competenze dei consulenti“.
Convegno su Informatica Forense organizzato da ONIF a Roma

L’evento, gratuito e aperto a tutti, sarà focalizzato sull’informatica forense e sulla figura professionale del Consulente Informatico Forense, con interventi di valore che affronteranno la questione della valorizzazione della professione del Perito Informatico da diversi punti di vista.

Iscrizioni

La prenotazione è obbligatoria e, per i non iscritti all’Ordine, può essere fatta tramite la piattaforma EventBrite. L’aula presso la Camera dei Deputati dispone di un’ottantina di posti, quindi consigliamo a coloro i quali dovessero essere interessati all’evento sull’Informatica Forense di registrarsi il prima possibile.

Rilascio crediti CFP e Attestato di Partecipazione

L’attestato di partecipazione al seminario per gli iscritti all’Ordine degli Ingegneri, previo controllo delle firme di ingresso e di uscita all’evento, dovrà essere custodito dal discente ai sensi dell’art. 10 del Regolamento per l’Aggiornamento delle Competenze Professionali, sarà disponibile per il ritiro in originale presso l’Ordine nei giorni successivi allo svolgimento. La partecipazione al seminario rilascia n. 3 CFP, ai fini dell’aggiornamento delle competenze professionali ex DPR 137/2012 e successivo regolamento approvato dal Ministero della Giustizia . I 3 CFP saranno riconosciuti unicamente con la partecipazione all’intera durata dell’evento.

L’Osservatorio Nazionale d’Informatica Forense

L’Osservatorio Nazionale Informatica Forense (ONIF) nasce nel 2015 da un gruppo di professionisti che si occupano di informatica forense come attività prevalente al fine di promuovere a livello nazionale il riconoscimento della disciplina e della figura dell’informatico forense.

A fronte di un paese che sempre più spesso è bersaglio di situazioni critiche in ambito cybersecurity e di un numero di processi che vede sempre più presenti prove in formato digitale, si assiste spesso al ricorso a professionisti la cui qualificazione non è riconosciuta secondo modelli condivisi, e retribuiti con regole e importi di quasi 40 anni fa. In assenza di interventi legislativi o di altra natura, capita anche di osservare come –per le ragioni precedenti- le risorse migliori rinuncino a prestare servizio nei confronti di Pubblici Ministeri e Giudici, con un potenziale danno al sistema Giustizia.

Programma della Conferenza ONIF
Locandina della conferenza ONIF sull'Informatica ForenseIl programma della conferenza sull’informatica Forense, organizzato dall’associazione senza fini di lucro ONIF, è il seguente, disponibile anche nella locandina dell’evento scaricabile in formato PDF cliccando sull’immagine qui a fianco.

Ore 10:00: Introduzione ai lavori e saluti iniziali. Dott. Ing. Carla Cappiello Presidente Ordine degli Ingegneri della Provincia di Roma Dott.ssa Immacolata Giuliani Moderatore: Dott.ssa Alessandra Viero Giornalista e conduttrice TV

Ore 10:15: Presentazione associazione ONIF e della survey 2015 sulla professione di informatico forense – Ing. Paolo Reale, Presidente ONIF, Presidente commissione informatica dell’Ordine Ingegneri di Roma

L’intervento dell’Ing. Paolo Reale intende presentare l’associazione e una survey sullo stato dell’arte e sulla percezione della figura del consulente informatico forense.

Ore 10:40: Informatica forense come scienza forense  – Dott. Nanni Bassetti Fondatore progetto CAINE Consulente di informatica forense

Ore 11:05: L’informatica forense nel sistema giudiziario: necessità di un cambio di prospettiva – Dott. Alessandro Borra, Socio fondatore ONIF

Gli interventi del D0tt. Nanni Bassetti e del Dott. Alessandro Borra intendono illustrare le caratteristiche della scienza forense e sottolineare le criticità attualmente esistenti nei rapporti tra Giustizia e consulente tecnico forense e perito informatico nel settore penale, nel quale si assiste al coinvolgimento di ausiliari non qualificati – con tutte le conseguenze che ne derivano – e a modalità di remunerazione degli incarichi inaccettabili e anacronistici alla luce di tutte le considerazioni esposte anche negli interventi precedenti.

Ore 11:30 – 17:20: Il modello olandese: NRGD (Netherlands Register of Court Experts) – Dott. Mattia Epifani Ricercatore presso ITTIG (CNR), Consulente di Informatica Forense

L’intervento del Dott. Mattia Epifani intende presentare il modello olandese del NRGD (Netherlands Register of Court Experts), ovvero un registro nazionale degli esperti in diverse discipline forensi (DNA, psicologia e psichiatria forense, calligrafia, balistica, droghe e tossicologia, digital forensics, ecc.) regolamentato dal “Dutch Experts in Criminal Cases Act” emanato nel 2009 e in vigore dal 1 gennaio 2010. L’intervento ha l’obiettivo di presentare il modello con un particolare focus sulla digital forensics, di recente aggiunta alle materie coperte dal registro.

Ore 11:55: Il riconoscimento delle competenze del tecnico forense nel processo penale –  Gen. Umberto Rapetto, già Comandante del Gruppo Anticrimine Tecnologico della Guardia di Finanza, giornalista e scrittore

Ore 12:20: I progetti di legge in discussione e il ruolo della Commissione Giustizia On. Avv. Giuseppe Beretta Membro della Commissione Giustizia della Camera e già sottosegretario di Stato alla Giustizia

Ore 12:50 Dibattito e Tavola rotonda

Ore 13:30 Termine lavori
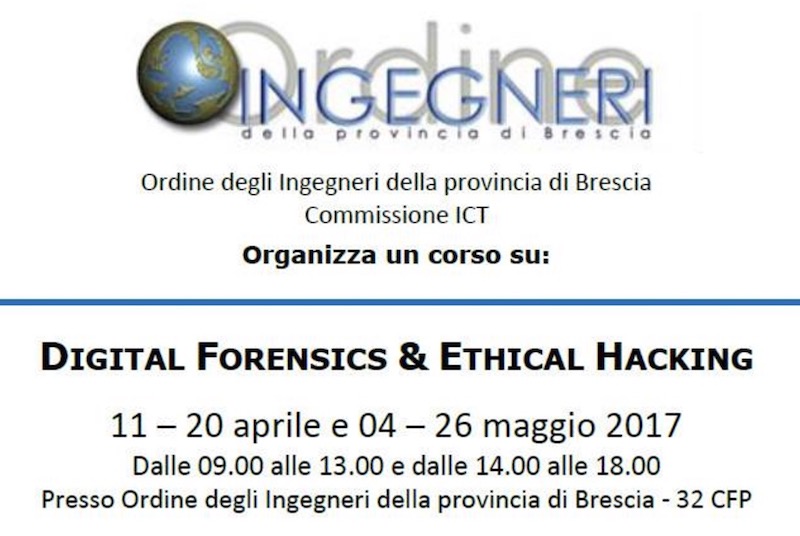
 

Corso su Digital Forensics ed Ethical Hacking

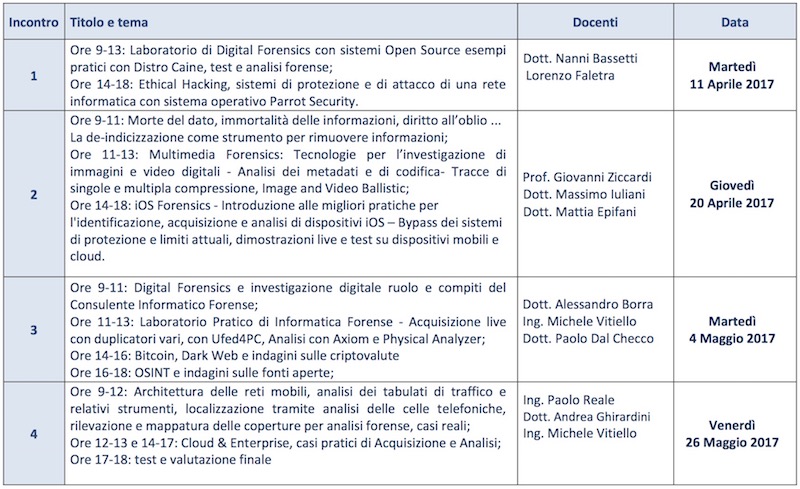
Corso di Digital Forensic ed Ethical HackingNei mesi di aprile e maggio 2017, presso l’Ordine degli Ingegneri della provincia di Brescia, si terrà il Corso di Digital Forensics & Ethical Hacking, dove avrò il piacere di partecipare come relatore insieme a docenti del calibro di Giovanni Ziccardi, Nanni Bassetti, Paolo Reale, Andrea Ghirardini, Mattia Epifani, Alessandro Borra, Massimo Iuliani e Lorenzo Faletra, docenti in buona parte afferenti l’Osservatorio Nazionale d’Informatica Forense (ONIF).

L’iscrizione al corso sulla digital forensics che si terrà a Brescia è limitata a 30 partecipanti che potranno seguire 32 ore di formazione pura, sia teorica sia pratica per un costo d’iscrizione di € 414,80 (€ 340 + IVA) ricevendo 32 CFP (per la categoria “corso”).

Lo scopo del corso di Digital Forensics ed Ethical Hacking è quello di fornire degli approfondimenti per chi ha una base di informatica forense e investigazione digitale, materia in continua trasformazione e divenire. Durante il corso i partecipanti potranno aggiornarsi su vari argomenti di informatica forense e potranno seguire dei laboratori pratici, impareranno a trovare file nascosti, a recuperare dati cancellati, a duplicare integralmente informazioni in modo non ripudiabile tramite copie forensi, anche attraverso l’utilizzo di strumenti hardware o software, ricerche OSINT, Bitcoin forensics, crittografia, strumenti e metodologie per eseguire perizie multimediali su immagini e video, tecniche di attacchi informatici, mobile forensics, analisi di tabulati di traffico e strumenti per perizie su celle telefoniche e localizzazione.

Il corso viene interamente svolto in un’aula informatica, con 15 workstation, è possibile portare il proprio laptop per fare test ed esercizi che man mano verranno proposti nei corso di alcuni interventi.

Programma del Corso di Digital Forensics

Verrà consegnata ai partecipanti una pendrive usb con distribuzione CAINE e Parrot Security. Il corso è aperto oltre che agli Ingegneri, a Forze dell’Ordine, CTU, Periti, Investigatori, Informatici, Consulenti, Studenti, Avvocati e Appassionati di Indagini Informatiche.

Di seguito il programma dettagliato del corso di Digital Forensics ed Ethical Hacking che si terrà a Brescia, suddiviso per giornata e docente:

Martedì 11 Aprile 2017

Ore 9-13: Laboratorio di Digital Forensics con sistemi Open Source esempi pratici con Distro Caine, test e analisi forense (Dott. Nanni Bassetti);

Ore 14-18: Ethical Hacking, sistemi di protezione e di attacco di una rete informatica con sistema operativo Parrot Security (Lorenzo Faletra).

Giovedì 20 Aprile 2017

Ore 9-11: Morte del dato, immortalità delle informazioni, diritto all’oblio … La de-indicizzazione come strumento per rimuovere informazioni (Prof. Giovanni Ziccardi);

Ore 11-13: Multimedia Forensics: Tecnologie per l’investigazione di immagini e video digitali – Analisi dei metadati e di codifica – Tracce di singole e multipla compressione, Image and Video Ballistic (Dott. Massimo Iuliani);

Ore 14-18: iOS Forensics – Introduzione alle migliori pratiche per l’identificazione, acquisizione e analisi di dispositivi iOS – Bypass dei sistemi di protezione e limiti attuali, dimostrazioni live e test su dispositivi mobili e cloud (Dott. Mattia Epifani).

Martedì 4 Maggio 2017

Ore 9-11: Digital Forensics e investigazione digitale ruolo e compiti del Consulente Informatico Forense (Dott. Alessandro Borra);

Ore 11-13: Laboratorio Pratico di Informatica Forense – Acquisizione live con duplicatori vari, con Ufed4PC, Analisi con Axiom e Physical Analyzer (Ing. Michele Vitiello);

Ore 14-16: Bitcoin, Dark Web e indagini sulle criptovalute (Dott. Paolo Dal Checco);

Ore 16-18: OSINT e indagini sulle fonti aperte (Dott. Paolo Dal Checco);

Venerdì 26 Maggio 2017

Ore 9-12: Architettura delle reti mobili, analisi dei tabulati di traffico e relativi strumenti, localizzazione tramite analisi delle celle telefoniche, rilevazione e mappatura delle coperture per analisi forense, casi reali (Ing. Paolo Reale);

Ore 12-13 e 14-17: Cloud & Enterprise, casi pratici di Acquisizione e Analisi (Dott. Andrea Ghirardini);

Ore 17-18: test e valutazione finale (Ing. Michele Vitiello).

Per informazioni e iscrizioni, visitare questo link.

Cellebrite annuncia il servizio di sblocco PIN per iPhone 5s, 6 e 6 plus

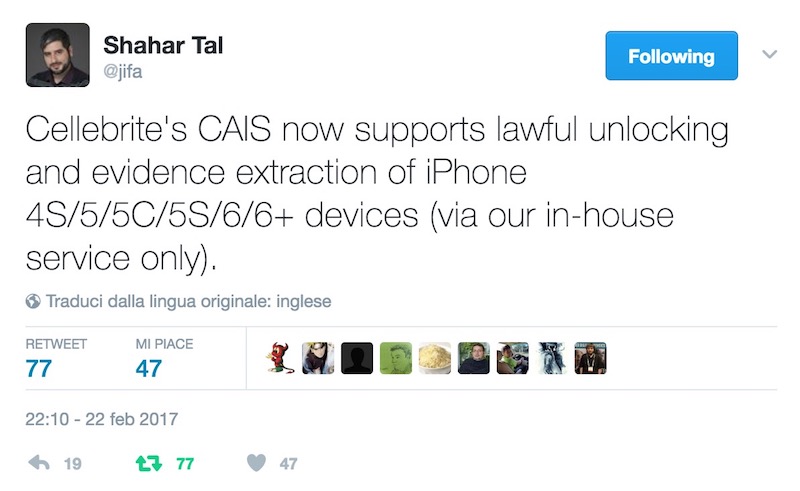
Messaggio Twitter di Shahar Tal con annuncio sblocco PIN di iPhone 6 plusCon un tweet, il responsabile della ricerca in ambito forense della società israeliana Cellebrite, Shahar Tal, ha annunciato pubblicamente [WBM] che Cellebrite è in grado di trovare il PIN dagli smartphone Apple iPhone 5S, 6 e 6+ e sbloccarli, cosa che fino a qualche giorno fa sembrava possibile soltanto con gli iPhone 4S, 5 e 5C.

Tutti ricorderanno il caso dello sblocco dell’iPhone 5C di San Bernardino richiesto dall’FBI del 2016 e la notizia della settimana scorsa dell’iPhone 5S di Tiziana Cantone sbloccato su richiesta dalla Procura di Napoli, il primo risolto grazie a una società esterna di cui non è mai stato confermato il nome ma che in tanti ritengono essere l’israeliana Cellebrite, mentre per il secondo – avvenuto per coincidenza pochi giorni prima il comunicato di Cellebrite – non ci sono ancora conferme ufficiali né sul metodo utilizzato né sugli autori per quanto sui giornali si parla di una collaborazione tra i Carabinieri di Napoli e l’Ing. Carmine Testa [WBM] senza cenni a interventi esterni.

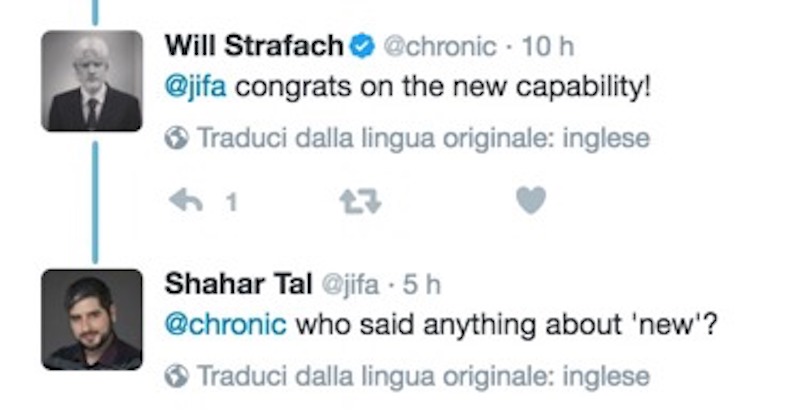
Le informazioni presenti sul sito web della Cellebrite, incluse le pagine relative al servizio CAIS tramite il quale l’Autorità Giudiziaria può richiedere il servizio di sblocco PIN presso i laboratori Cellebrite a Israele o Monaco, non sono ancora state aggiornate ma ormai la nuova funzionalità del servizio sembra confermata anche dalle domande che diversi utenti hanno posto a Shahar sul suo profilo twitter. Messaggi di complimenti, come il “congrats on the new capability” cui Shahar Tal risponde con un  “Who said anything about ‘new’?” lasciando persino trapelare come la funzionalità di sblocco dei nuovi iPhone non sia una novità per la società israeliana.

Come sbloccare il PIN di iPhone con Cellebrite

Fino a pochi giorni fa infatti il servizio CAIS (Cellebrite Advanced Investigative Services) che permette di trovare il PIN dei dispositivi iOS (iPhone, iPad) a 32 bit e 64bit e Android per sbloccarli ed acquisire copia forense veniva offerto soltanto per i seguenti dispositivi:

  • iPhone 4S / 5 / 5c, iPad 2 / 3G / 4G, iPad mini 1G, e iPod touch 5G con iOS 8.x (8.0 / 8.0.1 / 8.0.2 / 8.1 / 8.1.1 / 8.1.2 / 8.1.3 / 8.2/ 8.3 / 8.4 / 8.4.1) or iOS 9.x (9.0 / 9.0.1 / 9.0.2 / 9.1 / 9.2 / 9.2.1 / 9.3 / 9.3.1 / 9.3.2)
  • Samsung Galaxy S6, Galaxy Note 5 e Galaxy S7 con tutte le versioni Android versions fino a e inclusa la Android Marshmallow 6.0.1

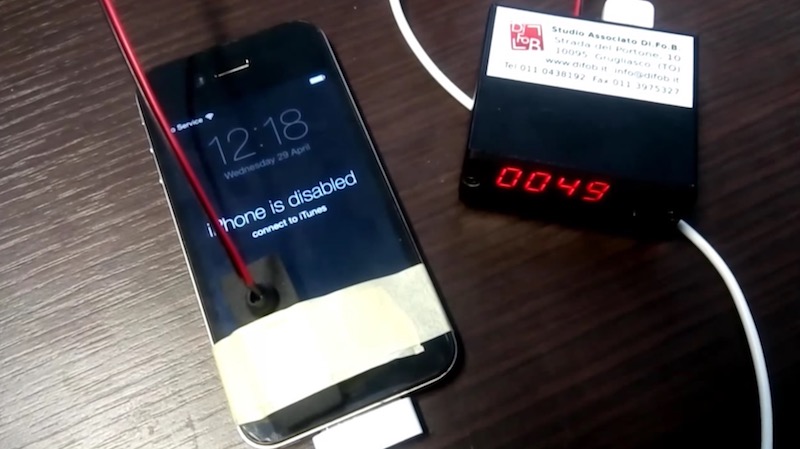
Per chi non la conosce, Cellebrite è una delle società leader in campo di mobile forensics, che fornisce il prodotto UFED utilizzato quotidianamente dai consulenti informatici forensi che eseguono perizie su cellulari e smartphone. La funzionalità di sblocco PIN da alcuni cellulari e smartphone era in parte già realtà grazie agli strumenti in dotazione a diversi studi di Informatica Forense, quali il Cellebrite UFED, il Micro Systemation XRY, l’Oxygen Forensics o l’IPBOX ma soltanto per alcune versioni di Android e per le vecchie versioni di iOS (iOS 7 e in parte iOS 8). Per gli iPhone con versione del Sistema Operativo iOS 7 è persino possibile lo sblocco pin quando il dispositivo è disabilitato e richiede di connettersi a iTunes per ripristinare il cellulare.

Sblocco del PIN di un iPhone disabilitato

Le versioni successive di iOS (quindi tutti gli iPhone inclusi quelli con processore a 64bit) non sono supportate da nessuno di questi tool e quindi il servizio di sblocco PIN e password da cellulare fornito da Cellebrite diventa strategico in caso di perizia tecnica informatica su dispositivi mobili in ambito giudiziario, considerando però che la momento non supporta ancora i dispositivi con processore A9 come iPhone 6s, iPhone 6s plus e iPhone 7 e non è compatibile con smartphone con processore A10 Fusion come l’iPhone 7 e iPhone 7 Plus.

Cellebrite deve essere infatti riuscita a superare le protezioni impose dal meccanismo di secure enclave, che come descrive Apple a pagina 12 della sua Guida Ufficiale sulla Sicurezza dei Dispositivi iOS [WBM] comanda i ritardi dell’inserimento del PIN lock sui dispositivi con processore A7 o successivi. Secure Enclave impone infatti i seguenti ritardi tra i tentativi di inserimento del codice: da 1 a 4 tentativi nessun ritardo, al quinto tentativo 1 minuto di ritardo, al sesto 5 minuti, al settimo e ottavo 15 minuti, al nono 1 ora. Un ulteriore tentativo errato d’inserimento PIN porta l’iPhone nello stato di disabled, disabilitato, oppure ne avvia il ripristino se “Impostazioni > Touch ID e codice > Inizializza dati” è attivato.

Shahar, con ulteriori tweet, ringrazia il suo team per gli obiettivi raggiunti e per il supporto dato alla giustizia in tutto il mondo, in particolare nei casi relativi a molestie su minori che vengono catturati e imprigionati grazie al lavoro dei ricercatori che permettono alle Forze dell’Ordine di acquisire in maniera forense i dati presenti sugli smartphone per utilizzarli come elementi probatori.

In base alle informazioni presenti in rete, il servizio CAIS di sblocco PIN e password di iPhone e Android possiede le seguenti caratteristiche e limitazioni:

  • il servizio può essere richiesto solamente dall’Autorità Giudiziaria, in ambito d’indagini per processi penali o civili;
  • l’operazione di PIN unlock costa circa 1.500 dollari;
  • l’unlock del PIN non supporta ancora i dispositivi con processore A9 come iPhone 6s, iPhone 6s plus e iPhone 7 né quelli con processore A10 Fusion come l’iPhone 7 e iPhone 7 Plus
  • il servizio di sblocco viene offerto soltanto presso le sedi Cellebrite, è quindi necessario portare di persona lo smartphone da loro o spedirlo;
  • non è possibile assistere all’operazione di sblocco del PIN o della password del dispositivo;
  • al termine dell’attività tecnica viene fornito al committente il codice PIN con il quale il cellulare è bloccato.

Risultati del sondaggio ONIF sull’Informatico Forense

Questionario sulla figura del Consulente Informatico ForenseSono stati pubblicati i risultati dell’elaborazione dei dati acquisiti grazie al sondaggio anonimo realizzato dall’Associazione ONIF circa la figura professionale dell’informatico forense, predisposto al fine di consentire di conoscere meglio il contesto e le modalità con cui e in cui opera chi svolge il mestiere di Consulente Informatico Forense  in Italia.

L’elaborazione dei risultati della sua compilazione, terminata il 31 dicembre 2015, ha richiesto del tempo ma i risultati sono davvero interessanti e sulla linea di quelli già ricavati a suo tempo dall’Associazione IISFA a livello nazionale e dalla SANS a livello internazionale. La figura del Consulente d’Informatica Forense ha ancora dei tratti incerti e da definire, a causa anche di carenze legislative e di regolamentazione che fanno sì che le conoscenze, i prezzi, la preparazione, i titoli, la professionalità, gli strumenti, l’esperienza possano variare in modo ancora sostanziale da consulente a consulente.

Il sondaggio ONIF è interamente dedicato alla professione dei Consulenti Informatici Forensi, coloro quindi che operano come attività prevalente nell’ambito delle perizie informatiche forensi come CTP, CTU, CT del PM o Perito del Giudice, anche in ambito stragiudiziale.

Come si può notare, le domande proposte sono state incentrate su tutti gli aspetti correlati all’attività di perito informatico: la formazione personale, l’aggiornamento professionale, l’ambito in cui si opera, le attrezzature di lavoro, la composizione dei compensi, i prezzi delle analisi informatiche forensi, le attività di divulgazione.

I risultati dell’analisi dei dati ricavati dal sondaggio sulla figura del perito informatico forense sono stati suddivisi in una presentazione, nel rapporto completo e in un riassunto per i giornalisti, visionabili pubblicamente ai seguenti link e disponibili per il download in PDF:


Corso di Computer Forensics e Indagini Digitali a Torino

Per chi fosse interessato alla computer forensics e digital forensics, durante i giorni di venerdì 14, 21, 28 Ottobre e venerdì 4 Novembre 2016 si terrà il corso sulle attività d’informatica forense e investigazioni digitali.

Corso di Computer Forensics a Torino

Il corso di digital forensics su informatica forense e indagini digitali che si terrà a Torino tra ottobre e novembre 2016 fornirà agli allievi le conoscenze principali dell’informatica forense, mettendo in evidenza sia gli aspetti tecnologici che quelli giuridici attinenti alla prova digitale in ambito d’informatica forense, elementi necessari per le attività di perizia informatica svolta dai consulenti informatici forensi. Durante il corso verrà  illustrato l’utilizzo dei sistemi DEFT e DART, utilizzati quotidianamente da Consulenti Tecnici Forensi e Forze dell’Ordine, per attività digital forensics e incident response su computer e dispositivi mobili.

Si partirà dalle basi della digital forensics, analizzando le metodologie di base impiegate dagli operatori per attività di recupero dati o ricostruzione delle attività svolte sul PC, fino ad arrivare ad illustrare le più sofisticate tecniche di acquisizione forense di evidenze digitali e recupero dati da cellulari, smartphone e tablet mediante sistemi di mobile forensics, oltre che acquisizione e analisi del traffico di rete tramite tecniche di network forensics. Seguiranno nozioni sulle tecniche di analisi, elaborazione, reportistica e relazione tecnica che fanno parte di un corretto processo di perizia informatica prodotta da consulenti informatici forensi specializzati in informatica forense.

Il corso sull’informatica forense e investigazioni digitali che si terrà a Torino è articolato in 4 giornate sia teoriche sia pratico operative sulla digital forensics, con l’ultima giornata che sarà effettuata presso un vero laboratorio d’informatica forense permettendo un approccio strettamente procedurale.

Il dettaglio del programma del corso di Computer Forensics e Acquisizione/Analisi della Prova Digitale è il seguente:

Giorno 1

  • Introduzione alle problematiche di computer forensics
  • Le fasi dell’accertamento forense su dati digitali
  • Princìpi, preparazione, precauzioni e utilizzo dei sistemi live
  • Introduzione al sistema DEFT e DART
  • Utilizzo di DEFT con i principali OS e filesystem
  • Tipologie di acquisizione forense e formati
  • Attività di preview e triage sicuro con DEFT
  • Acquisizione di memorie di massa
  • Acquisizione di memoria volatile
  • Cenni su acquisizione di smartphone

Giorno 2

  • Verifica e apertura delle immagini forensi
  • Virtualizzazione delle immagini
  • Recupero dei dati cancellati
  • Analisi dei metadati
  • Ricostruzione delle attività tramite timeline e supertimeline
  • Rilevamento di compromissioni
  • Analisi delle periferiche USB utilizzate
  • Analisi dei documenti aperti e utilizzati
  • Estrazione di evidenze tramite Bulk Extractor e Autopsy

Giorno 3

  • Riepilogo su metodologie e strumenti di acquisizione
  • Acquisizione di memorie di massa via rete
  • Acquisizione di dispositivi iOS
  • Acquisizione di dispositivi Android
  • Analisi di file pList e database SQLite

Giorno 4

  • Introduzione a DART
  • Panoramica degli strumenti presenti in DART
  • Utilizzo di DART in DEFT
  • Incident response
  • Cracking di password e creazione di dizionari
  • Network forensics
  • Gestione di un incidente informatico
  • Riepilogo degli argomenti

Per informazioni sui costi, sconti di pre-iscrizione, contatti o registrazione al corso di digital forensics e informatica forense, per l’edizione in corso e quelle successive, potete contattare lo Studio agli indirizzi indicati nella pagina contatti.