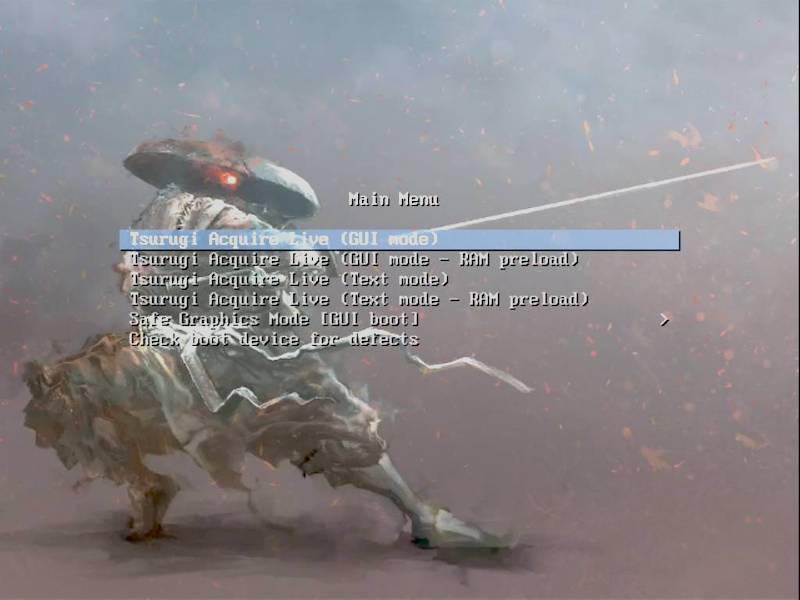
Da oggi è disponibile per il download la nuova versione della Live Distro per Digital Forensics “Tsurugi Acquire” in versione 2021.1, soluzione ideale in ambito d’informatica forense per eseguire copie forensi e cristallizzazione di evidenze digitali.
Tsurugi Acquire è una distribuzione forense – prodotta dal Team Tsurugi – progettata in modo da occupare poco spazio sia su disco sia in RAM e quindi molto veloce da caricare al boot sui sistemi che supportano l’avvio da CDROM, DVD o USB. Si tratta in sostanza di una versione ridotta di Tsurugi Linux Lab alla quale sono stati rimossi tutti gli strumenti non necessari in fase di triage e copia forense, pensata per essere supportata sulla maggior parte dei dispositivi (PC, Macbook, Netbook, Tablet, etc…) e architetture che supportano il boot di un OS esterno a 32 bit in attività di triage, eDiscovery, copia forense e cristallizzazione dei dati per utilizzo in Tribunale a uso legale, ad esempio durante CTP o CTU informatiche o per la redazione di perizie tecniche forensi.
Grazie alla esigua dimensione, la forensic distro Tsurugi Lab è in grado di essere avviata e caricata direttamente in RAM (utilizzando l’opportuna selezione al boot o passando il parametro “toram” al kernel) in modo tale da velocizzare le operazioni e liberare una porta USB, essenziale ad esempio quando si acquisiscono in maniera forense dispositivi con una sola porta disponibile.
La distro forense Tsurugi Acquire Live 2021.1 è basata su distribuzione Linux Debian 10 con kernel patch 5.11.6 a 32 bit in modo da poter garantire la massima compatibilità anche con dispositivi obsoleti.
Nella forensic distro Tsurugi Linux Acquire è presente un sistema di risoluzione automatica della risoluzione dello schermo, in modo tale da poter adattare la dimensione delle icone e dei menu anche ai dispositivi Retina e agli schermi con risoluzione 4k.
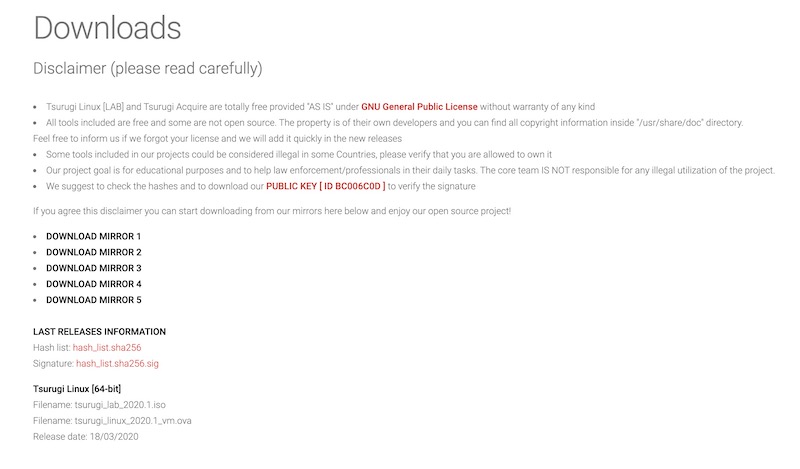
La distribuzione Tsurugi Acquire Live 2021.1 è scaricabile dal sito ufficiale Tsurugi Linux, consigliamo sempre di verificare il valore hash delle versioni in download, scaricando anche la hash list e la relativa firma digitale, eseguita tramite la chiave pubblica del Team Tsurugi, scaricabile sempre al sito alla pagina download.
Il valore SHA256 della versione Linux Tsurugi Acquire 2021.1, salvata nel file “tsurugi_acquire_2021.1.iso”, è il seguente:
L’Associazione ONIF (Osservatorio Nazionale di Informatica Forense) con il patrocinio del Comitato Italiano Ingegneria dell’Informazione C3I e la collaborazione di Cellebrite, presenta il seminario online gratuito sulla Digital Forensics dedicato alla multimedia forensics, mobile forensics e network forensics.
L’obiettivo di questo evento online è consentire – anche in questo periodo di restrizioni – a professionisti, consulenti, avvocati, CTU informatici, CTP informatici ed esperti d’informatica forense di poter accedere ad un aggiornamento professionale con i migliori esperti del settore.
L’evento ONIF sarà dedicato a temi come multimedia forensics, validazione di estrazioni forensi di dispositivi mobili, acquisizione forense di post Instagram tramite API (indispensabile durante attività di OSINT dove è necessario cristallizzare le prove online) immagine forense di dischi Mac OS con chip T2, Filevault2 e APFS mediante MacQuisition.
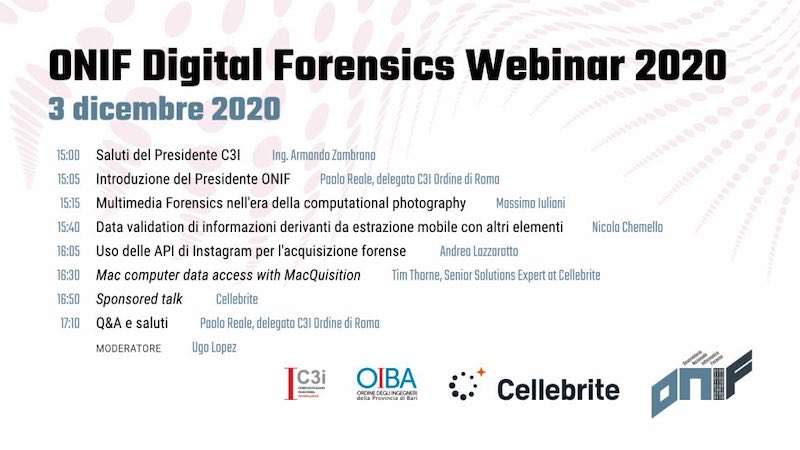
Il programma della conferenza ONIF sulla digital forensics – moderato dall’Ing. Ugo Lopez, referente commissione terzo settore Ordine di BA – è il seguente:
15:00 – 15:05 Saluti Ing. Armando Zambrano Presidente C3I
15:05 – 15:15 Introduce Paolo Reale Presidente ONIF – delegato C3I Ordine di RM
15:15 – 15:40 Massimo Iuliani“Multimedia Forensics nell’era della computational photography”
15:40 – 16:05 Nicola Chemello “Data validation di informazioni derivanti da estrazione mobile con altri elementi”
16:05 – 16:30 Andrea Lazzarotto “Uso delle API di Instagram per l’acquisizione forense”
16:30 – 16:50 Tim Thorne Senior Solutions Expert at Cellebrite – “Mac computer data access with MacQuisition”
16:50 – 17:10 Cellebrite – “Sponsored talk”
17:10 – 17:25 Q&A saluti Paolo Reale Presidente ONIF – delegato C3I Ordine di RM
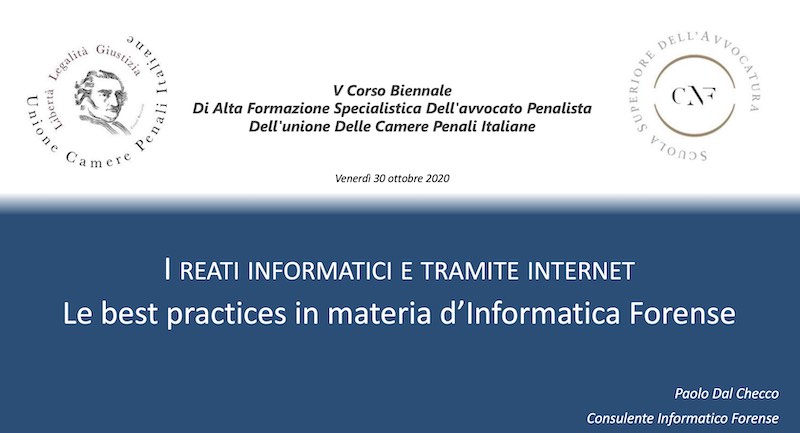
Venerdì 30 ottobre 2020 si terrà la lezione sui reati informatici e tramite internet parte del V Corso 2019-2020 Biennale di Alta Formazione Specialistica dell’Avvocato Penalista dell’unione Delle Camere Penali Italiane (UCPI) durante la quale sarò relatore insieme agli Avv.ti Luca Lupària e Carlo Blengino, con moderazione dell’Avv. Paola Rubini.
Gli interventi dei legali Avv.to Blengino e Lupària verteranno sugli aspetti sostanziali dei reati informatici con focus su alcuni reati specifici e questioni di merito, con approfondimenti sulle profili processuali e di scenario dei reati informatici.
Il mio intervento all’interno del Seminario UCPI verterà sulle best practice in materia d’informatica Forense con particolare riguardo all’acquisizione forense delle prove digitali. Durante la lezione mostrerò quali sono i princìpi, le metodologie e gli strumenti utilizzati nel corso delle perizie informatiche svolte dal consulente informatico forense per cristallizzare le prove informatiche a fini legali, così da permettere ad Avvocati e Studi Legali di produrre querele, memorie, ricorsi, repliche in ambito penale e civile basate su evidenze informatiche solide e incontestabili.
Verranno analizzate le varie casistiche in cui si rivela necessaria e strategica un’attività di copia conforme certificata di dati a fini probatori, per utilizzo in Tribunale, con redazione di un verbale di copia forense e una perizia informatica a corredo. Si partirà dalle copie forensi di hard disk, pendrive, dischi esterni o memorie di massa, mostrando come tramite l’utilizzo di software e live CD (es. Tsurugi, DEFT, Caine, Paladin, Raptor, etc…) e di strumenti (Falcon, Tableau, Ditto, etc…) è possibile produrre copie o immagini forensi del contenuto di un supporto di memorizzazione.
Si passerà poi all’esame delle modalità e strumenti utilizzati per cristallizzare prove su smartphone, cellulari, dispositivi mobili fino ad arrivare alla IoT Forensics e all’acquisizione forense di dispositivi IoT. Vedremo come produrre in Giudizio conversazioni e chat Whatsapp, Facebook Messenger, Telegram ma anche SMS, email, foto o video contenuti su smartphone e tablet. Sempre legati al mondo dei telefoni e smartphone, verranno presentate le questioni relative all’acquisizione di tabulati, delle telefonate, degli SMS, della navigazione su Internet ma anche dell’utilizzo delle App, mostrando come spesso vengono richiesti tabulati di Whatsapp, Facebook Messenger, Instagram, Twitter, Instagram utilizzati per comunicare via chat ma che lasciano evidenze in ambiti diversi, talvolta sullo smartphone, talvolta direttamente sul profilo.
Non sempre i dati si trovano su PC o smartphone, sempre più spesso si localizzano infatti su cloud, VPS o su server di posta elettronica: verranno quindi presentate alcune modalità e tool con i quali il perito informatico può fotografare in maniera forense le informazioni presenti sul cloud come Dropbox, Google Drive, iCloud, etc… o salvare come prova messaggi di email e posta elettronica o PEC a fini probatori per uso in Tribunale. Sempre più spesso infatti vengono richieste perizie e analisi forensi su email, posta elettronica, PEC, sia in termini di contenuto e verifica di eventuali manipolazioni, sia in termini di log, tabulati e utilizzo delle caselle di posta.
Infine, si proseguirà con un approfondimento sulle modalità e gli strumenti con i quali è possibile svolgere acquisizioni forensi di prove digitali di pagine e siti web per utilizzo in Tribunale. La produzione in Tribunale di prove online è un argomento sempre più frequente, poiché buona parte delle nostre vite si è spostata sul web, su Facebook, Instagram, Linkedin, Twitter, sui social network o siti web. Nasce quindi l’esigenza di salvare una copia “autenticata” di un sito web o di sue pagine, così come di profili Facebook, post o commenti.
Martedì 27 ottobre si terrà online il workshop organizzato da Paradigma su “Il Contenzioso Giurisprudenziale in Materia di Frodi Informatiche e le Questioni Probatorie”, seconda giornata di un evento che segue il seminario sulla “Prevenzione e gestione delle Frodi Informatiche”.
Nel corso dell’evento organizzato dalla società Paradigma di Torino saranno analizzati i sistemi di protezione aziendale dalle frodi informatiche, dai presidi organizzativi alle procedure più idonee al loro contrasto.
Particolare attenzione verrà riservata alle azioni da assumere a livello di governance aziendale per il monitoraggio di tale rischio, alla conduzione delle indagini interne volte ad acclarare eventuali responsabilità, alla tempestiva acquisizione delle prove informatiche dell’illecito da poter poi utilizzare in giudizio per l’ottimale difesa della posizione dell’impresa anche in tale sede.
Il mio intervento nell’evento formativo verterà sulle problematiche legate alla tempestività dell’acquisizione dei dati in funzione probatoria: presenterò le best practices in materia di digital forensics viste nell’ottica di un intervento il più tempestivo possibile, per ridurre il rischio di contaminazione, deterioramento o perdita delle evidenze digitali, presenterò alcuni metodi per procedere repentinamente alla cristallizzazione preliminare delle fonti di prova informatica delineando poi i contorni degli strumenti e delle tecniche di copia forense per la produzione di prove in giudizio a uso legale per produrre – in ambito di perizia informatica forense – le prove digitali in Tribunale.
Il programma della giornata sul contenzioso giudiziale e questioni probatorie legate alla gestione della prova digitale, organizzato dalla società Paradigma di Torino, è il seguente:
Acquisizione e trattamento delle prove della frode informatica: il ruolo della digital forensics nella giurisprudenza (Avv. Fabio Valerini, Studio Legale Valerini)
Il contenzioso civile
Il contenzioso penale
Prove illegittimamente acquisite e regime di inutilizzabilità
La circolazione probatoria tra procedimenti
Tempestività dell’acquisizione dei dati in funzione probatoria: le best practices in materia di digital forensics (Dott. Paolo Dal Checco, Consulente Informatico Forense)
I princìpi dell’informatica forense e dell’acquisizione delle prove
Il deterioramento e la volatilità delle evidenze probatorie
Metodologie di cristallizzazione preliminare delle fonti di prova
Strumenti e tecniche di copia forense per la produzione in giudizio
Tecniche di indagine e accertamento delle responsabilità nell’ambito delle frodi informatiche (Sostituto Procuratore della Repubblica, Tribunale di Torino)
Soggetti attivi del reato
Elementi costitutivi della fattispecie di reato
Rapporti tra processo penale e profili civili di responsabilità
Dott.ssa Valentina Sellaroli
Questioni probatorie inerenti la responsabilità ex D. Lgs. n. 231/01 in presenza di frodi informatiche (Avv. Antonio Bana, Studio Legale Bana)
I docenti delle due giornate di evento formativo Paradigma sono i seguenti:
Avv. Antonio Bana, Partner Studio Legale Bana
Avv. Aldo Bottini, Partner Toffoletto De Luca Tamajo e Soci, Presidente Nazionale AGI – Avvocati Giuslavoristi Italiani
Dott. Paolo Dal Checco, Consulente Informatico Forense
Avv. Guglielmo Giordanengo, Partner – Studio Giordanengo Avvocati Associati
Dott. Pierguido Lezzi, Cybersecurity Strategy Director – Co Founder Swascan
Ha finalmente preso il via il Master in Cybersecurity e Data Protection, organizzato dalla 24 Ore Business School, che presenterà le strategie per proteggere gli asset aziendali e prevenire i rischi informatici a una platea di allievi che da ottobre 2020 a marzo 2021 potranno seguire da remoto le lezioni sulla piattaforma tecnologica di 24ORE eLearning.
La docenza è stata affidata a professionisti, manager, imprenditori e consulenti del settore che con una collaudata metodologia didattica garantiranno per tutto il corso del Master in Cybersecurity un apprendimento graduale e completo della materia. Tra i docenti i maggiori esperti italiani di cybersecurity: Alessio L.R. Pennasilico, Corrado Giustozzi, Gabriele Faggioli, Paolo Dal Checco, Luca Bechelli, Claudio Telmon, Andrea Zapparoli Manzoni, Massimo Biagi, Giorgio Sbaraglia, Paolo Sardena e molti altri, con il coordinamento didattico di Valeria Lonati.
Avrò l’onore di essere docente, insieme a nomi di altissimo livello, della parte relativa alla digital forensics, durante la quale parlerò d’informatica forense, entrando del merito di come condurre una corretta indagine forense, dall’acquisizione delle prove digitali alla redazione di una perizia informatica forense.
Durante la mia lezione, verranno delineati i contorni dell’attività d’indagine forense, illustrando il concetto di copia forense e cristallizzazione della prova informatica a valore legale per utilizzo in Tribunale, analisi forense delle evidenze digitali, redazione di elaborato peritale e relazione tecnica forense, con cenni sui ruoli di CTP informatico, CTU informatico e Perito Informatico Forense.
Tutti gli argomenti del Master saranno affrontati con taglio operativo e con una metodologia didattica interattiva, affiancando all’analisi dei singoli argomenti case history ed esercitazioni pratiche. In ogni modulo sono previste testimonianze dirette di protagonisti del mondo aziendale e consulenziale e dei Giornalisti del Sole 24 ORE che trasferiscono le esperienze di successo nel loro settore.
I moduli formativi che verranno trattati nel Master Cybersecurity e Data Protection, organizzato dalla 24 Ore Business School, sono i seguenti:
Evoluzione della cybersecurity nel contesto internazionale ed italiano
Valutazione degli asset digitali di una azienda
Cyber risk management
Le tecniche d’attacco nelle aziende e
la prevenzione
Me, the Cyberthreat? Il fattore umano nella Cybersecurity
La gestione della sicurezza aziendale Forensics: come gestire una indagine
Aspetti giuridici del crimine informatico, sicurezza delle informazioni e protezione della proprietà intellettuale
Deepweb e darkweb, ethical hacking: il punto di vista di chi attacca
Per una cultura della sicurezza: mitigazioni, contromisure e interventi nelle organizzazioni
Il programma completo del master è il seguente:
Evoluzione Della Cybersecurity Nel Contesto Internazionale Ed Italiano
Definizione e ambito d’applicazione – Leprincipaliminacce,modellidigoverno e gestione del rischio
La Cyberwarfare
La sicurezza informatica in Italia e le norme vigenti: i rischi attuali per le aziende – la Direttiva NIS – l’organizzazione di Cyber Defense italiana – CSIRT, CERT nazionali – crittografia, steganografia
Governo della sicurezza, processi aziendali e sicurezza della supply chain dei servizi essenziali
Protezione e contrabbando di informazioni
Valutazione Asset Digitali
Valore economico e necessità di protezione delle informazioni nella società postindustriale
Gli asset intangibili digitali dal punto di vista tecnico ed economico/ patrimoniale: il software, i dati, i siti web e i social media
Metodologie e standard di misurazione del software e dei dati
Elementi tariffari e valori di mercato
La certificazione del valore di un asset, la blockchain, la due diligence negoziale e gli strumenti giudiziali
Cyber Risk Management
L’analisi dei rischi: analisi quantitativa, analisi qualitativa
Identificazione delle minacce e delle vulnerabilità
Sistema di monitoraggio e gestione del piano di resilience
DLP, IRP (Incident Response Plan), Business Continuity e Disaster Recovery: la redazione di un piano di emergenza
Legami con GDPR, Sicurezza perimetrale: Firewall, VPN; Backup: sistemi RAID e NAS
Le Tecniche D’attacco Nelle Aziende E La Prevenzione
Il social engineering, il phishing
Gli attacchi tipici alle aziende
I ransomware
I rischi dell’email: Spoofing e BEC
Furto di identità, gestione dei profili social
Attacchi ai devices mobili, il BYOD in azienda
I rischi connessi alla messaggistica istantanea
Me, The Cyberthreat? Il Fattore Umano Nella Cybersecurity
Un approccio olistico alla Cybersecurity
Le caratteristiche dei sistemi socio-tecnici
Analisi dei fattori umani coinvolti negli attacchi di Cybersecurity, adesione/ violazione delle regole e scenari di impegno e disimpegno morale
Analisi della maturità dell’organizzazione: indagine su comportamenti, convinzioni e atteggiamenti (HAIS-Q e questionari HF) e valutazione degli asset tangibili e intangibili (metodo valutazione intangibles)
Analisi della maturità dell’organizzazione: valutazione della strategia di business e del modello organizzativo
Vulnerabilità a cui il fattore umano espone l’organizzazione
La Gestione Della Sicurezza Aziendale
Assessment ed Audit
VA/PT
Gestione dei fornitori in ottica di tutela aziendale e compliance
Gestione di una ispezione di terzi
Creazione di un’organizzazione/team aziendale
Forensics: Come Gestire Una Indagine Forense
I controlli preventivi
Gestire una indagine basata su sospetti
Gestire una indagine basata su reati conclamati
Gestire le evidenze di un attacco informatico
Gestione Dell’incidente Informatico
Il processo di gestione degli incidenti: inquadramento nell’organizzazione aziendale, ruoli e responsabilità
Principali fasi del processo
Breve inquadramento normativo: la gestione dei data breach
Gestioneincidentineiserviziesternalizzati – Identificareidatabreachchesiverificano fuori dalla tua rete
Soluzioni tecnologiche e organizzative per la gestione eventi e incidenti: il SOC (gestione eventi e log management, infrastrutture di centralizzazione), il SIEM
Esternalizzazione del servizio di monitoraggio a SOC esterni
LaISO/IEC27037perl’identificazione e l’acquisizione delle prove digitali
Aspetti Giuridici Del Crimine Informatico, Sicurezza Delle Informazioni E Protezione Della Proprietà Intellettuale
La tutela dei segreti aziendali, all’interno dell’azienda e nei rapporti con i terzi
Gli accordi di riservatezza (Non Disclosure Agreement) e altri rimedi contrattuali
aspetti contrattuali nella gestione dei VA/PT e Cloud
Deepweb E Darkweb, Ethical Hacking: Il Punto Di Vista Di Chi Attacca
Chi sono gli “hacker” e le loro motivazioni
Come cambia il metodo di attacco al variare delle motivazioni e degli obiettivi
Come si struttura un attacco informatico – Social Engineering, perchè l’essere umano è diventato l’obiettivo più ambito
OSINT:ilwebcomefontediinformazioni per la preparazione di un attacco
Cultura e conoscenza del problema: le armi più efficaci per difendersi
10 punti da ricordare per proteggere noi e le aziende per cui lavoriamo
Per Una Cultura Della Sicurezza: Mitigazioni, Contromisure E Interventi Nelle Organizzazioni
Scenari complessi: effetti a cascata sulle reti di impresa e le filiere
Organizzazioni fragili e organizzazioni resilienti
Processi decisionali in contesti critici per la sicurezza
Disegno dei servizi, disegno dei processi inerenti i fattori umani nell’applicazione del GDPR
Awareness raising e educazione alle misure di mitigazione dei rischi (Matters)
Innovazione del modello aziendale e cambiamento organizzativo